Social engineering là gì? 6 kiểu tấn công phi kỹ thuật và cách doanh nghiệp phòng tránh
Social engineering là gì? Social engineering (tấn công phi kỹ thuật) là cách kẻ tấn công thao túng tâm lý, giả danh người quen hoặc dựng tình huống gấp để nhân viên tự bấm link, đưa mật khẩu, mã OTP hay chuyển tiền.
Giám đốc, IT và nhân sự thường đồng ý rằng con người là điểm yếu nhất, nhưng chưa biết đo rủi ro đó thế nào và giảm bằng cách nào. Bài này đi qua sáu thủ đoạn hay gặp, vì sao công nghệ không chặn hết, cách diễn tập và đọc chỉ số. Khi cần đo thực tế ở công ty mình, xem dịch vụ đánh giá tấn công phi kỹ thuật của Musk-IS.
Điểm chính
- Báo cáo DBIR 2025 của Verizon ghi nhận yếu tố con người có mặt trong khoảng 60% vụ vi phạm dữ liệu được phân tích.
- Lừa đảo qua email doanh nghiệp (BEC) gây thiệt hại khoảng 2,77 tỷ USD trong 21.442 khiếu nại năm 2024 theo FBI IC3, thường không cần đường link hay tệp đính kèm nào.
- Diễn tập có kiểm soát giúp đo rủi ro con người; chỉ số đáng theo dõi nhất là tỷ lệ báo cáo, quan trọng hơn cả tỷ lệ bấm.
- Phòng tránh cần hai lớp: kỹ thuật để chặn và giới hạn quyền, quy trình bắt buộc xác minh qua kênh độc lập trước khi chuyển tiền, đổi số tài khoản hay đọc mã xác thực.
Social engineering là gì? Tấn công phi kỹ thuật hoạt động thế nào?
Social engineering, dịch là tấn công phi kỹ thuật hay kỹ thuật xã hội, là hình thức tấn công khai thác yếu tố con người thay vì lỗ hổng phần mềm. Kẻ tấn công dùng thao túng tâm lý, giả mạo danh tính hoặc tình huống có vẻ hợp lý, để nạn nhân tự làm điều có hại: bấm vào liên kết giả, nhập mật khẩu, tiết lộ thông tin nội bộ, đọc mã xác thực, chuyển tiền.
Hầu hết các vụ đều dựa vào vài đòn tâm lý lặp đi lặp lại. Thứ nhất là quyền uy: email “từ tổng giám đốc”, cuộc gọi “từ công an”. Thứ hai là gấp gáp: “phải chuyển trong hôm nay”, “tài khoản sẽ bị khóa sau 2 giờ”. Thứ ba là bí mật: “đừng nói với ai, dự án đang đàm phán”. Thứ tư là lòng tốt và sự quen thuộc: người “đồng nghiệp chi nhánh” nhờ một việc nhỏ.
Theo báo cáo DBIR 2025 của Verizon, yếu tố con người, gồm bị lừa, mắc lỗi hoặc bị lạm dụng thông tin đăng nhập, có mặt trong khoảng 60% vụ vi phạm được phân tích. Con số này không có nghĩa nhân viên kém, mà cho thấy kẻ tấn công chọn đường dễ nhất: thuyết phục một người có quyền hợp pháp làm hộ họ.
Người Việt hay gõ “social engineering tiếng Việt là gì” hoặc “thuật ngữ tấn công phi kỹ thuật là gì”. Hai cụm này chỉ cùng một thứ. Ở Việt Nam, lực lượng công an liên tục cảnh báo các kiểu lừa đảo giả danh cơ quan nhà nước, ngân hàng, người thân qua điện thoại và mạng xã hội; trong doanh nghiệp, cùng các đòn đó được nhắm vào kế toán, mua hàng, nhân sự và IT.
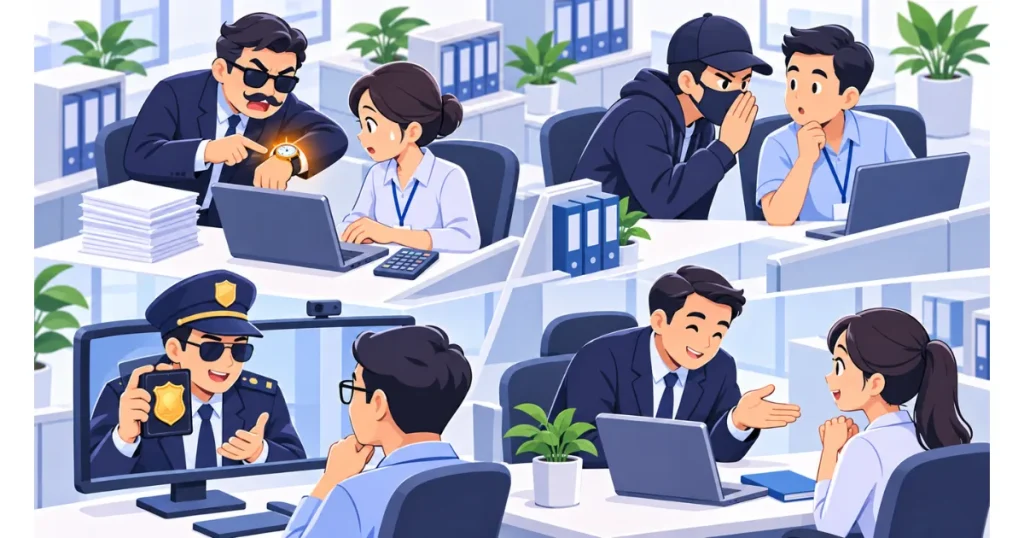
6 kiểu tấn công phi kỹ thuật phổ biến
Doanh nghiệp hay gặp nhất sáu kiểu tấn công phi kỹ thuật, khác nhau ở kênh và mục tiêu. Bộ phận kế toán, mua hàng, nhân sự và quản trị IT là nhóm bị nhắm nhiều nhất, vì họ có quyền chuyển tiền, giữ dữ liệu hoặc cấp quyền truy cập.
| Kiểu tấn công | Cách làm | Tình huống thường gặp |
|---|---|---|
| 1. Email lừa đảo (phishing) | Gửi hàng loạt email giả thông báo, hóa đơn, trang đăng nhập | Giả Microsoft 365 yêu cầu đăng nhập lại |
| 2. Lừa đảo nhắm mục tiêu (spear phishing) | Nhắm vào người cụ thể, dựng nội dung từ thông tin công khai | Báo giá giả gửi đúng tên trưởng phòng mua hàng |
| 3. Lừa đảo qua email doanh nghiệp (BEC) | Giả lãnh đạo hoặc nhà cung cấp, yêu cầu chuyển tiền, đổi số tài khoản | “Nhà cung cấp” báo đã đổi ngân hàng nhận tiền |
| 4. Lừa đảo qua tin nhắn (smishing) | Gửi link độc qua SMS, Zalo, Telegram | Giả đơn vị giao hàng, giả thông báo thuế, phạt nguội |
| 5. Lừa đảo qua điện thoại, video (vishing) | Gọi điện hoặc gọi video giả IT, lãnh đạo, khách hàng | “IT” xin mã OTP để “đồng bộ tài khoản” |
| 6. Tấn công vật lý | Đi theo người khác qua cửa từ, để lại USB, giả thợ bảo trì | Bám theo nhân viên quẹt thẻ vào văn phòng |
Các kiểu này hay đi kèm “dựng kịch bản” (pretexting): kẻ tấn công chuẩn bị trước một câu chuyện hợp lý, như “em là IT mới của tập đoàn, đang chuyển hệ thống”, rồi xin từng mẩu thông tin. Để một chiếc USB dán nhãn “Bảng lương quý 4” ở bãi xe chờ người tò mò cắm vào gọi là “thả mồi” (baiting). Mã QR dán đè lên mã thật ở bãi giữ xe, quán cà phê hay trong email là một biến thể ngày càng phổ biến.
BEC đáng lo nhất vì thường không có đường link, không có tệp đính kèm, chỉ là một email trông rất bình thường từ địa chỉ giống hệt đối tác, khác một chữ cái. Theo báo cáo năm 2024 của Trung tâm Khiếu nại Tội phạm Internet thuộc FBI (IC3), BEC có 21.442 khiếu nại với thiệt hại khoảng 2,77 tỷ USD. Doanh nghiệp xuất nhập khẩu, sản xuất FDI ở Việt Nam, nơi thanh toán quốc tế diễn ra hằng tuần, là mục tiêu ưa thích của kiểu này.
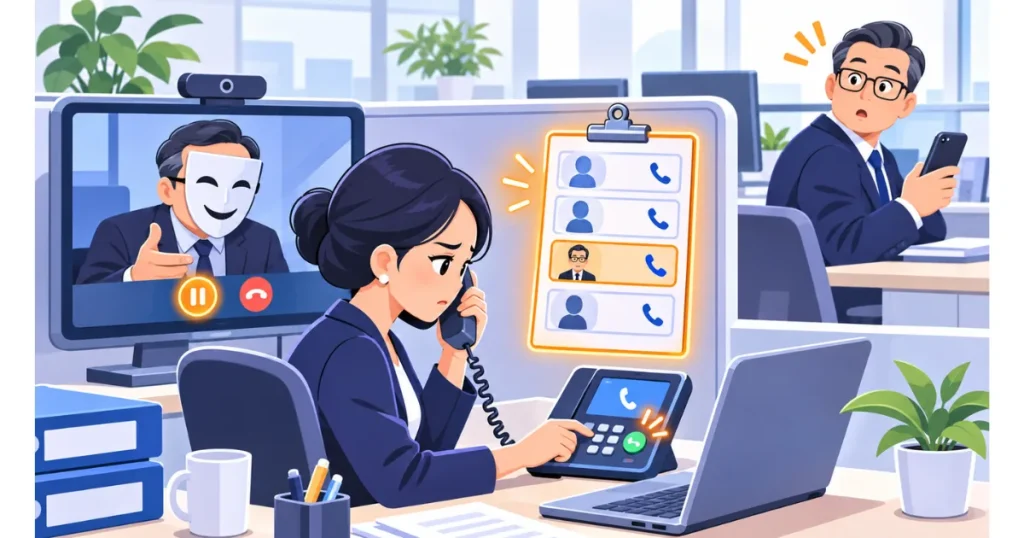
AI làm các kiểu tấn công khó nhận ra hơn. Email giả không còn lỗi chính tả, giọng nói và hình ảnh của lãnh đạo có thể được làm giả bằng deepfake. Năm 2024, công ty kỹ thuật Arup xác nhận một nhân viên ở Hồng Kông đã chuyển 15 lần, tổng cộng 200 triệu đô la Hồng Kông, sau một cuộc họp video mà hình ảnh và giọng nói của “giám đốc tài chính” cùng các đồng nghiệp đều do AI tạo ra.
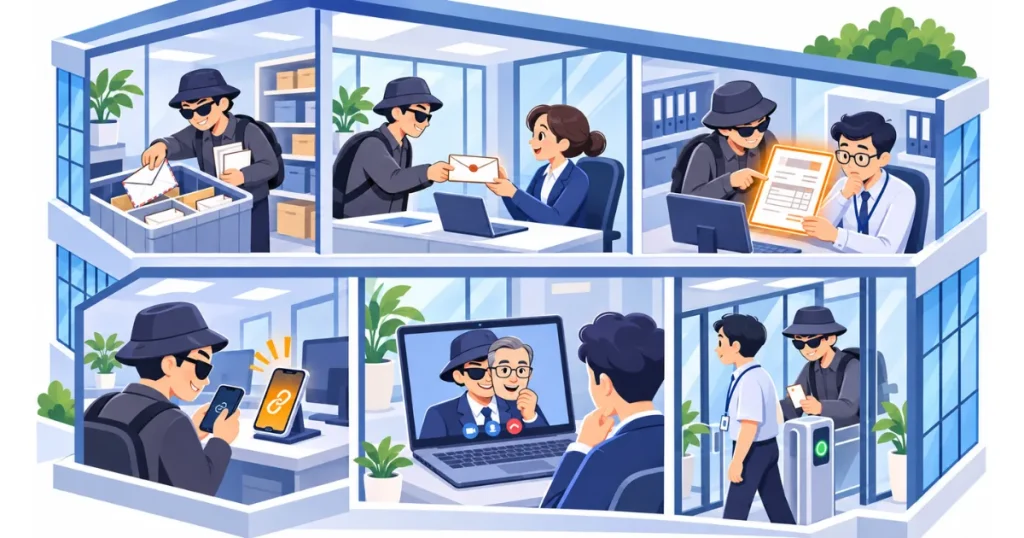
Hai vụ thật và bài học
| Vụ việc | Diễn biến | Bài học |
|---|---|---|
| Arup, lừa đảo deepfake qua video (2024) | Nhân viên ở Hồng Kông nhận tin của “giám đốc tài chính”, rồi vào cuộc họp video do AI tạo hình ảnh và giọng nói, chuyển tổng 200 triệu đô la Hồng Kông qua 15 lần. Arup xác nhận vụ việc tháng 5/2024 | Cuộc họp video cũng có thể giả; khoản chuyển lớn phải xác minh qua kênh độc lập |
| Twitter, chiếm tài khoản (2020) | Theo thông báo của Twitter, kẻ tấn công dùng spear phishing qua điện thoại nhắm vào một số nhân viên, lấy quyền vào công cụ nội bộ, ảnh hưởng 130 tài khoản | Nhân viên IT, hỗ trợ khách hàng là mục tiêu giá trị cao; công cụ nội bộ phải giới hạn quyền chặt |
Cả hai công ty đều có hệ thống bảo mật đầy đủ. Chỗ thất bại là không có quy trình bắt buộc phải xác minh khi nhận một yêu cầu nghe có vẻ hợp lý.
Vì sao tường lửa và phần mềm không chặn được social engineering?
Công nghệ chặn mã độc và kết nối bất thường, nhưng nhiều email lừa đảo không chứa mã độc, còn cuộc gọi điện thoại, video thì không đi qua bộ lọc email. Khi nhân viên tin người kia là thật, họ dùng chính quyền hợp pháp của mình để làm điều kẻ tấn công muốn, và hệ thống thấy đó là thao tác bình thường.
Đó cũng là lý do xác thực nhiều lớp (MFA) vẫn có thể bị vượt qua. Kẻ tấn công gọi điện giả IT và nhờ nhân viên đọc mã OTP, hoặc dựng trang đăng nhập giả chuyển tiếp mã OTP theo thời gian thực. MFA vẫn rất cần, nhưng không đủ một mình.
Vì vậy phòng tránh phải có hai lớp. Lớp kỹ thuật: lọc email, xác thực tên miền gửi thư (SPF, DKIM, DMARC), MFA chống lừa đảo như khóa bảo mật vật lý, giới hạn quyền, cảnh báo email từ bên ngoài. Lớp quy trình: quy định rõ các việc “chuyển tiền, đổi số tài khoản, cấp lại mật khẩu, đọc mã xác thực” luôn phải xác minh qua một kênh độc lập, như gọi lại số trong danh bạ công ty, không dùng số trong email hay cuộc gọi đến.
Lớp quy trình rẻ hơn nhiều so với lớp kỹ thuật, nhưng hay bị bỏ qua vì “ngại làm phiền sếp”. Doanh nghiệp nên viết rõ trong quy chế tài chính rằng lãnh đạo chủ động yêu cầu nhân viên gọi lại xác minh, để nhân viên không phải chọn giữa phép lịch sự và an toàn.
Doanh nghiệp diễn tập tấn công phi kỹ thuật thế nào?
Diễn tập là việc gửi email, tin nhắn hoặc cuộc gọi giả lập có kiểm soát, trong phạm vi doanh nghiệp đã duyệt, để đo phản ứng thật của nhân viên rồi thiết kế đào tạo theo kết quả. Mục tiêu không phải tìm người để phạt, mà tìm khoảng trống về nhận thức, quy trình và kiểm soát.
Một chiến dịch đầy đủ thường đi qua 6 bước:
| Bước | Việc chính | Doanh nghiệp cần |
|---|---|---|
| 1. Khảo sát, xác định phạm vi | Mục tiêu, nhóm nhân viên, kênh mô phỏng, dữ liệu được thu thập, Rules of Engagement | Cung cấp danh sách nhóm tham gia, duyệt quy tắc |
| 2. Phân tích bối cảnh | Mô hình hoạt động, nhóm nguy cơ cao, rà thông tin công khai (OSINT) trong phạm vi cho phép | Cung cấp cơ cấu phòng ban |
| 3. Thiết kế, duyệt kịch bản | Nội dung mô phỏng, chỉ số đo; trình duyệt trước khi chạy | Duyệt kịch bản bằng văn bản |
| 4. Thực hiện mô phỏng | Chạy theo phạm vi, theo dõi, kiểm soát suốt chiến dịch | Chỉ định đầu mối biết về chiến dịch để xử lý tình huống ngoài dự kiến |
| 5. Phân tích kết quả | Tổng hợp chỉ số theo nhóm, điểm mạnh, khoảng trống | Xác nhận cơ cấu nhóm để phân tích theo phòng ban |
| 6. Báo cáo, đào tạo, kế hoạch | Trình bày kết quả, đào tạo, kế hoạch diễn tập theo dõi | Bố trí lịch đào tạo và buổi trình bày |
Diễn tập không được thu thập hay lưu mật khẩu thật của nhân viên. Nếu muốn đo hành vi “nhập thông tin đăng nhập vào trang giả”, hệ thống mô phỏng chỉ ghi nhận có thao tác nhập, không lưu nội dung. Kết quả cá nhân cũng là dữ liệu cá nhân của nhân viên theo Luật Bảo vệ dữ liệu cá nhân 2025, nên cần giới hạn người được xem, thời hạn lưu, và báo cáo cho lãnh đạo ở mức phòng ban thay vì danh sách tên.
Doanh nghiệp mới làm lần đầu thường bắt đầu bằng email, vì đây là kênh phổ biến nhất và dễ chạy trên diện rộng; tin nhắn, cuộc gọi, kiểm tra vật lý bổ sung ở các đợt sau khi đã có số liệu nền. Một chiến dịch diễn tập do bên ngoài thực hiện cũng giúp kết quả khách quan hơn, vì kịch bản không bị lộ trước trong nội bộ.
Chỉ số diễn tập: tỷ lệ mở, tỷ lệ bấm, tỷ lệ báo cáo
Diễn tập thường đo năm chỉ số: tỷ lệ mở, tỷ lệ bấm, tỷ lệ nhập thông tin, tỷ lệ báo cáo và thời gian tới lần báo cáo đầu tiên. Chỉ số đáng theo dõi nhất là tỷ lệ báo cáo, vì nó cho thấy nhân viên có muốn và có biết cách chuyển tin nhắn đáng ngờ cho đội an ninh hay không.
| Chỉ số | Ý nghĩa | Lưu ý |
|---|---|---|
| Tỷ lệ mở | Phần trăm người mở email mô phỏng | Một số chương trình email chặn ảnh hoặc tự xem trước, số liệu chỉ để tham khảo |
| Tỷ lệ bấm | Phần trăm người bấm link hoặc mở tệp | Hay được so sánh nhất, nhưng không phải chỉ số duy nhất |
| Tỷ lệ nhập thông tin | Phần trăm người nhập tài khoản vào trang giả | Chỉ ghi thao tác, không lưu mật khẩu |
| Tỷ lệ báo cáo | Phần trăm người chủ động báo email đáng ngờ | Phản ánh khả năng phòng thủ của tổ chức tốt hơn tỷ lệ bấm |
| Thời gian báo cáo | Từ lúc nhận email tới khi có người báo đầu tiên | Càng ngắn, đội an ninh càng sớm chặn được tấn công thật |
Tỷ lệ bấm rất khó về 0. Nhưng chỉ cần một người báo trong vài phút, đội an ninh có thể xóa email đó khỏi mọi hộp thư, chặn tên miền, trước khi người khác kịp bấm. Vì vậy khi so các đợt diễn tập, hãy nhìn cùng lúc hai đường: tỷ lệ bấm có giảm không, và tỷ lệ báo cáo có tăng không. Chỉ số chỉ có ý nghĩa khi so giữa các đợt liên tiếp, cùng phạm vi.
Một nhân viên không bấm nhưng cũng không báo vẫn là một khoảng trống. Trên thực tế, đợt đầu tiên ở nhiều doanh nghiệp cho thấy phần lớn nhân viên “phát hiện ra” email giả nhưng chỉ lặng lẽ xóa đi, vì không biết báo cho ai hoặc nghĩ người khác đã báo.
Đào tạo và theo dõi sau diễn tập
Một đến hai tuần sau diễn tập là lúc nhân viên còn nhớ rõ nhất. Nên công khai giải thích thủ đoạn đã dùng và dấu hiệu nhận biết trong thời gian này, nhưng không nêu tên cá nhân. Phòng ban có tỷ lệ bấm cao thì đào tạo riêng theo đúng tình huống nghiệp vụ của họ.
Nội dung đào tạo nên lấy thẳng từ tình huống trong diễn tập. Kế toán tập nhận diện email “nhà cung cấp đổi số tài khoản”, mua hàng tập với báo giá giả, nhân sự tập với hồ sơ ứng viên có tệp đính kèm lạ, IT tập xử lý cuộc gọi giả đồng nghiệp xin cấp lại mật khẩu. Bài giảng chung chung về “cẩn thận khi bấm link” ít khi thay đổi được hành vi.
Sau đào tạo, chạy một đợt diễn tập theo dõi để xác nhận có cải thiện thật. Thông thường, doanh nghiệp làm chương trình cơ bản 1–2 lần mỗi năm; nhiều hơn khi vừa đào tạo xong, có biến động nhân sự lớn, hoặc xuất hiện kiểu lừa đảo mới. Theo khoản 3 Điều 31 Nghị định 331/2026/NĐ-CP, chủ quản hệ thống thuộc phạm vi nghị định có trách nhiệm tổ chức đào tạo, nâng cao nhận thức và diễn tập an ninh mạng.
Kết quả diễn tập cũng nên đưa vào đánh giá rủi ro chung. Một đợt đánh giá tổng thể an ninh mạng xem xét cả tài khoản, MFA và giám sát (cách làm có trong bài đánh giá an toàn thông tin là gì); ghép với số liệu diễn tập, doanh nghiệp biết cần đầu tư vào kỹ thuật hay vào con người trước. Còn khi muốn biết một tài khoản bị lừa lấy mất thì kẻ tấn công đi được bao xa trong hệ thống, đó là việc của kiểm thử xâm nhập với kịch bản giả định bị chiếm máy, được giải thích trong bài pentest là gì.
Quy trình khi nhân viên nhận tin nhắn đáng ngờ
Khi nhận email, tin nhắn hay cuộc gọi đáng ngờ, nhân viên cần một quy trình đơn giản, làm theo được mà không phải suy nghĩ. Bản SOP một trang dưới đây có thể in ra dán cạnh bàn kế toán, mua hàng, chăm sóc khách hàng.
| Bước | Việc làm |
|---|---|
| 1. Dừng | Không bấm link, không mở tệp, không trả lời; không đọc mã OTP hay mật khẩu qua điện thoại |
| 2. Nhìn | Tên miền gửi có sai một chữ không? Có đòi chuyển tiền gấp, đổi số tài khoản, giữ bí mật không? |
| 3. Kiểm tra | Gọi lại bằng số trong danh bạ công ty hoặc số đã biết từ trước, không dùng số trong email hay cuộc gọi đến |
| 4. Báo | Bấm nút “báo cáo lừa đảo” trong email hoặc chuyển tiếp cho đầu mối an ninh, ghi giờ nhận và nội dung |
| 5. Nếu lỡ bấm | Báo ngay cho IT, đổi mật khẩu, không tự xóa dấu vết; lỡ chuyển tiền thì báo kế toán trưởng và ngân hàng ngay |
Bước 5 quyết định thiệt hại. Với khoản chuyển nhầm do BEC, gọi ngân hàng trong vài giờ đầu cho cơ hội chặn hoặc thu hồi cao hơn nhiều so với vài ngày sau. Nhân viên sẽ chỉ báo sớm nếu biết mình không bị trách phạt vì đã báo.
Để quy trình chạy được, doanh nghiệp cần chuẩn bị trước ba thứ: một nút hoặc địa chỉ báo cáo duy nhất mà ai cũng nhớ, danh bạ số điện thoại đã xác minh của lãnh đạo và nhà cung cấp chính, và một người trực nhận báo cáo trong giờ làm việc. Thiếu một trong ba, nhân viên sẽ tự xử lý theo cách của mình, thường là im lặng xóa email.
Nếu sự cố làm lộ dữ liệu cá nhân và có thể gây hại cho chủ thể, doanh nghiệp còn phải thông báo cơ quan chuyên trách bảo vệ dữ liệu cá nhân trong 72 giờ theo Điều 23 Luật 91/2025/QH15. Vì vậy quy trình báo cáo nội bộ nên kết nối thẳng với quy trình xử lý sự cố, không dừng ở hộp thư IT.
Lần đầu diễn tập, doanh nghiệp cần chốt những gì?
Trước khi chạy đợt đầu tiên, cần chốt ba việc: ai tham gia và kênh nào, ai trong công ty biết trước để xử lý tình huống ngoài dự kiến, và kết quả sẽ dùng thế nào. Nói rõ ngay từ đầu rằng mục tiêu là cải thiện tổ chức, không phải phạt cá nhân, giúp nhân viên hợp tác ở các đợt sau.
Nên báo với bộ phận nhân sự và đại diện người lao động về chương trình ở mức chung, không lộ thời điểm hay kịch bản. Nhân viên biết công ty có diễn tập định kỳ thường cảnh giác hơn quanh năm, đó cũng là một phần hiệu quả mong muốn.
Musk-IS xây dựng kịch bản theo bối cảnh từng doanh nghiệp, đo bằng chỉ số rõ ràng, không thu thập mật khẩu thật và báo cáo theo phòng ban. Nếu muốn biết nhân viên công ty mình phản ứng thế nào trước một email giả, hãy đặt lịch trao đổi về chiến dịch đầu tiên.
Câu hỏi thường gặp về social engineering
Bao lâu nên diễn tập tấn công phi kỹ thuật một lần?
Chương trình cơ bản thường diễn tập 1–2 lần mỗi năm, thêm đợt theo dõi sau đào tạo, sau biến động nhân sự lớn hoặc khi xuất hiện kiểu lừa đảo mới. Doanh nghiệp có rủi ro cao như tài chính, xuất nhập khẩu có thể chạy các đợt nhỏ hằng quý cho nhóm kế toán, mua hàng. Chỉ số có ý nghĩa khi so giữa các đợt liên tiếp, cùng phạm vi.
Nhân viên bấm link giả trong diễn tập có bị kỷ luật không?
Không nên. Mục tiêu diễn tập là tìm khoảng trống của tổ chức, không phải phạt cá nhân; phạt làm nhân viên ngại báo cáo khi gặp tấn công thật. Doanh nghiệp nên công bố trước nguyên tắc này, báo cáo kết quả theo phòng ban, và dùng kết quả để đào tạo. Kỷ luật lao động chỉ áp dụng cho hành vi đã quy định trong nội quy lao động.
Diễn tập social engineering có phải là yêu cầu pháp luật không?
Với doanh nghiệp nói chung thì chưa: không có quy định bắt mọi doanh nghiệp diễn tập lừa đảo giả lập. Nhưng chủ quản hệ thống thuộc phạm vi Nghị định 331/2026/NĐ-CP phải tổ chức đào tạo, nâng cao nhận thức và diễn tập an ninh mạng theo Điều 31. Doanh nghiệp có ISO 27001 phải bảo đảm nhân viên được nâng cao nhận thức theo biện pháp 6.3, và diễn tập là bằng chứng phổ biến cho việc này.
Social engineering và phishing có giống nhau không?
Phishing (lừa đảo qua email) là một dạng của social engineering. Social engineering rộng hơn, gồm cả lừa qua tin nhắn, điện thoại, video deepfake, dựng kịch bản giả danh, thả USB, hay đi theo người khác qua cửa từ. Điểm chung là đều khai thác tâm lý con người thay vì lỗ hổng kỹ thuật.
Làm sao nhận biết email lừa đảo BEC?
Dấu hiệu thường gặp là tên miền gửi gần giống đối tác nhưng khác một chữ, yêu cầu chuyển tiền gấp hoặc đổi số tài khoản nhận, yêu cầu giữ bí mật, và gửi vào lúc người có thẩm quyền khó liên lạc. Cách chắc chắn nhất là gọi lại đối tác bằng số đã biết từ trước, không dùng số trong email, trước khi thay đổi bất kỳ thông tin thanh toán nào.
Tài liệu tham khảo
- 2025 Data Breach Investigations Report – Tỷ lệ vụ vi phạm có yếu tố con người. Verizon · 2025
- Internet Crime Report 2024 – Số khiếu nại và thiệt hại do BEC. FBI IC3 · 2025
- Recognize and Report Phishing – Dấu hiệu nhận biết và cách báo cáo lừa đảo. CISA
- NIST SP 800-50 Rev. 1: Building a Cybersecurity and Privacy Learning Program – Xây dựng chương trình đào tạo nhận thức. NIST · 09/2024
- Nghị định 331/2026/NĐ-CP về bảo vệ an ninh mạng đối với hệ thống thông tin – Điều 31 về đào tạo, nhận thức, diễn tập. Chính phủ · 19/08/2026