
SaaS, PaaS, IaaS Provider và Cloud Application Provider
Cung cấp phần mềm, nền tảng hoặc hạ tầng Cloud có xử lý PII thay mặt khách hàng B2B, đặc biệt khi có khách hàng tại EU hoặc tập đoàn quốc tế.
Tư vấn triển khai ISO/IEC 27018:2025 — tiêu chuẩn quốc tế về bảo vệ thông tin nhận dạng cá nhân (PII) trong môi trường Public Cloud, dành cho doanh nghiệp cung cấp dịch vụ Cloud với vai trò PII Processor, giúp chuẩn hóa vòng đời xử lý PII và tăng niềm tin với khách hàng.
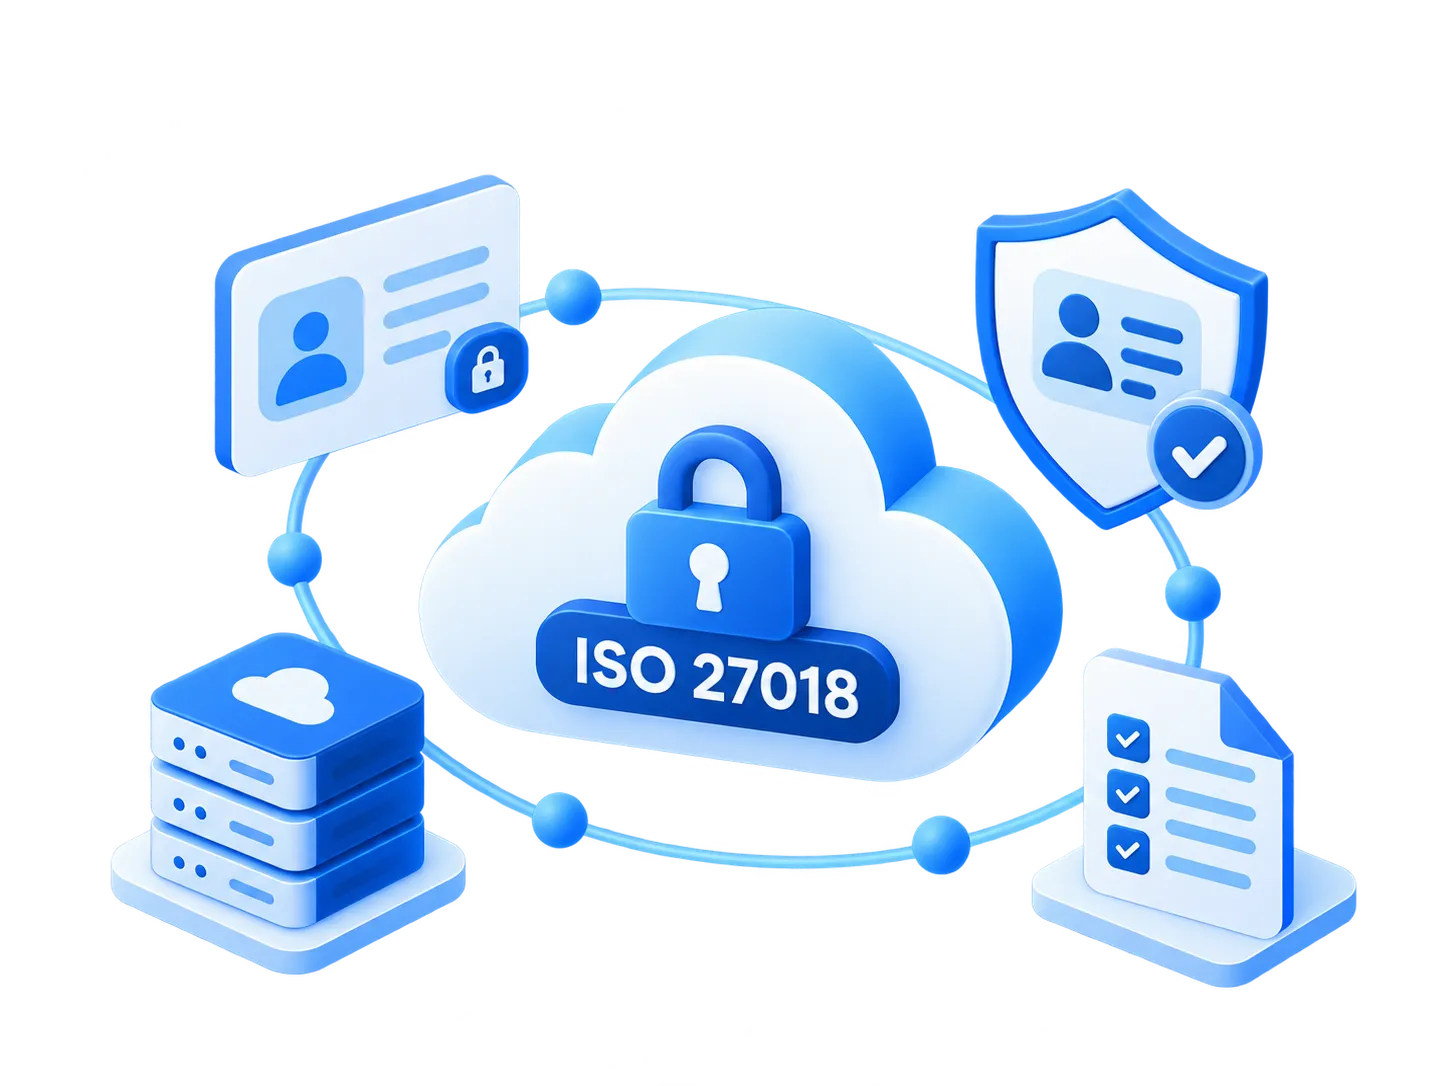
ISO/IEC 27018 là tiêu chuẩn quốc tế cung cấp hướng dẫn về bảo vệ thông tin nhận dạng cá nhân — Personally Identifiable Information (PII) trong môi trường Public Cloud, đặc biệt khi nhà cung cấp dịch vụ Cloud xử lý PII thay mặt cho khách hàng với vai trò PII Processor. Phiên bản hiện hành là ISO/IEC 27018:2025, được công bố tháng 08/2025 và thay thế ISO/IEC 27018:2019. Dịch vụ tư vấn chứng nhận ISO 27018 của Musk-IS hỗ trợ doanh nghiệp rà soát hiện trạng và xây dựng kiểm soát bảo vệ PII trên Public Cloud.
Phiên bản 2025 được căn chỉnh với ISO/IEC 27002:2022 và bổ sung Annex B với hướng dẫn triển khai mở rộng.
ISO/IEC 27018 tập trung vào các hoạt động liên quan đến PII trong Public Cloud như thu thập, lưu trữ, xử lý, truyền, truy cập, tiết lộ, lưu giữ, xóa và hoàn trả dữ liệu, quản lý bên thứ ba và ứng phó sự cố liên quan đến PII. Tiêu chuẩn đặc biệt phù hợp với các Cloud Service Provider cung cấp dịch vụ xử lý dữ liệu theo hợp đồng, chẳng hạn SaaS, PaaS, IaaS và các nền tảng Cloud có xử lý thông tin cá nhân.
Hướng dẫn ISO/IEC 27018 cũng có thể hữu ích với tổ chức đóng vai trò Bên Kiểm soát dữ liệu cá nhân, nhưng tổ chức Bên Kiểm soát có thể phải đáp ứng thêm các nghĩa vụ pháp luật về quyền riêng tư nằm ngoài phạm vi của tiêu chuẩn.
ISO/IEC 27018 đặc biệt phù hợp với doanh nghiệp cung cấp Public Cloud Service và xử lý PII thay mặt khách hàng với vai trò PII Processor, không phải mọi doanh nghiệp chỉ đơn thuần sử dụng Cloud.
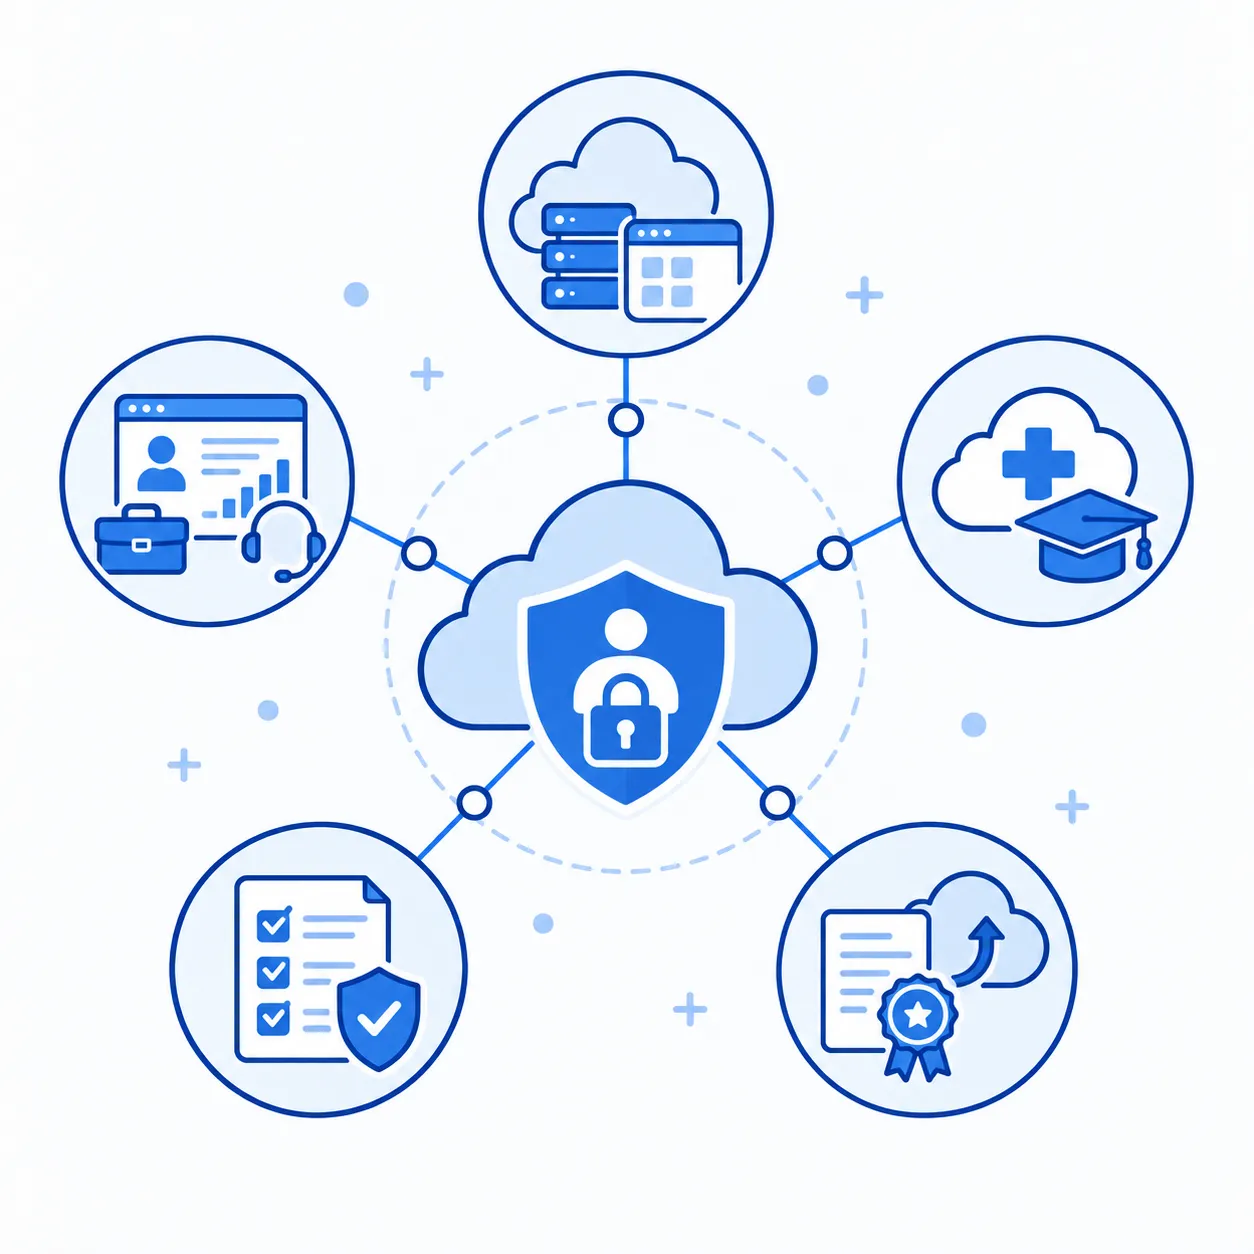
Musk-IS rà soát 5 nhóm rủi ro Privacy khi doanh nghiệp xử lý PII trên Cloud mà chưa có hệ thống kiểm soát bài bản.
Chưa rõ mục đích, dữ liệu dùng sai thỏa thuận
Quyền quá rộng, thiếu MFA, không rà soát định kỳ
Chưa có danh mục Subprocessor
Chưa có thời hạn lưu và quy trình xóa
Chưa rõ vị trí dữ liệu, thiếu bằng chứng tuân thủ
Khi doanh nghiệp xử lý PII của khách hàng trên Public Cloud, khách hàng không chỉ quan tâm hệ thống có an toàn hay không mà còn muốn biết dữ liệu của họ được sử dụng, lưu trữ, chia sẻ và xóa như thế nào.
ISO/IEC 27018 không chỉ yêu cầu hiểu Security kiểm soát mà còn cần hiểu Privacy, vòng đời dữ liệu, hợp đồng xử lý dữ liệu, Cloud kiến trúc và vai trò của Cloud Processor.
Xác định chính xác doanh nghiệp có thuộc phạm vi cốt lõi của ISO/IEC 27018 hay không trước khi triển khai, tránh đầu tư sai trọng tâm.
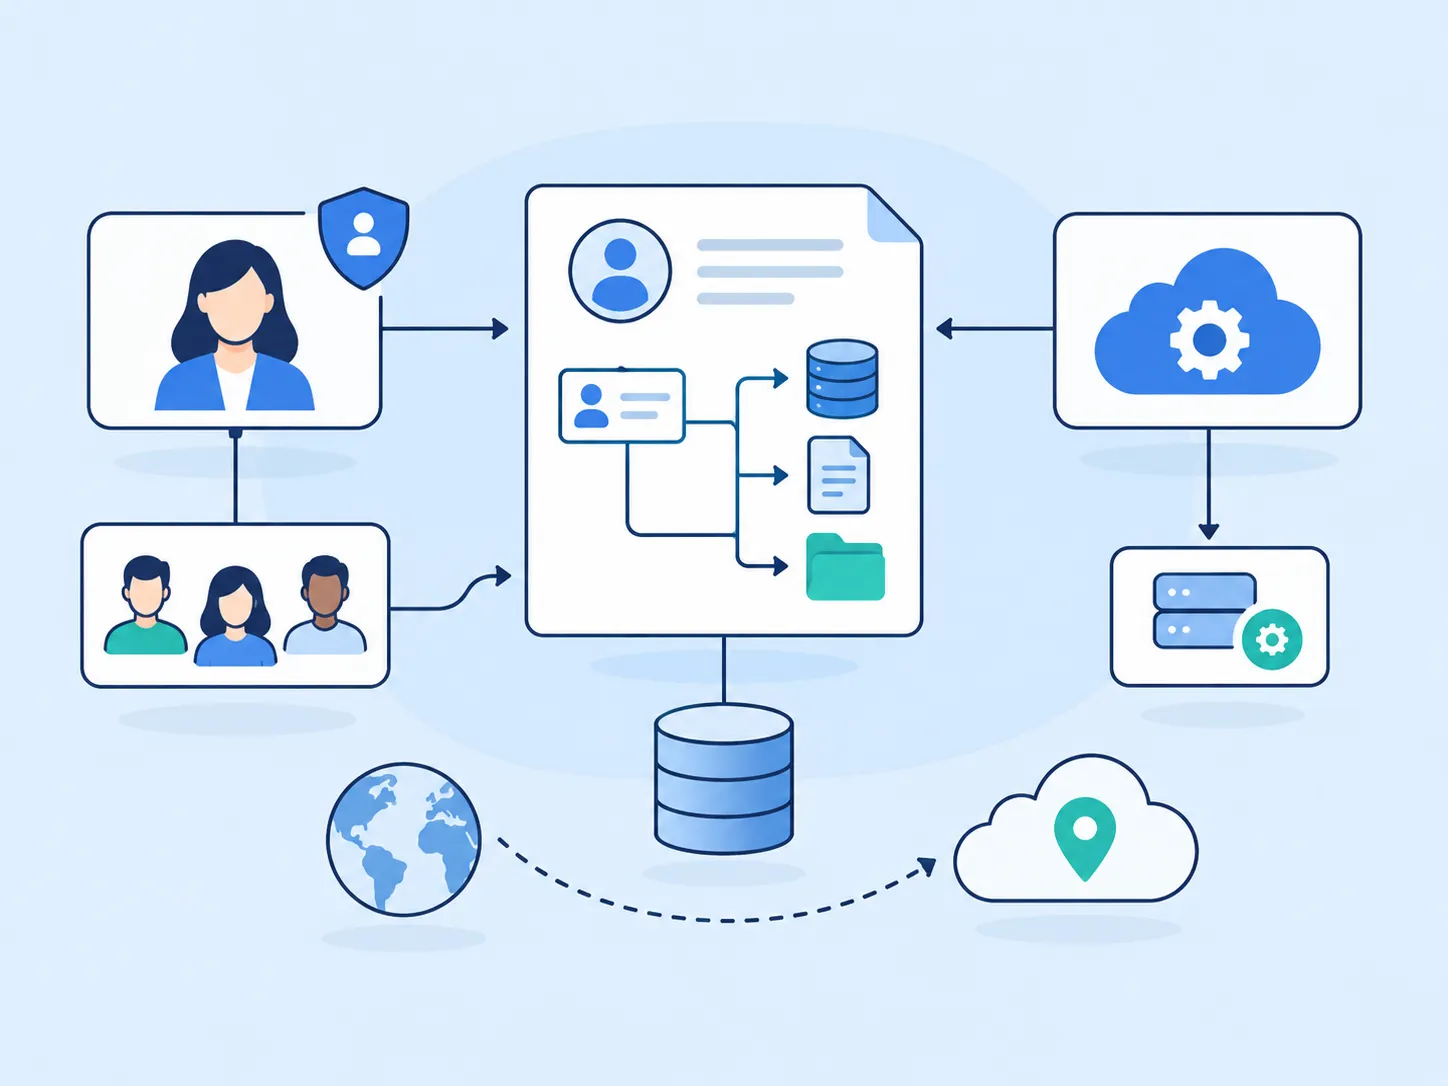
Đánh giá các rủi ro đặc thù ảnh hưởng đến PII trong quá trình cung cấp Cloud Service, từ truy cập trái phép đến rủi ro từ bên xử lý phụ.
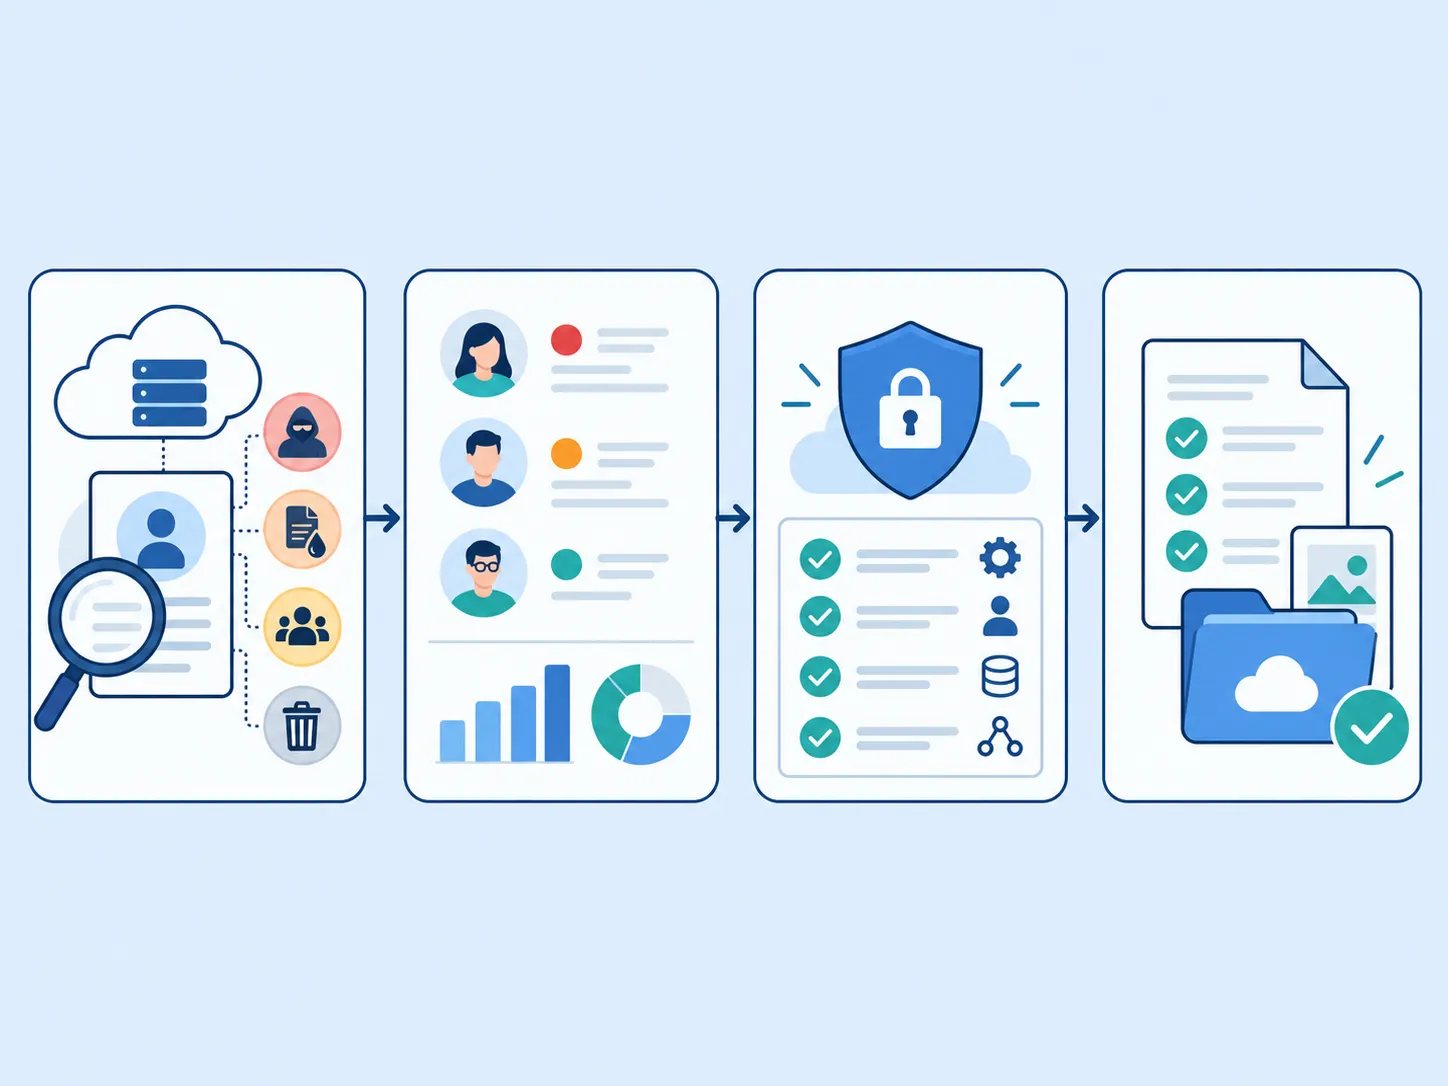
Bảo đảm doanh nghiệp biết PII của khách hàng đang được chuyển cho ai và những bên đó chịu trách nhiệm gì.
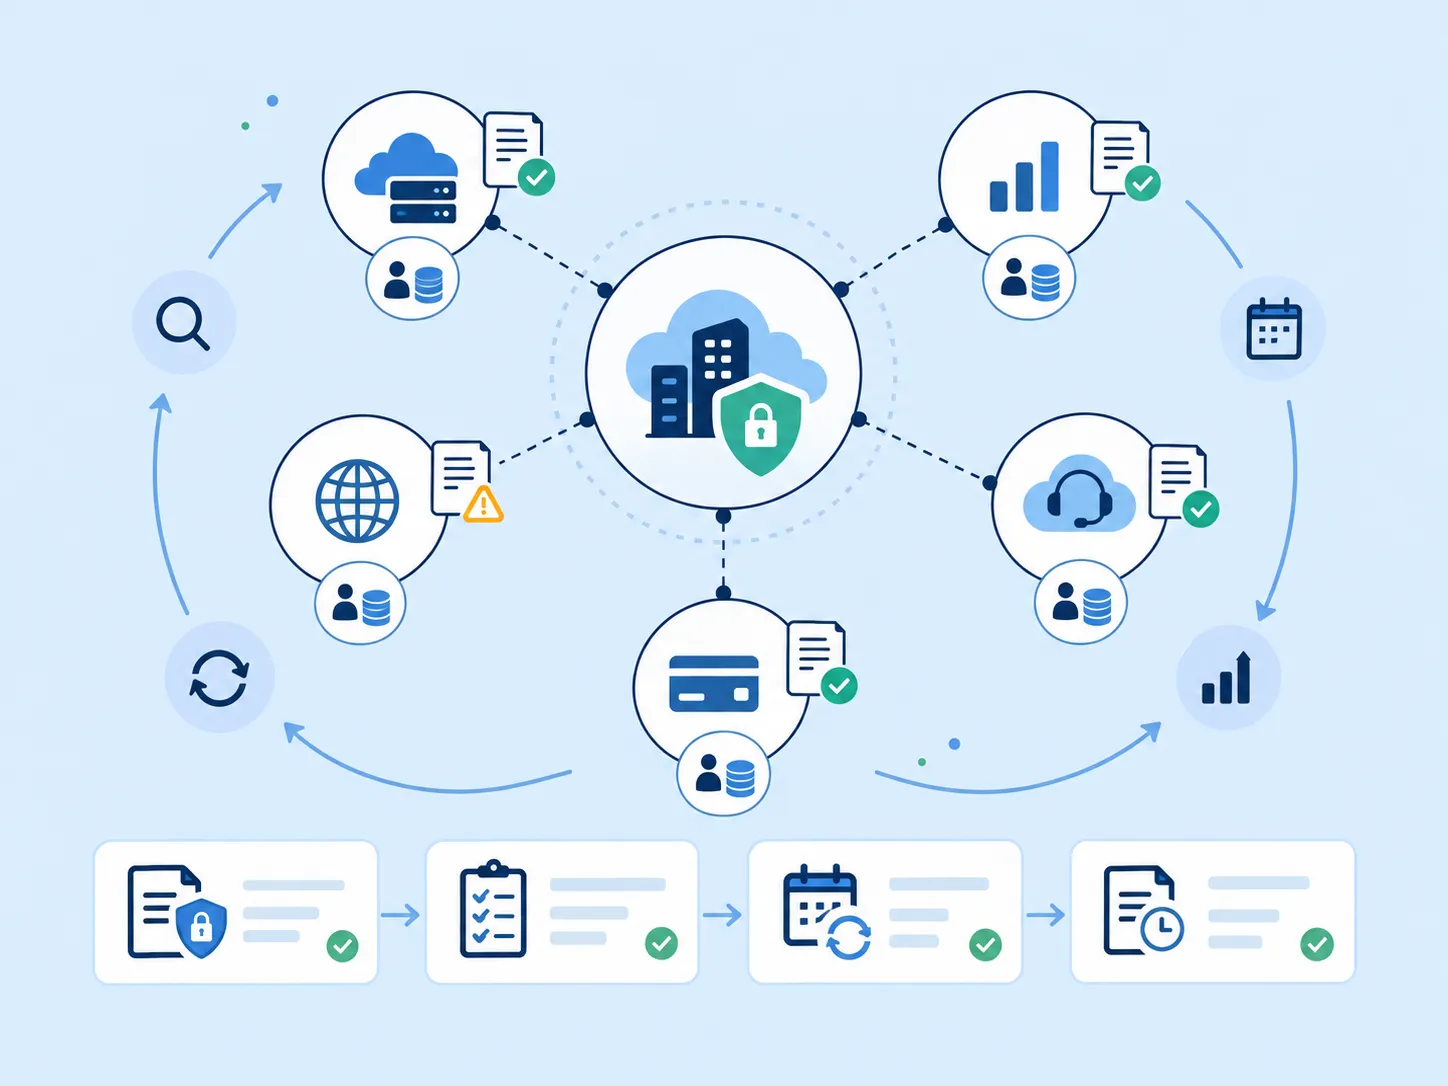
Với doanh nghiệp đã triển khai các tiêu chuẩn ISO liên quan, Musk-IS ưu tiên kế thừa thay vì xây dựng lại từ đầu.
Các dự án ISO/IEC 27018, Privacy, Cloud Security hoặc ISO/IEC 27001/27701 có phạm vi PII trên Cloud mà Musk-IS được phép công bố, không bao gồm PII khách hàng, Credential hay Tenant ID.
ISO/IEC 27018 đặt trọng tâm vào việc PII phải được kiểm soát trong toàn bộ vòng đời xử lý — từ thu thập đến xóa và hoàn trả — không chỉ tại thời điểm lưu trữ.
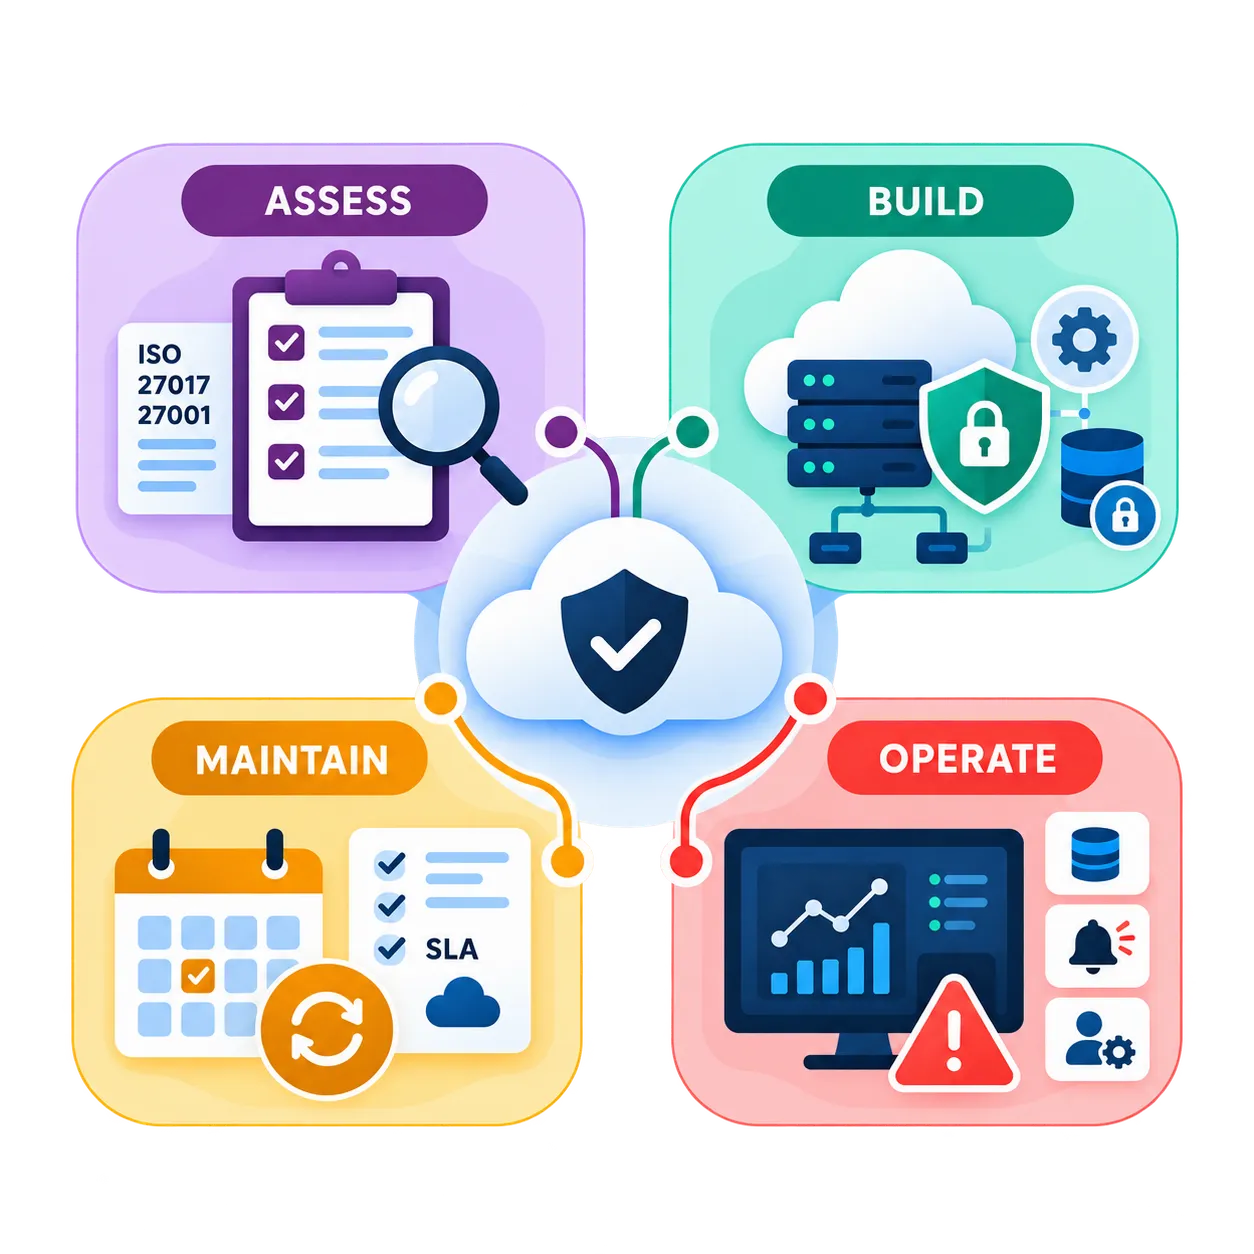
Lộ trình Musk-IS triển khai ISO/IEC 27018, từ khảo sát phạm vi PII đến hỗ trợ đánh giá chứng nhận.
cung cấp danh sách dịch vụ Cloud, khách hàng liên quan và Cloud Region đang sử dụng.
vai trò PII Processor và phạm vi áp dụng được xác định.
xác nhận luồng dữ liệu và danh sách bên xử lý phụ.
PII Inventory, luồng dữ liệu và bảng Gap.
xác nhận mức độ nhạy cảm của từng nhóm PII.
Privacy đánh giá rủi ro và thiết kế bộ kiểm soát.
rà soát hợp đồng với khách hàng và bên xử lý phụ.
bộ chính sách, quy trình cùng quy định lưu trữ dữ liệu và xoá dữ liệu.
vận hành theo quy trình mới và lưu bằng chứng.
biên bản đánh giá nội bộ và hành động khắc phục.
chọn tổ chức chứng nhận và bố trí nhân sự cho kỳ đánh giá.
mức sẵn sàng chứng nhận và bộ bằng chứng sẵn sàng.
Phản hồi từ doanh nghiệp cung cấp Cloud Service đã triển khai ISO/IEC 27018 với sự đồng hành của Musk-IS.
Musk-IS giúp chúng tôi xây dựng PII Inventory và bên xử lý phụ Register đầy đủ, điều mà trước đây chúng tôi chưa từng hệ thống hóa dù đã xử lý dữ liệu khách hàng nhiều năm.
Đội ngũ Musk-IS giúp chúng tôi trả lời bộ câu hỏi thẩm định quyền riêng tư của khách hàng EU nhanh hơn nhiều, vì mọi bằng chứng đã được chuẩn hóa sẵn theo ISO/IEC 27018.
Musk-IS tích hợp ISO/IEC 27018 vào hệ thống ISO/IEC 27001 sẵn có của chúng tôi, giúp tránh trùng lặp tài liệu và tiết kiệm đáng kể thời gian triển khai.
Ngoài bộ hồ sơ chứng nhận, Musk-IS còn giúp chúng tôi xây dựng quy trình xóa và xác minh xóa dữ liệu sau khi hợp đồng kết thúc — điều khách hàng luôn hỏi nhưng chúng tôi chưa có quy trình rõ ràng.
Giải đáp thắc mắc phổ biến về phiên bản tiêu chuẩn, chứng nhận và quy trình tư vấn ISO/IEC 27018.