
Dịch vụ tư vấn tuân thủ
GDPR EU

Tư vấn tuân thủ GDPR trọn gói cho doanh nghiệp có khách hàng, đối tác hoặc người dùng tại Liên minh Châu Âu: đánh giá khoảng cách, xây dựng RoPA, DPIA, SCC và hệ thống tài liệu, giúp doanh nghiệp tránh rủi ro xử phạt và giữ vững hợp đồng với đối tác EU.
Dịch vụ tư vấn tuân thủ  GDPR EU
72hThời hạn thông báo sự cố dữ liệu
6Bước triển khai tuân thủ
2–4Tháng triển khai

GDPR Là Gì?

GDPR (General Data Protection Regulation – Quy định chung về bảo vệ dữ liệu) là đạo luật bảo vệ dữ liệu cá nhân của Liên minh Châu Âu, chính thức có hiệu lực từ ngày 25/05/2018 và hiện được xem là khung pháp lý về quyền riêng tư nghiêm ngặt, có ảnh hưởng rộng nhất trên thế giới. Dịch vụ tư vấn tuân thủ GDPR của Musk-IS giúp doanh nghiệp xác định phạm vi điều chỉnh và hoàn thiện hồ sơ tuân thủ tương ứng.


GDPR quy định cách thức tổ chức, doanh nghiệp được phép thu thập, sử dụng, lưu trữ, chia sẻ, chuyển giao và hủy dữ liệu cá nhân của cá nhân đang ở trong Khu vực Kinh tế Châu Âu (EEA), đồng thời trao cho chủ thể dữ liệu một loạt quyền có thể thực thi trực tiếp đối với doanh nghiệp.


GDPR áp dụng ngoài lãnh thổ Liên minh Châu Âu. Theo Điều 3 GDPR, doanh nghiệp không đặt trụ sở tại EU/EEA vẫn có thể thuộc phạm vi điều chỉnh nếu: cung cấp hàng hóa hoặc dịch vụ cho cá nhân tại EU/EEA kể cả khi không thu phí; theo dõi hành vi của người dùng tại EU/EEA (cookie, công cụ phân tích, remarketing, chấm điểm hành vi, cá nhân hóa nội dung); hoặc xử lý dữ liệu cá nhân thay mặt cho khách hàng, đối tác tại EU với vai trò Bên xử lý dữ liệu (gia công phần mềm, dịch vụ đám mây, BPO, call center, dịch vụ nhân sự – tiền lương).


Cần phân biệt: GDPR không phải là một chứng nhận do cơ quan nhà nước cấp. Tuân thủ GDPR là nghĩa vụ tự chứng minh (accountability) của chính doanh nghiệp, thể hiện qua hệ thống chính sách, quy trình, hồ sơ và bằng chứng vận hành. Vai trò của Musk-IS là đồng hành cùng doanh nghiệp xây dựng, vận hành và duy trì hệ thống bằng chứng tuân thủ đó.

Doanh Nghiệp Nào Cần Quan Tâm Đến GDPR?

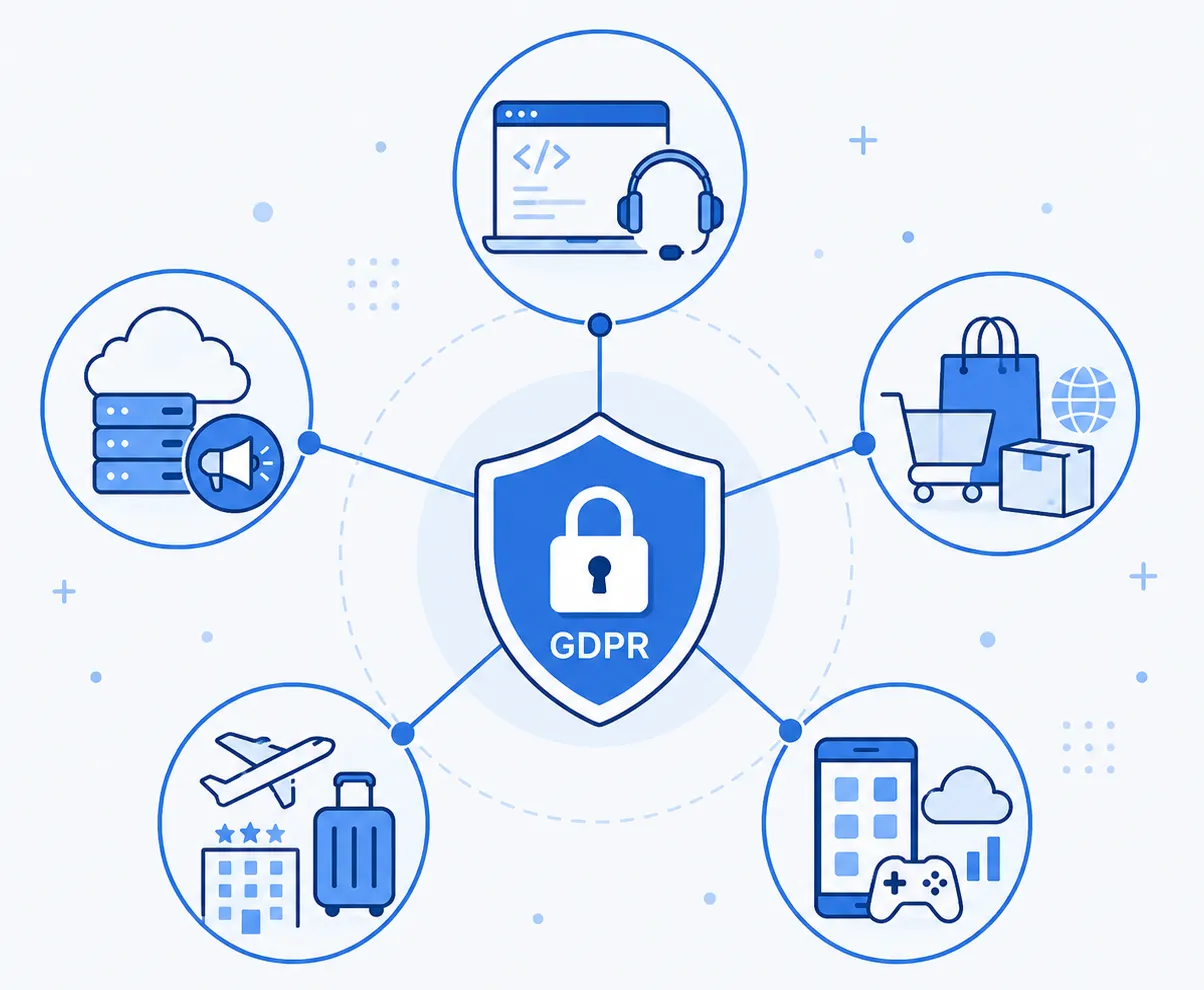
GDPR áp dụng ngoài lãnh thổ EU: doanh nghiệp không đặt trụ sở tại EU/EEA vẫn thuộc phạm vi điều chỉnh nếu cung cấp hàng hóa, dịch vụ hoặc xử lý dữ liệu cá nhân của cá nhân tại EU/EEA.
Doanh Nghiệp Nào Cần Quan Tâm Đến GDPR?

Công ty gia công phần mềm, IT outsourcing, BPO, call center

Có khách hàng hoặc dự án tại châu Âu, xử lý dữ liệu cá nhân thuộc phạm vi điều chỉnh của GDPR với vai trò Bên xử lý dữ liệu.

Doanh nghiệp thương mại điện tử, bán lẻ, xuất khẩu

Cung cấp hàng hóa, dịch vụ cho cá nhân tại EU/EEA, kể cả khi không thu phí trực tiếp từ người dùng.

Công ty SaaS, ứng dụng di động, nền tảng số, game

Có người dùng tại EU, thu thập dữ liệu hành vi qua cookie, công cụ phân tích, remarketing hoặc cá nhân hóa nội dung.

Doanh nghiệp du lịch, lữ hành, khách sạn, hàng không

Cung cấp dịch vụ cho khách hàng đang ở EU/EEA và có hoạt động xử lý dữ liệu cá nhân thuộc phạm vi GDPR.

Đơn vị cung cấp dịch vụ đám mây, trung tâm dữ liệu, agency marketing

Xử lý hoặc phân tích dữ liệu người dùng EU thay mặt khách hàng, đối tác, thuộc diện chịu giám sát về bảo mật và quyền riêng tư.

Rà Soát Trước Khi Triển Khai Tuân Thủ GDPR

Musk-IS rà soát 5 yêu cầu bắt buộc thường bị doanh nghiệp bỏ sót khi tự đánh giá tuân thủ GDPR. Doanh nghiệp đáp ứng càng nhiều yếu tố, lộ trình tuân thủ càng rút ngắn.

2–4 thángdoanh nghiệp vừa và nhỏ, phạm vi rõ ràng
Dài hơnnhiều chi nhánh, hệ thống, dữ liệu nhạy cảm
01

Hồ sơ hoạt động xử lý dữ liệu (RoPA)

Đã lập bản đồ luồng dữ liệu cá nhân theo Điều 30, xác định mục đích, căn cứ pháp lý và thời hạn lưu trữ

02

Hợp đồng xử lý dữ liệu (DPA)

Đã ký DPA với các nhà cung cấp, đối tác xử lý dữ liệu cá nhân thay mặt doanh nghiệp

03

Đánh giá tác động bảo vệ dữ liệu (DPIA)

Đã thực hiện DPIA cho các hoạt động xử lý rủi ro cao theo Điều 35

04

Bảo vệ dữ liệu ngay từ khâu thiết kế

Đã áp dụng Privacy by Design and by Default theo Điều 25 vào sản phẩm, hệ thống

05

Đại diện tại EU và DPO

Đã xác định nghĩa vụ chỉ định Đại diện tại EU (Điều 27) và Cán bộ bảo vệ dữ liệu (Điều 37) nếu thuộc trường hợp bắt buộc

Chưa đáp ứng đủ vẫn triển khai được — doanh nghiệp không cần hoàn thiện cả 5 yếu tố trước khi bắt đầu. Lưu ý hai mốc bắt buộc cần đáp ứng ngay: phản hồi yêu cầu chủ thể dữ liệu (DSAR) trong 1 tháng và thông báo sự cố lộ lọt dữ liệu trong 72 giờ.
Xem quy trình 6 bước

Lợi Ích Tuân Thủ GDPR

Tuân thủ GDPR không chỉ giúp tránh mức phạt nặng mà còn mang lại giá trị thực tế cho hoạt động kinh doanh và vị thế của doanh nghiệp trên thị trường quốc tế.

Tránh mức phạt lên đến 20 triệu EUR

  • Giảm rủi ro bị xử phạt hành chính tới 4% doanh thu toàn cầu
  • Tránh bị yêu cầu tạm dừng, hạn chế xử lý hoặc chuyển dữ liệu xuyên biên giới
  • Chủ động chứng minh tuân thủ khi cơ quan giám sát yêu cầu

Giữ vững hợp đồng với đối tác EU

  • Vượt qua vòng thẩm định nhà cung cấp (vendor due diligence)
  • Không bị loại khỏi dự án hoặc chuỗi cung ứng do thiếu bằng chứng tuân thủ
  • Rút ngắn thời gian đàm phán điều khoản bảo vệ dữ liệu trong hợp đồng

Giảm rủi ro pháp lý và khiếu kiện

  • Hạn chế nguy cơ bị chủ thể dữ liệu khởi kiện đòi bồi thường
  • Có quy trình ứng phó sự cố rõ ràng trong 72 giờ
  • Giảm chi phí khắc phục, điều tra phát sinh đột ngột

Chuẩn hóa quản trị dữ liệu cá nhân

  • Có Hồ sơ hoạt động xử lý (RoPA) đầy đủ, cập nhật
  • Kiểm soát chặt hoạt động xử lý dữ liệu của bên thứ ba
  • Áp dụng nhất quán quy trình DSAR, DPIA trên toàn tổ chức

Mở rộng cơ hội kinh doanh tại EU

  • Đủ điều kiện cung cấp hàng hóa, dịch vụ cho khách hàng EU/EEA
  • Tạo lợi thế cạnh tranh khi tham gia đấu thầu quốc tế
  • Sẵn sàng mở rộng sang các thị trường có quy định tương tự

Nâng cao nhận thức nội bộ

  • Đào tạo nhân sự về trách nhiệm bảo vệ dữ liệu cá nhân
  • Hình thành văn hóa bảo mật và quyền riêng tư trong doanh nghiệp
  • Giảm sai sót do con người khi xử lý thông tin

Tại sao nên chọn Musk-IS?

Đội ngũ Musk-IS am hiểu GDPR, ISO/IEC 27701, ISO/IEC 27001 và các quy định bảo vệ dữ liệu cá nhân tại nhiều thị trường, đồng hành cùng doanh nghiệp từ khảo sát ban đầu đến duy trì tuân thủ lâu dài.

01. Đội ngũ chuyên gia giàu kinh nghiệm

Kiến thức chuyên sâu về GDPR và các quy định bảo vệ dữ liệu cá nhân quốc tế, cùng kinh nghiệm triển khai thực tế cho doanh nghiệp thuộc nhiều lĩnh vực.
  • Am hiểu yêu cầu pháp lý quốc tế và thực tế vận hành doanh nghiệp
  • Kinh nghiệm tư vấn đa ngành: SaaS, tài chính, sản xuất, outsourcing
  • Cập nhật liên tục hướng dẫn từ EDPB và án lệ liên quan
  • Giải pháp phù hợp, khả thi, có thể áp dụng ngay

01. Đội ngũ chuyên gia giàu kinh nghiệm

02. Quy trình tư vấn chuyên nghiệp

Lộ trình 6 bước rõ ràng, từ khảo sát phạm vi đến duy trì tuân thủ, giúp doanh nghiệp chủ động về thời gian và ngân sách.
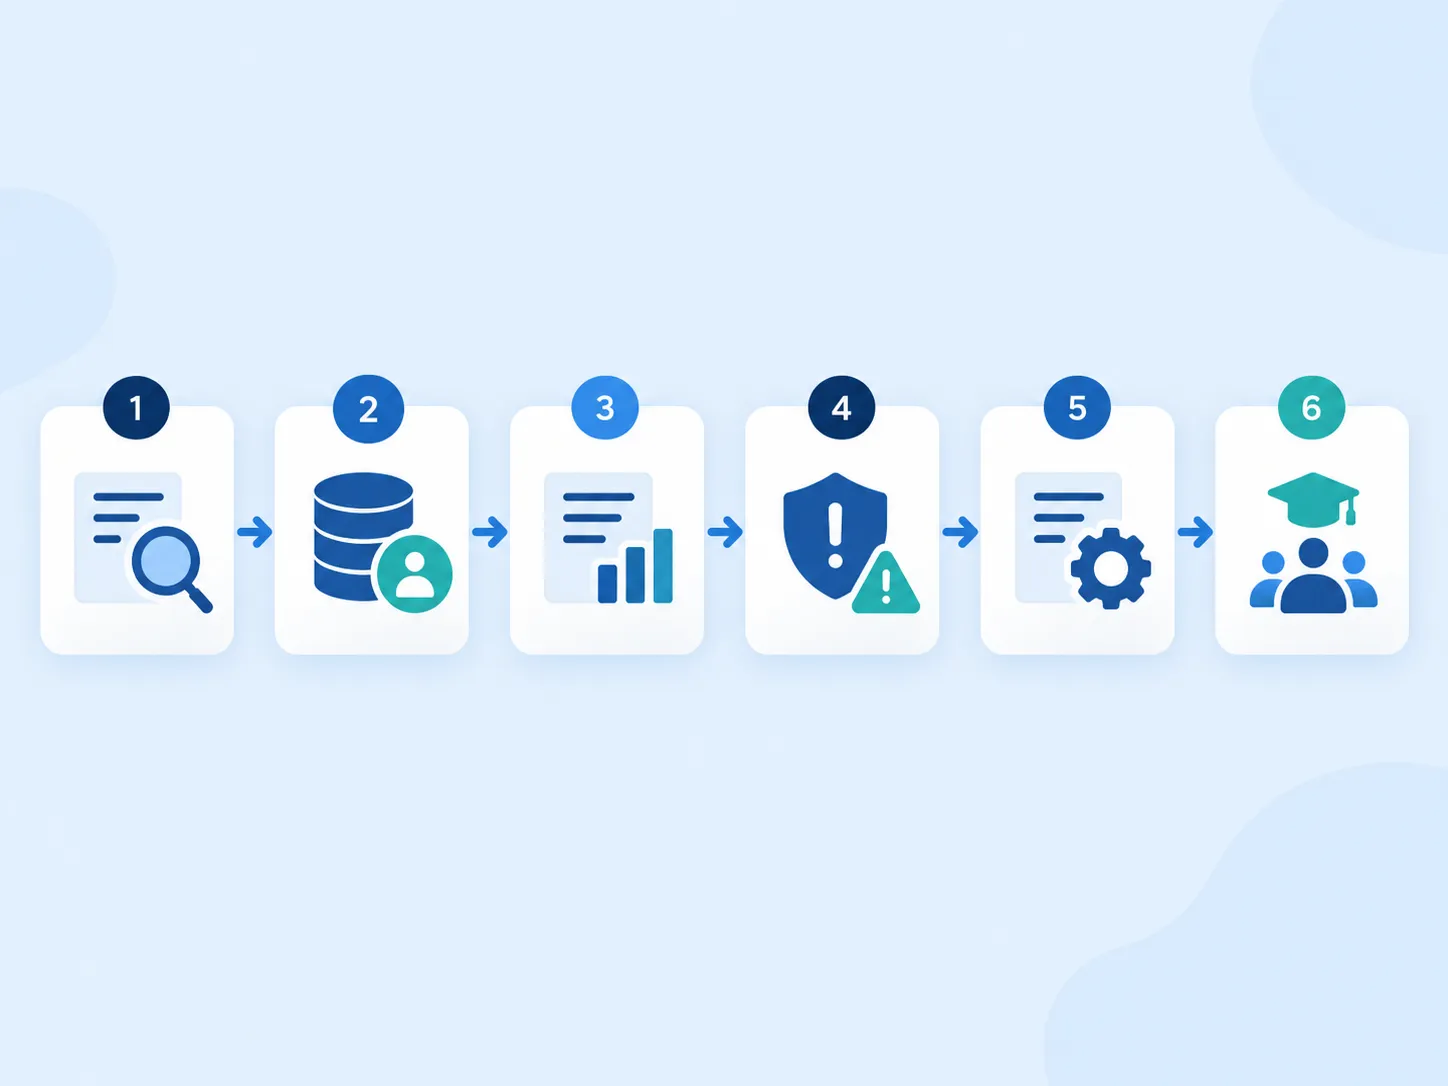
  • Khảo sát hiện trạng và xác định phạm vi tuân thủ
  • Kiểm kê dữ liệu, lập RoPA và phân tích khoảng cách
  • Đánh giá rủi ro, thực hiện DPIA và TIA
  • Xây dựng tài liệu, đào tạo và duy trì tuân thủ

02. Quy trình tư vấn chuyên nghiệp

03. Xây dựng đầy đủ hệ thống tài liệu tuân thủ

Hỗ trợ doanh nghiệp xây dựng, rà soát và hoàn thiện toàn bộ hệ thống tài liệu chứng minh tuân thủ GDPR, sẵn sàng khi khách hàng châu Âu yêu cầu bằng chứng.
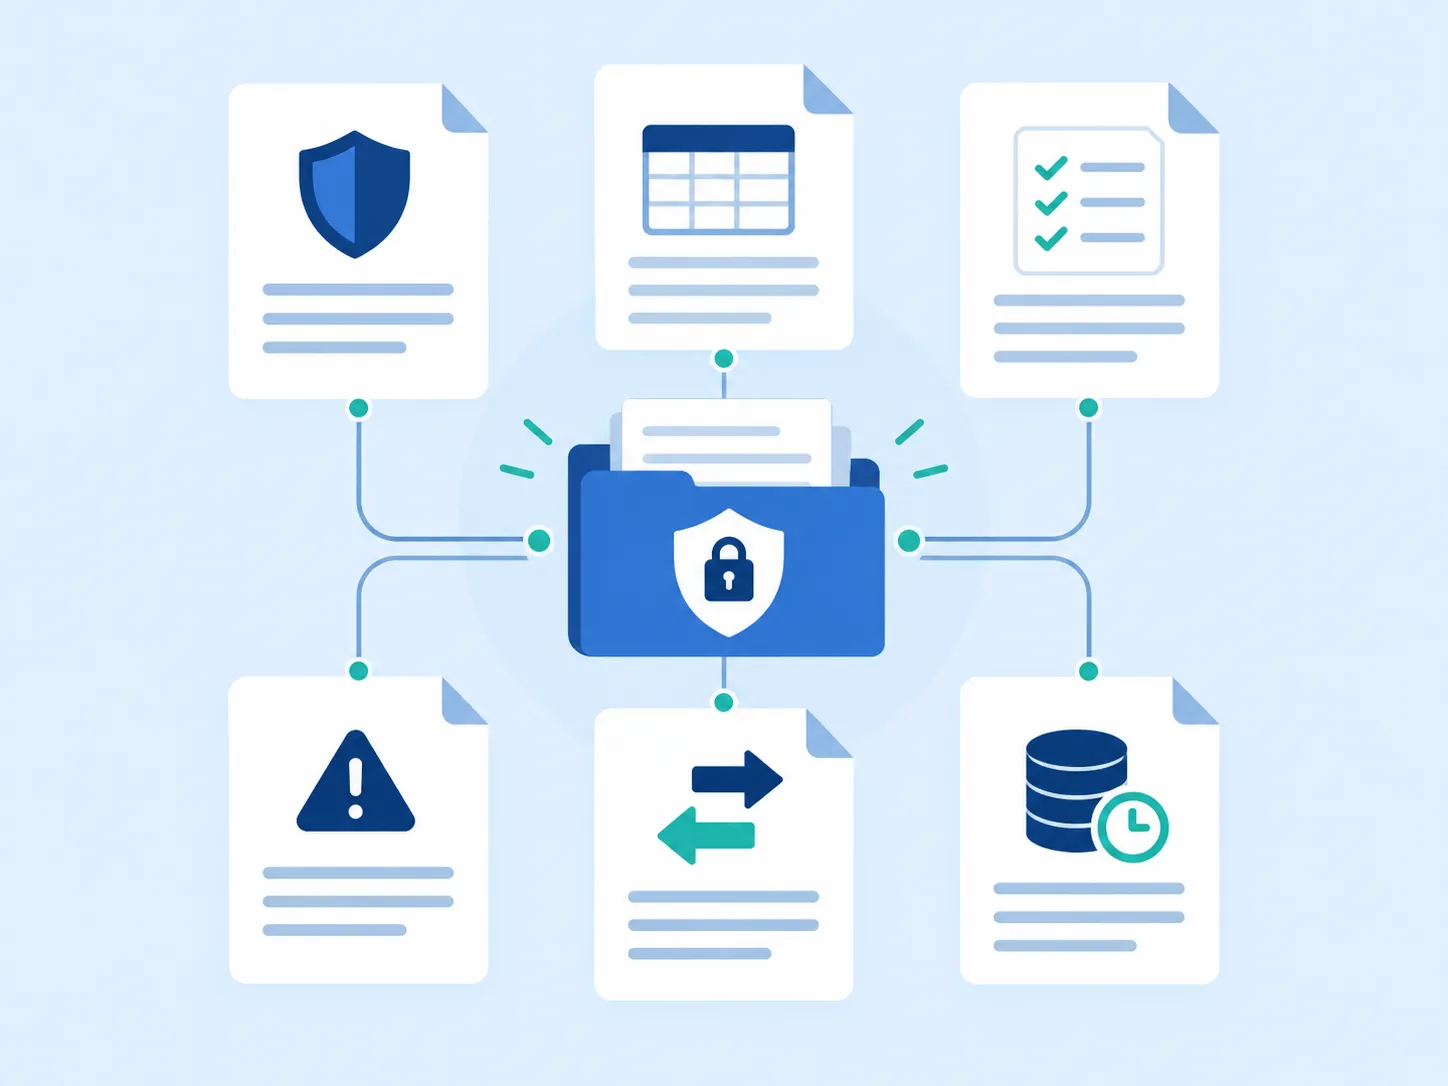
  • Chính sách bảo vệ dữ liệu và thông báo quyền riêng tư
  • RoPA, quy trình DSAR và quy trình ứng phó sự cố 72 giờ
  • Mẫu DPA, SCC và hồ sơ đánh giá tác động chuyển dữ liệu (TIA)
  • Chính sách lưu giữ, hủy và ẩn danh hóa dữ liệu

03. Xây dựng đầy đủ hệ thống tài liệu tuân thủ

04. Hỗ trợ duy trì tuân thủ sau dự án

Tuân thủ GDPR không phải công việc làm một lần. Musk-IS tiếp tục đồng hành cùng doanh nghiệp sau khi hệ thống được thiết lập.
  • Cập nhật tài liệu khi doanh nghiệp thay đổi tổ chức, hệ thống
  • Cập nhật quy định mới từ EDPB và án lệ liên quan
  • Tổ chức đánh giá nội bộ định kỳ và đào tạo nhắc lại
  • Hỗ trợ mở rộng sang ISO/IEC 27701, BS 10012 khi cần

04. Hỗ trợ duy trì tuân thủ sau dự án

Vòng Đời Duy Trì Tuân Thủ GDPR

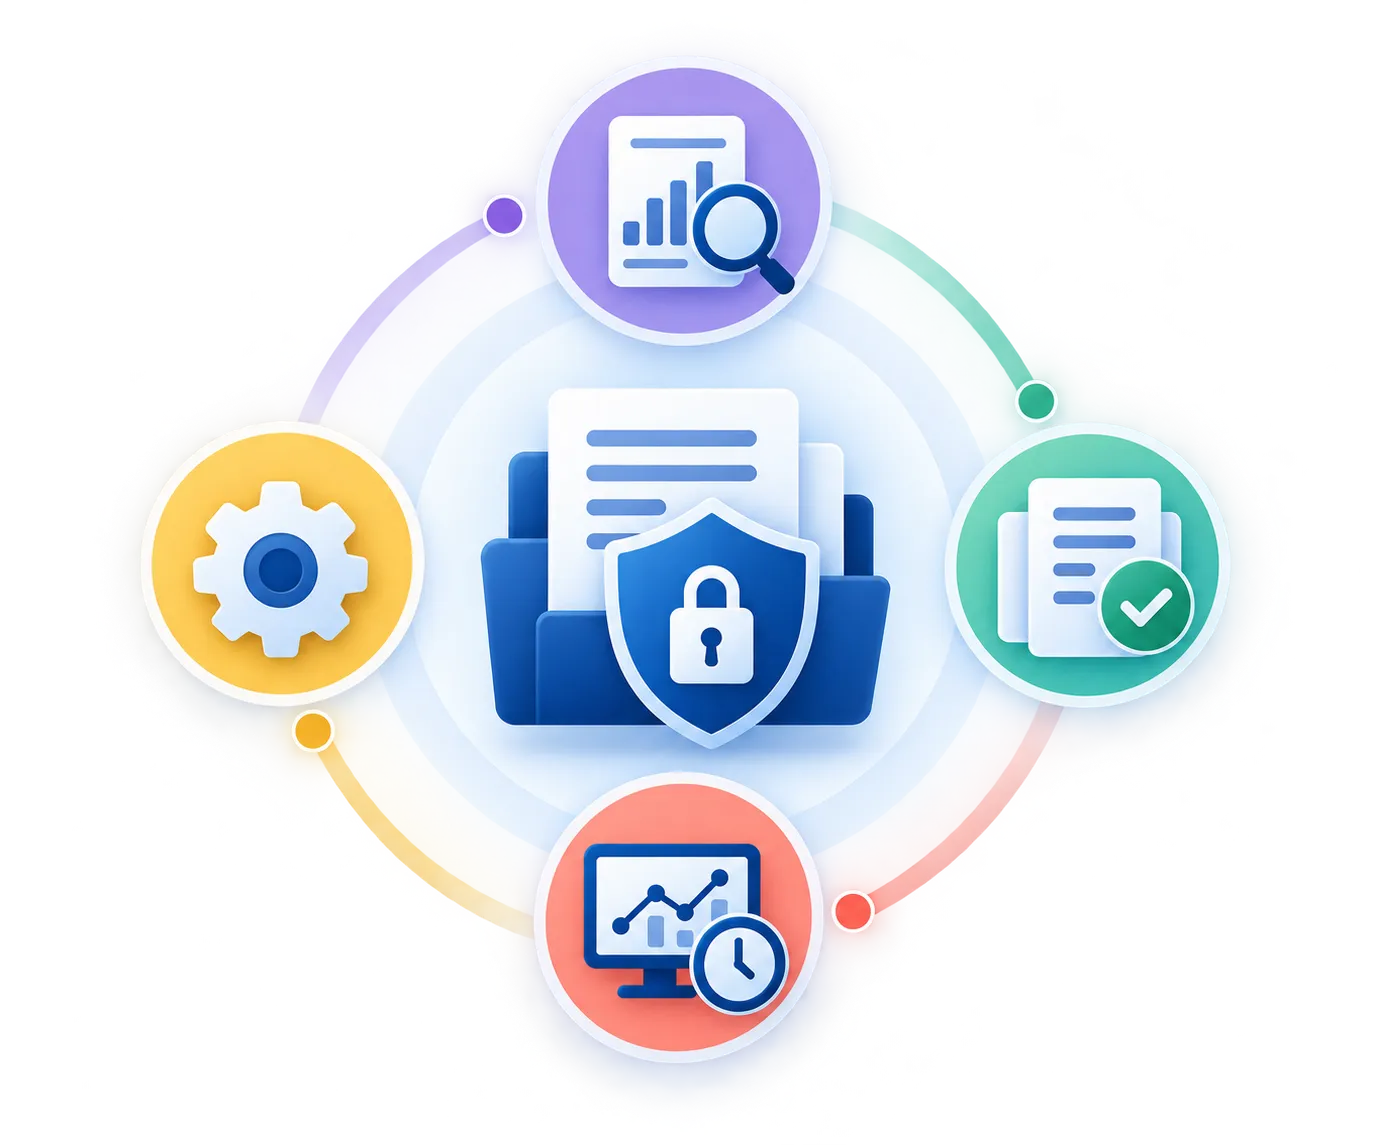
Tuân thủ GDPR không kết thúc khi hoàn tất dự án tư vấn — hệ thống chính sách và quy trình cần được rà soát, cập nhật liên tục theo thay đổi của quy định và hoạt động kinh doanh.
01

ĐÁNH GIÁ – GAP ASSESSMENT

  • Rà soát hiện trạng thu thập, xử lý dữ liệu cá nhân
  • Đối chiếu với từng điều khoản của GDPR
  • Xác định điểm chưa đáp ứng và mức độ rủi ro
  • Lập báo cáo khoảng cách kèm lộ trình khắc phục

02

XÂY DỰNG – BUILD

  • Kiểm kê dữ liệu, lập RoPA và thực hiện DPIA
  • Soạn thảo chính sách, quy trình và tài liệu tuân thủ
  • Thiết lập cơ chế quản lý sự đồng ý (consent)
  • Ký kết DPA với nhà cung cấp, đối tác liên quan

04

VẬN HÀNH – OPERATE

  • Áp dụng chính sách vào hoạt động thực tế
  • Đào tạo nhận thức và diễn tập ứng phó sự cố
  • Xử lý yêu cầu của chủ thể dữ liệu (DSAR) trong 1 tháng
  • Thông báo sự cố lộ lọt dữ liệu trong 72 giờ khi phát sinh

03

DUY TRÌ – MAINTAIN

  • Rà soát và cập nhật tài liệu khi có thay đổi
  • Cập nhật hướng dẫn từ EDPB và án lệ liên quan
  • Đánh giá nội bộ định kỳ và đào tạo nhắc lại
  • Hỗ trợ thẩm định từ khách hàng, đối tác châu Âu

Vòng Đời Duy Trì Tuân Thủ GDPR

Quy trình tư vấn gồm 6 bước

Lộ trình Musk-IS triển khai tuân thủ GDPR, từ khảo sát phạm vi đến duy trì tuân thủ lâu dài.

Bước 1: Khảo sát hiện trạng & xác định phạm vi tuân thủ

Xác định doanh nghiệp có thuộc phạm vi điều chỉnh của GDPR hay không và thuộc vai trò Bên kiểm soát hay Bên xử lý dữ liệu.
Doanh nghiệp cần

cung cấp thông tin về thị trường, khách hàng, đối tác tại EU/EEA và mô hình kinh doanh.

Kết quả bước

kết luận về phạm vi điều chỉnh và vai trò pháp lý của doanh nghiệp.

Bước 2: Kiểm kê dữ liệu & phân tích khoảng cách

Lập bản đồ luồng dữ liệu cá nhân, xây dựng RoPA và đối chiếu hiện trạng với từng yêu cầu của GDPR.
Doanh nghiệp cần

cử đầu mối từng phòng ban và cung cấp danh sách hệ thống, nhà cung cấp.

Kết quả bước

RoPA và báo cáo khoảng cách so với GDPR.

Bước 3: Đánh giá rủi ro & tác động đến quyền riêng tư

Thực hiện DPIA cho hoạt động rủi ro cao và Đánh giá tác động chuyển dữ liệu (TIA) cho luồng dữ liệu ra ngoài EU/EEA.
Doanh nghiệp cần

xác nhận mục đích và mức độ nhạy cảm của từng hoạt động xử lý.

Kết quả bước

DPIA cho hoạt động rủi ro cao và TIA cho luồng dữ liệu ra ngoài EU/EEA.

Bước 4: Xây dựng hệ thống chính sách, quy trình & tài liệu

Soạn thảo đầy đủ hệ thống tài liệu tuân thủ GDPR, rà soát và điều chỉnh hợp đồng với khách hàng, nhà cung cấp.
Doanh nghiệp cần

cung cấp hợp đồng hiện có với khách hàng và nhà cung cấp.

Kết quả bước

bộ tài liệu tuân thủ và điều khoản hợp đồng đã điều chỉnh.

Bước 5: Hướng dẫn triển khai & đào tạo

Hướng dẫn áp dụng chính sách vào hoạt động hằng ngày, đào tạo nhận thức chung và đào tạo chuyên sâu cho bộ phận xử lý yêu cầu của chủ thể dữ liệu theo GDPR.
Doanh nghiệp cần

bố trí nhân sự tham gia đào tạo và chỉ định người tiếp nhận yêu cầu DSAR.

Kết quả bước

chính sách đi vào vận hành, có quy trình xử lý DSAR và biên bản đào tạo.

Bước 6: Đánh giá nội bộ & duy trì tuân thủ

Thực hiện đánh giá nội bộ, hỗ trợ trả lời thẩm định của khách hàng châu Âu và thiết lập cơ chế rà soát định kỳ.
Doanh nghiệp cần

chuyển tiếp yêu cầu thẩm định từ khách hàng, đối tác châu Âu.

Kết quả bước

biên bản đánh giá nội bộ và cơ chế rà soát định kỳ.

Khách Hàng Nói Về Musk-IS

Phản hồi từ doanh nghiệp đã xây dựng hệ thống tuân thủ GDPR với sự hỗ trợ của Musk-IS.

Musk-IS giúp chúng tôi xác định rõ mình có thuộc phạm vi điều chỉnh của GDPR hay không, sau đó xây dựng RoPA và lộ trình khắc phục cụ thể. Quá trình tư vấn rõ ràng, dễ theo dõi và bám sát thực tế doanh nghiệp.
QUẢN LÝ TUÂN THỦ
QUẢN LÝ TUÂN THỦ
Khách hàng Tư vấn tuân thủ GDPR

Đội ngũ Musk-IS hỗ trợ chúng tôi hoàn thiện chính sách quyền riêng tư, quy trình DSAR và quy trình ứng phó sự cố trong 72 giờ. Các yêu cầu của GDPR được giải thích rõ ràng và dễ áp dụng.
PHỤ TRÁCH BẢO VỆ DỮ LIỆU
Khách hàng Tư vấn tuân thủ GDPR

Musk-IS đồng hành từ bước đánh giá khoảng cách, thực hiện DPIA đến hỗ trợ đàm phán điều khoản bảo vệ dữ liệu với đối tác EU. Lộ trình cụ thể giúp đội ngũ chúng tôi chủ động hơn trong từng giai đoạn.
ĐẠI DIỆN BAN QUẢN LÝ DỰ ÁN
Khách hàng Tư vấn tuân thủ GDPR

Không chỉ tập trung vào bộ hồ sơ tuân thủ, Musk-IS còn giúp chúng tôi hiểu cách vận hành và duy trì hệ thống sau dự án. Đây là điểm rất hữu ích khi quy định của EDPB liên tục cập nhật.
TRƯỞNG BỘ PHẬN CNTT
TRƯỞNG BỘ PHẬN CNTT
Khách hàng Tư vấn tuân thủ GDPR

Câu Hỏi Thường Gặp Về GDPR

Giải đáp thắc mắc phổ biến về chi phí, thời gian và quy trình tư vấn tuân thủ GDPR.
Dịch vụ tư vấn liên quan

Các dịch vụ thường được doanh nghiệp triển khai cùng hoặc sau khi tuân thủ GDPR.

Tư vấn chứng nhậnISO 27701

Hệ thống quản lý thông tin quyền riêng tư, bằng chứng bên thứ ba ánh xạ trực tiếp sang yêu cầu GDPR

PIMSDoanh nghiệp

Dịch vụThuê ngoài DPO

Cán bộ bảo vệ dữ liệu cá nhân thuê ngoài cho doanh nghiệp chưa có nhân sự phù hợp

DPODoanh nghiệp

Tư vấnChuyển dữ liệu xuyên biên giới

Lập hồ sơ đánh giá tác động chuyển dữ liệu (TIA) và áp dụng Điều khoản hợp đồng tiêu chuẩn (SCC)

SCC / TIADoanh nghiệp

Tư vấn tuân thủPDPA Đài Loan

Tuân thủ Luật Bảo vệ Dữ liệu Cá nhân Đài Loan cho doanh nghiệp có hoạt động kinh doanh liên quan

PDPADoanh nghiệp