
Dịch vụ tư vấn chứng nhận
ISO 27001

ISO/IEC 27001:2022 là tiêu chuẩn quốc tế quy định các yêu cầu đối với Hệ thống quản lý an toàn thông tin (ISMS), giúp doanh nghiệp xây dựng và vận hành hệ thống bảo mật thông tin bài bản, bao quát cả con người, quy trình và kỹ thuật để giảm thiểu rủi ro mất mát hoặc rò rỉ dữ liệu.
Dịch vụ tư vấn chứng nhận  ISO 27001
CIABảo mật – Toàn vẹn – Sẵn sàng
6Giai đoạn triển khai
4–6Tháng triển khai đến chứng nhận

ISO 27001 Là Gì?

ISO/IEC 27001:2022 là tiêu chuẩn quốc tế quy định các yêu cầu đối với Hệ thống quản lý an toàn thông tin (ISMS), giúp doanh nghiệp xây dựng và vận hành hệ thống bảo mật thông tin một cách bài bản và hiệu quả. Tiêu chuẩn này không chỉ tập trung vào công nghệ mà còn bao quát cả con người, quy trình và kỹ thuật, nhằm giảm thiểu rủi ro mất mát hoặc rò rỉ dữ liệu trong tổ chức. Dịch vụ tư vấn chứng nhận ISO 27001 của Musk-IS đi cùng doanh nghiệp từ đánh giá khoảng cách, xây dựng ISMS đến khi đạt chứng nhận.


Tiêu chuẩn ISO 27001 đóng vai trò cốt lõi trong việc giúp doanh nghiệp thiết lập và triển khai hệ thống quản lý an toàn thông tin; xác định, đánh giá và kiểm soát rủi ro an toàn thông tin; đồng thời giám sát và cải tiến hệ thống liên tục.


Thông qua hệ thống các biện pháp quản lý có tính hệ thống, ISO 27001 giúp doanh nghiệp đảm bảo ba yếu tố cốt lõi của an toàn thông tin (CIA): tính bảo mật (Confidentiality), tính toàn vẹn (Integrity) và tính sẵn sàng (Availability). Tiêu chuẩn giúp doanh nghiệp quản lý và ứng phó hiệu quả với các mối đe dọa, rủi ro về thông tin; đồng thời chứng minh với đối tác, khách hàng, nhân viên và cổ đông rằng doanh nghiệp đáp ứng các yêu cầu về an toàn thông tin và quản lý bảo mật. Qua đó nâng cao niềm tin, tăng cường năng lực cạnh tranh, thiết lập cơ chế kiểm soát rủi ro nội bộ và xây dựng nhận thức chung về an toàn thông tin trong toàn doanh nghiệp.

Các Ngành Nghề Thường Được Yêu Cầu Chứng Nhận ISO 27001

Doanh nghiệp thuộc những lĩnh vực dưới đây có thể được yêu cầu phải có chứng nhận ISO 27001 để đủ điều kiện tham gia đấu thầu, đáp ứng yêu cầu của ngành hoặc hợp tác với đối tác quốc tế. Nên chuẩn bị và triển khai từ sớm để duy trì lợi thế cạnh tranh.
Các Ngành Nghề Thường Được Yêu Cầu Chứng Nhận ISO 27001

Doanh nghiệp thu thập, xử lý dữ liệu cá nhân

Tài chính, thương mại điện tử, y tế và chăm sóc sức khỏe, bán lẻ phân phối — nhu cầu phổ biến nhất đối với chứng nhận ISO 27001.

Phát triển phần mềm và dịch vụ điện toán đám mây

Nhà cung cấp dịch vụ SaaS, nhà cung cấp hạ tầng điện toán đám mây thường được khách hàng yêu cầu xuất trình chứng chỉ trước khi ký hợp đồng.

Ngành có yêu cầu cao về chuỗi cung ứng

Công nghiệp bán dẫn và các ngành sản xuất có chuỗi cung ứng phức tạp, đòi hỏi đối tác chứng minh năng lực bảo mật thông tin.

Cơ quan nhà nước, nhà thầu Chính phủ và đối tác ngân hàng

Nhà thầu quốc phòng, doanh nghiệp tham gia đấu thầu chính phủ, đơn vị CNTT thuê ngoài, đối tác của ngân hàng và nhà cung cấp dịch vụ thanh toán.

Doanh nghiệp cần tuân thủ tiêu chuẩn quốc tế

Cơ khí chính xác, doanh nghiệp xuất khẩu và doanh nghiệp đa quốc gia cần chứng nhận để đáp ứng yêu cầu của đối tác nước ngoài.

Rà Soát Trước Khi Triển Khai ISO 27001

Musk-IS rà soát 5 yếu tố quyết định thời gian triển khai ISO 27001. Đáp ứng càng nhiều, lộ trình càng ngắn.

4–6 thángđã có nền tảng
6–8 thángxây dựng từ đầu
01

Danh mục tài sản

Đã thống kê và phân loại tài sản

02

Chính sách ATTT

Có quy định mật khẩu, truy cập, thiết bị

03

Kiểm soát truy cập

Phân quyền theo vai trò, cấp và thu hồi rõ ràng

04

Sao lưu & ứng phó sự cố

Backup định kỳ, có quy trình xử lý sự cố

05

Đánh giá rủi ro

Đã nhận diện rủi ro, có phương án bằng văn bản

Chưa đáp ứng đủ vẫn triển khai được — doanh nghiệp không cần hoàn thiện cả 5 yếu tố trước khi bắt đầu. Thời gian nêu trên là khoảng tham chiếu cho giai đoạn xây dựng hệ thống.
Xem quy trình 6 giai đoạn

Lợi Ích Khi Đạt Chứng Nhận ISO/IEC 27001

ISO 27001 giúp doanh nghiệp quản lý và ứng phó hiệu quả với các mối đe dọa, rủi ro về thông tin, đồng thời chứng minh năng lực bảo mật với đối tác, khách hàng, nhân viên và cổ đông.

Đảm bảo ba yếu tố cốt lõi CIA

  • Tính bảo mật (Confidentiality) — chỉ người có thẩm quyền mới truy cập được thông tin
  • Tính toàn vẹn (Integrity) — dữ liệu chính xác, không bị sửa đổi trái phép
  • Tính sẵn sàng (Availability) — hệ thống và dữ liệu luôn sẵn sàng khi cần

Nâng cao niềm tin với đối tác, khách hàng

  • Chứng minh doanh nghiệp đáp ứng yêu cầu về an toàn thông tin và bảo mật
  • Rút ngắn quá trình thẩm định bảo mật của khách hàng, đối tác lớn
  • Củng cố hình ảnh chuyên nghiệp trong mắt cổ đông và nhân viên

Tăng cường năng lực cạnh tranh

  • Đủ điều kiện tham gia đấu thầu và các gói thầu của cơ quan nhà nước
  • Đủ điều kiện trở thành nhà cung cấp trong chuỗi cung ứng của doanh nghiệp lớn
  • Tạo lợi thế trước đối thủ chưa có chứng nhận tương đương

Thiết lập cơ chế kiểm soát rủi ro nội bộ

  • Quản lý và ứng phó hiệu quả với các mối đe dọa, rủi ro về thông tin
  • Giảm thiểu nguy cơ xảy ra sự cố an toàn thông tin
  • Xây dựng cơ chế đo lường, đánh giá nội bộ và cải tiến liên tục

Đáp ứng yêu cầu pháp lý và tuân thủ

  • Đáp ứng các quy định về an toàn thông tin và bảo mật dữ liệu
  • Sẵn sàng cung cấp bằng chứng tuân thủ khi khách hàng, đối tác yêu cầu
  • Tạo nền tảng mở rộng sang ISO 27701, ISO 27017, ISO 27018

Xây dựng nhận thức an toàn thông tin toàn doanh nghiệp

  • Hình thành văn hóa bảo mật thông tin trong toàn tổ chức
  • Đào tạo nhân sự nhận biết và ứng phó với rủi ro thông tin
  • Giảm sai sót do con người trong vận hành hệ thống

Lý Do Chọn Musk-IS Làm Đơn Vị Tư Vấn ISO/IEC 27001

Các chuyên gia tư vấn của Musk-IS có kiến thức chuyên sâu về ISO/IEC 27001 và nhiều năm kinh nghiệm triển khai cho doanh nghiệp thuộc nhiều lĩnh vực.
01. Đội ngũ chuyên gia giàu kinh nghiệm

Các chuyên gia tư vấn có kiến thức chuyên sâu về ISO/IEC 27001 và nhiều năm kinh nghiệm triển khai cho doanh nghiệp thuộc nhiều lĩnh vực.

  • Am hiểu yêu cầu tiêu chuẩn và thực tế vận hành doanh nghiệp
  • Kinh nghiệm triển khai đa ngành: công nghệ, bảo hiểm, cơ quan chính phủ
  • Đưa ra giải pháp thay thế phù hợp khi doanh nghiệp hạn chế nguồn lực
  • Hỗ trợ phối hợp nội bộ giữa các phòng ban trong suốt dự án

01. Đội ngũ chuyên gia giàu kinh nghiệm

02. Quy trình triển khai chuyên nghiệp theo PDCA

Triển khai theo phương pháp PDCA, đồng hành từ đánh giá hiện trạng, xây dựng ISMS, đào tạo, đánh giá nội bộ đến hỗ trợ doanh nghiệp đạt chứng nhận.
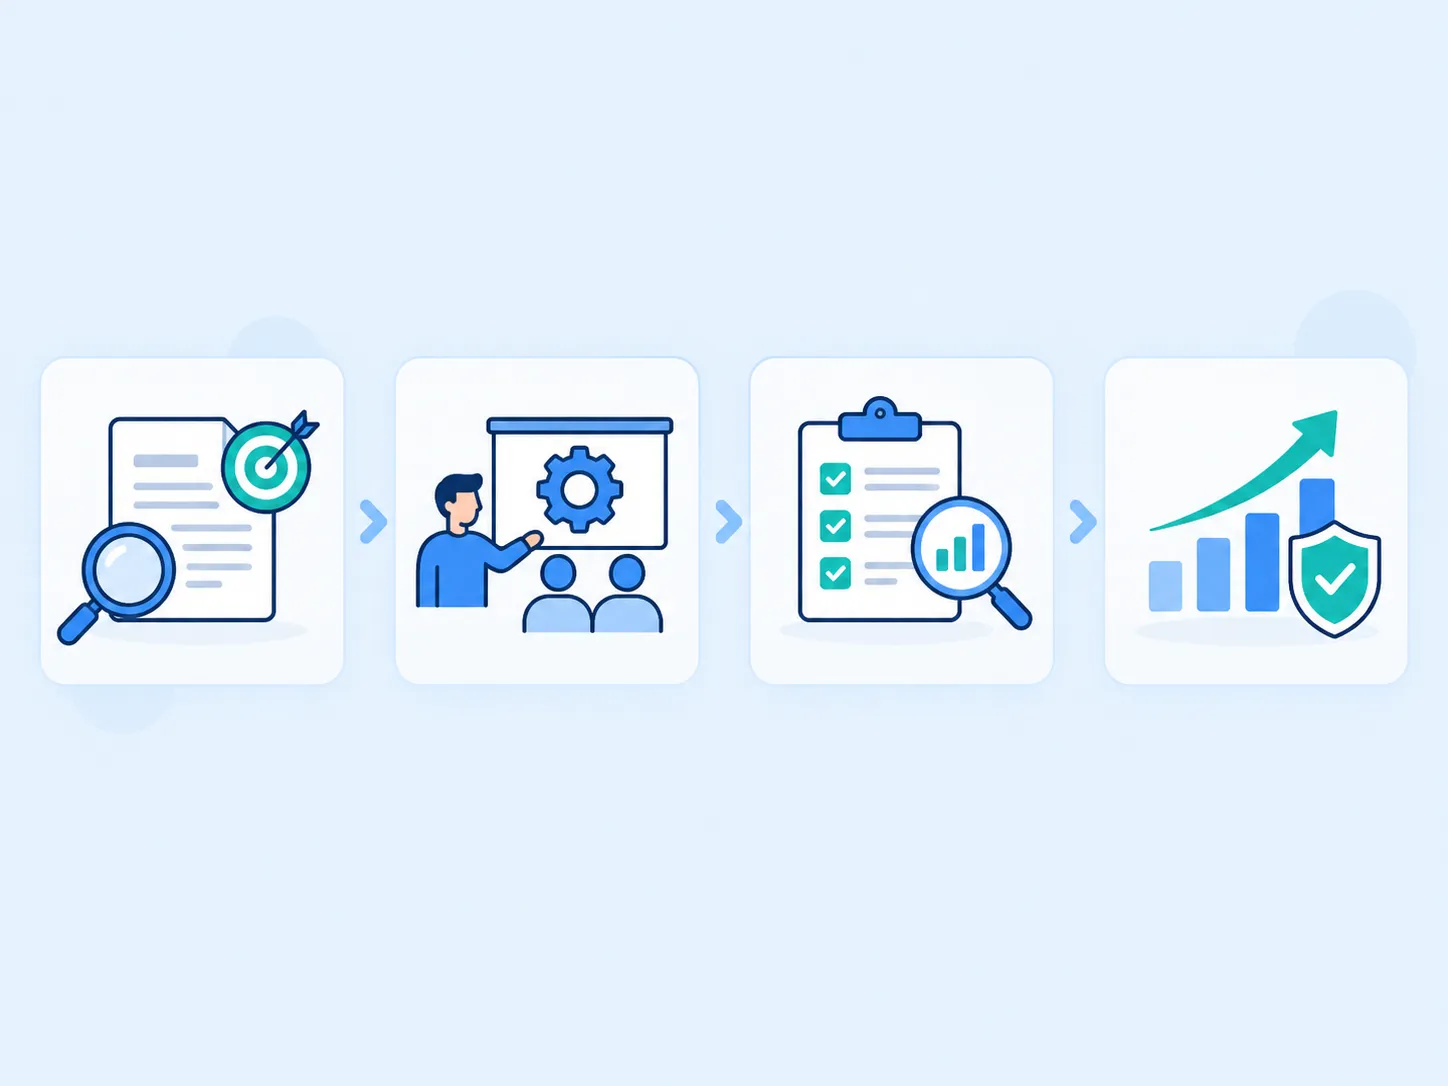
  • Plan: xác định phạm vi, mục tiêu, nhận diện và đánh giá rủi ro
  • Do: thiết lập quy trình quản lý, triển khai, đào tạo và tuyên truyền nhận thức
  • Check: đánh giá hiệu quả, theo dõi kiểm tra, xác nhận đạt mục tiêu
  • Act: khắc phục, báo cáo kết quả, cải tiến liên tục

02. Quy trình triển khai chuyên nghiệp theo PDCA

03. Xây dựng đầy đủ hệ thống tài liệu

Hỗ trợ doanh nghiệp xây dựng, rà soát và hoàn thiện toàn bộ hệ thống tài liệu theo yêu cầu của tiêu chuẩn ISO/IEC 27001.
  • Chính sách an toàn thông tin, quy trình, quy định và hướng dẫn quản lý
  • Danh mục tài sản thông tin, đánh giá rủi ro và kế hoạch xử lý rủi ro
  • Tuyên bố áp dụng (SoA) và các tài liệu ISMS liên quan
  • Tài liệu được xây dựng dựa trên hiện trạng thực tế, dễ áp dụng và thuận lợi khi đánh giá

03. Xây dựng đầy đủ hệ thống tài liệu

04. Hỗ trợ xuyên suốt đến sau chứng nhận

Musk-IS đồng hành cùng doanh nghiệp trong toàn bộ quá trình triển khai, làm việc với tổ chức chứng nhận và duy trì hệ thống sau khi đạt chứng nhận.
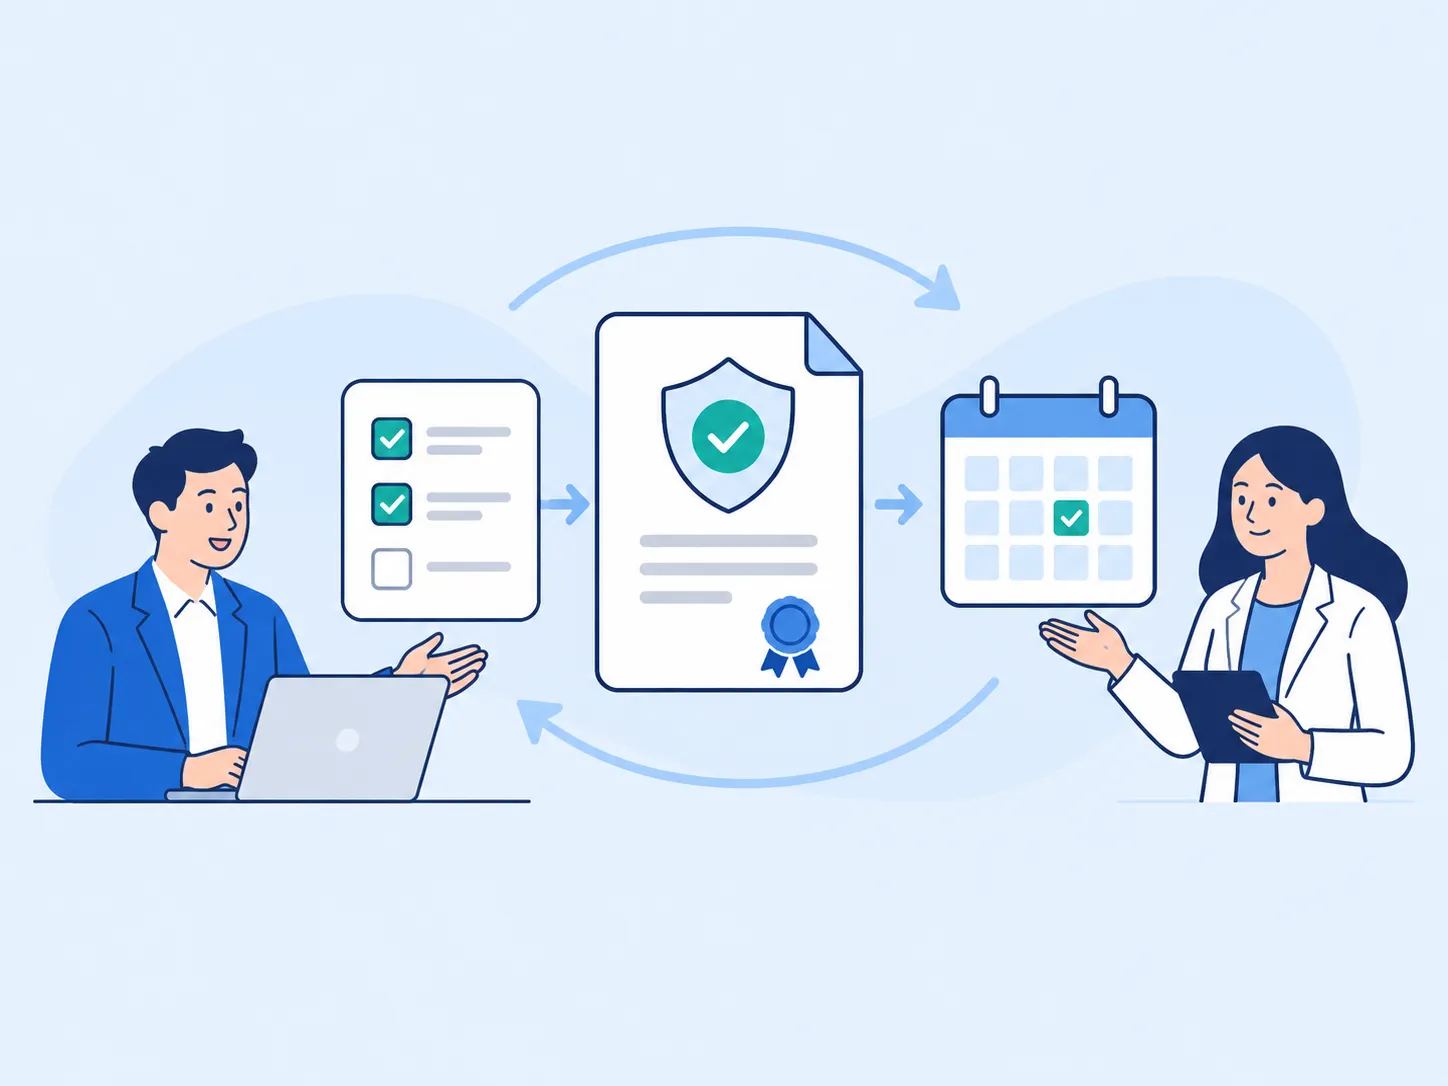
  • Rà soát hồ sơ, thực hiện đánh giá thử trước đánh giá chính thức
  • Tư vấn chọn tổ chức chứng nhận và phối hợp lịch đánh giá
  • Hỗ trợ giải trình, khắc phục điểm không phù hợp sau đánh giá
  • Chuẩn bị hồ sơ cho các kỳ đánh giá giám sát và tái chứng nhận

04. Hỗ trợ xuyên suốt đến sau chứng nhận

ISO 27001 Theo Chu Trình PDCA

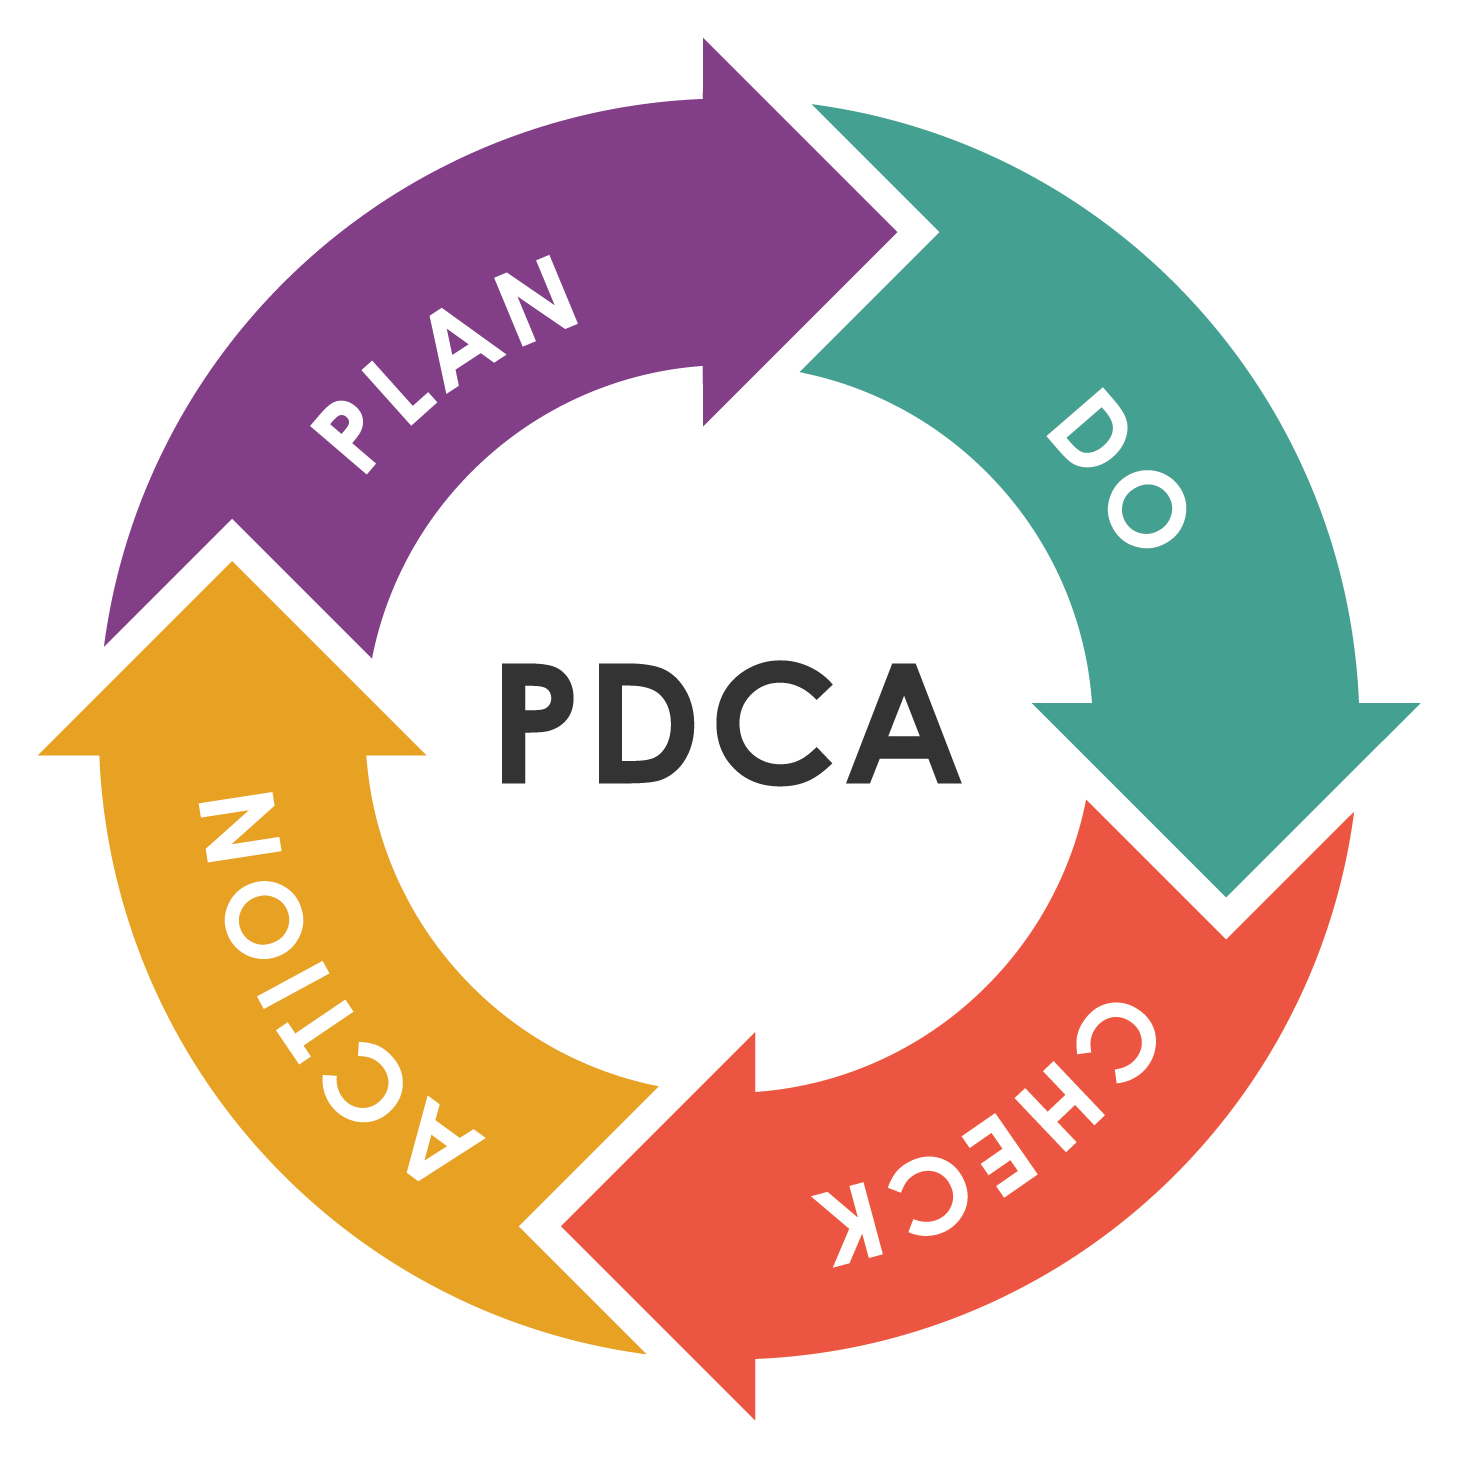
Musk-IS triển khai ISO/IEC 27001 theo chu trình quản lý PDCA theo tiêu chuẩn quốc tế — hệ thống ISMS không dừng lại ở thời điểm đạt chứng nhận mà được rà soát, cải tiến liên tục.
01

PLAN – LẬP KẾ HOẠCH

  • Xác định phạm vi và mục tiêu
  • Nhận diện và đánh giá rủi ro
  • Lựa chọn các mục tiêu kiểm soát và biện pháp thực hiện

02

DO – THỰC HIỆN

  • Thiết lập các quy trình quản lý
  • Thực hiện đánh giá rủi ro
  • Triển khai các quy trình quản lý
  • Đào tạo và tuyên truyền nhận thức

04

CHECK – KIỂM TRA

  • Đánh giá hiệu quả
  • Theo dõi và kiểm tra
  • Xác nhận việc đạt được mục tiêu

03

ACT – CẢI TIẾN

  • Thực hiện các biện pháp khắc phục
  • Báo cáo kết quả triển khai
  • Cải tiến liên tục

ISO 27001 Theo Chu Trình PDCA

Quy trình triển khai gồm 6 giai đoạn

Lộ trình Musk-IS triển khai ISO/IEC 27001, từ lập kế hoạch dự án đến khi doanh nghiệp đạt chứng nhận bởi tổ chức chứng nhận độc lập.

Giai đoạn 1: Khởi động & xác định phạm vi

Xác định mục tiêu, phạm vi áp dụng ISMS, các bên liên quan, trách nhiệm thực hiện và xây dựng kế hoạch triển khai phù hợp với hoạt động của doanh nghiệp.
Doanh nghiệp cần

chỉ định ban dự án, cung cấp thông tin về tổ chức, hệ thống và xác nhận phạm vi ISMS.

Kết quả bước

phạm vi ISMS và kế hoạch triển khai được hai bên thống nhất.

Giai đoạn 2: Đánh giá hiện trạng & khoảng cách

Rà soát hệ thống quản lý an toàn thông tin hiện tại, đối chiếu với yêu cầu ISO/IEC 27001 và xác định các khoảng cách cần bổ sung hoặc cải thiện.
Doanh nghiệp cần

cung cấp chính sách, quy trình, tài liệu và các biện pháp kiểm soát đang áp dụng.

Kết quả bước

báo cáo đánh giá khoảng cách và lộ trình hoàn thiện ISMS.

Giai đoạn 3: Đánh giá rủi ro & xây dựng SoA

Kiểm kê tài sản thông tin, nhận diện và đánh giá rủi ro, xác định phương án xử lý rủi ro và xây dựng Tuyên bố áp dụng (Statement of Applicability – SoA).
Doanh nghiệp cần

cung cấp thông tin về tài sản, hệ thống, quy trình nghiệp vụ và các biện pháp kiểm soát hiện có.

Kết quả bước

hồ sơ đánh giá rủi ro, kế hoạch xử lý rủi ro và SoA.

Giai đoạn 4: Xây dựng & triển khai hệ thống ISMS

ây dựng và hoàn thiện chính sách, quy trình, biểu mẫu cùng các biện pháp kiểm soát cần thiết; hướng dẫn áp dụng ISMS vào hoạt động thực tế của doanh nghiệp.
Doanh nghiệp cần

rà soát, phê duyệt tài liệu và phối hợp triển khai các biện pháp kiểm soát.

Kết quả bước

hệ thống tài liệu ISMS hoàn thiện và các kiểm soát được đưa vào vận hành.

Giai đoạn 5: Đánh giá nội bộ & hoàn thiện

Đào tạo nhân sự, thu thập bằng chứng vận hành, thực hiện đánh giá nội bộ, xem xét của lãnh đạo và triển khai hành động khắc phục đối với các điểm chưa phù hợp.
Doanh nghiệp cần

vận hành theo quy trình, lưu bằng chứng và bố trí nhân sự tham gia đánh giá.

Kết quả bước

biên bản đánh giá nội bộ, kết quả xem xét của lãnh đạo và hồ sơ hành động khắc phục.

Giai đoạn 6: Đánh giá & chứng nhận ISO 27001

Chuẩn bị hồ sơ, đồng hành cùng doanh nghiệp làm việc với tổ chức chứng nhận trong quá trình đánh giá giai đoạn 1 và giai đoạn 2, hỗ trợ giải trình và xử lý điểm không phù hợp nếu có.
Doanh nghiệp cần

lựa chọn tổ chức chứng nhận và bố trí nhân sự tham gia kỳ đánh giá.

Kết quả bước

hoàn tất quá trình đánh giá và được cấp chứng nhận ISO/IEC 27001 khi đáp ứng yêu cầu.

Khách Hàng Nói Về Musk-IS

Phản hồi từ doanh nghiệp đã xây dựng hệ thống ISMS và đạt chứng nhận ISO 27001 với sự đồng hành của Musk-IS.

Musk-IS giúp chúng tôi xác định rõ phạm vi ISMS ngay từ giai đoạn lập kế hoạch, tránh việc mở rộng phạm vi quá mức khiến chi phí và thời gian triển khai tăng cao.
QUẢN LÝ TUÂN THỦ
QUẢN LÝ TUÂN THỦ
Khách hàng Tư vấn chứng nhận ISO 27001

Đội ngũ Musk-IS hỗ trợ chúng tôi hoàn thiện đánh giá rủi ro, Tuyên bố áp dụng và toàn bộ 3 bộ tài liệu ISMS theo đúng cấu trúc chuẩn quốc tế.
PHỤ TRÁCH AN TOÀN THÔNG TIN
Khách hàng Tư vấn chứng nhận ISO 27001

Musk-IS đồng hành từ đánh giá nội bộ đến đánh giá chính thức với tổ chức chứng nhận, hỗ trợ giải trình các điểm không phù hợp kịp thời để chúng tôi đạt chứng nhận đúng tiến độ.
ĐẠI DIỆN BAN QUẢN LÝ DỰ ÁN
Khách hàng Tư vấn chứng nhận ISO 27001

Không chỉ dừng ở chứng nhận, Musk-IS còn hướng dẫn chúng tôi duy trì ISMS qua các kỳ đánh giá giám sát hằng năm một cách chủ động và có kế hoạch.
TRƯỞNG BỘ PHẬN CNTT
TRƯỞNG BỘ PHẬN CNTT
Khách hàng Tư vấn chứng nhận ISO 27001

Câu Hỏi Thường Gặp Về ISO/IEC 27001

Giải đáp thắc mắc phổ biến về đối tượng cần chứng nhận, thời gian, chi phí và dịch vụ hỗ trợ của Musk-IS.
Dịch vụ tư vấn liên quan

Các tiêu chuẩn thường được doanh nghiệp triển khai cùng hoặc sau ISO 27001.

Tư vấn chứng nhậnISO 27701

Hệ thống quản lý thông tin quyền riêng tư PIMS, mở rộng ISMS sang quản trị dữ liệu cá nhân

PIMSDoanh nghiệp

Tư vấn chứng nhậnISO 27017

Tăng cường kiểm soát an toàn thông tin cho dịch vụ điện toán đám mây

Cloud SecurityDoanh nghiệp

Tư vấn chứng nhậnISO 27018

Bảo vệ dữ liệu cá nhân (PII) trên nền tảng đám mây công cộng

Data PrivacyDoanh nghiệp

Tư vấnBS 10012

Đánh giá hệ thống PIMS hiện tại và chuyển đổi sang ISO/IEC 27701:2025

PIMSDoanh nghiệp