
Dịch vụ tư vấn chứng nhận
BS 10012

Tư vấn triển khai và duy trì Hệ thống quản lý thông tin cá nhân theo BS 10012, đồng thời đánh giá khoảng cách và định hướng chuyển đổi sang ISO/IEC 27701:2025 — tiêu chuẩn PIMS quốc tế mà BSI khuyến nghị thay thế BS 10012 kể từ khi tiêu chuẩn này bị rút lại ngày 24/04/2026.
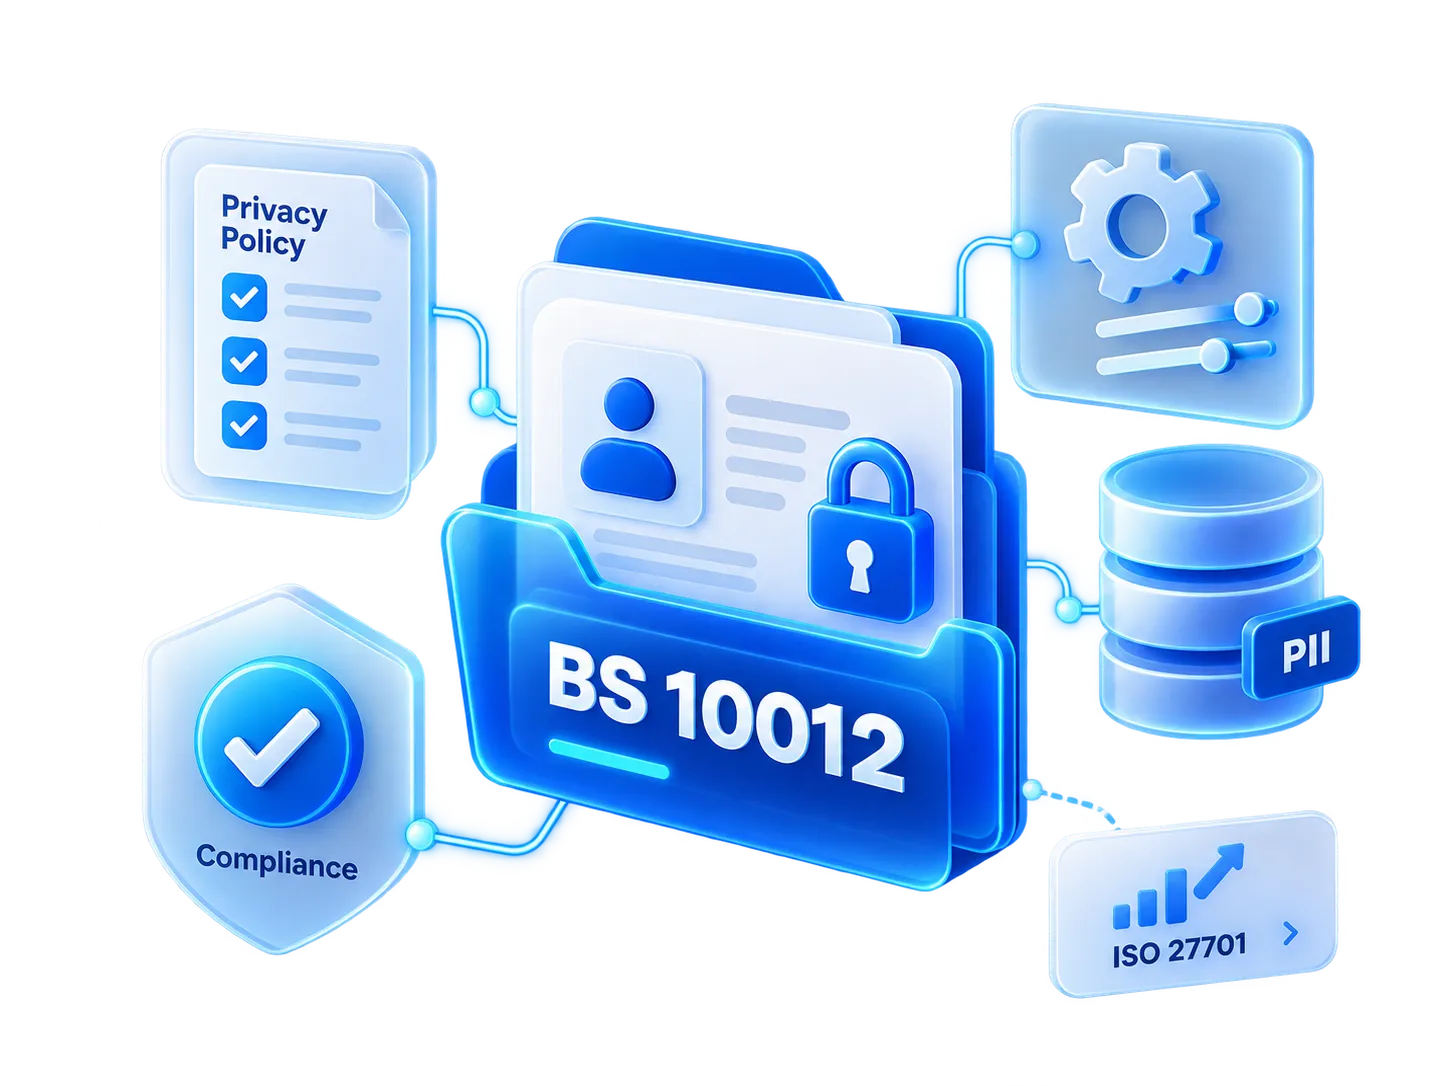
Dịch vụ tư vấn chứng nhận  BS 10012
2017+A1Phiên bản BS 10012 cuối cùng
6Bước tư vấn và chuyển đổi
2027Một số chứng chỉ còn hiệu lực đến

BS 10012 Là Gì?

BS 10012 là tiêu chuẩn của Anh về Hệ thống quản lý thông tin cá nhân (Personal Information Management System – PIMS), được xây dựng nhằm giúp tổ chức thiết lập, vận hành, duy trì và cải tiến hệ thống quản lý đối với thông tin cá nhân. Phiên bản cuối cùng là BS 10012:2017+A1:2018 - Data protection. Specification for a personal information management system, được điều chỉnh để phù hợp hơn với GDPR và Data Protection Act 2018 của Anh. Dịch vụ tư vấn chứng nhận BS 10012 của Musk-IS đánh giá hệ thống hiện có và định hướng lộ trình chuyển đổi sang ISO/IEC 27701.


BS 10012 từng giúp doanh nghiệp xây dựng một hệ thống quản trị thống nhất đối với các hoạt động liên quan đến dữ liệu cá nhân như xác định dữ liệu cá nhân đang xử lý, xác định mục đích xử lý, phân công vai trò và trách nhiệm, quản lý rủi ro đối với dữ liệu cá nhân, quản lý quyền truy cập, quản lý vòng đời dữ liệu, xử lý yêu cầu của chủ thể dữ liệu, quản lý nhà cung cấp, ứng phó sự cố dữ liệu cá nhân, đào tạo và nâng cao nhận thức, đánh giá nội bộ và cải tiến liên tục hệ thống PIMS.


Lưu ý quan trọng về tình trạng hiện tại: BS 10012:2017+A1:2018 đã được BSI rút lại ngày 24/04/2026. BSI quyết định không tiếp tục sửa đổi BS 10012 dưới dạng một tiêu chuẩn PIMS độc lập, mà định hướng thay thế bằng hướng dẫn triển khai BS EN ISO/IEC 27701 cho bối cảnh pháp lý của Vương quốc Anh. Musk-IS cung cấp dịch vụ tư vấn BS 10012 theo hướng minh bạch: đánh giá đúng hiện trạng, tư vấn về hiệu lực chứng chỉ hiện có, và đồng hành chuyển đổi sang ISO/IEC 27701:2025 khi doanh nghiệp cần một framework hiện hành.

Doanh Nghiệp Nào Nên Tư Vấn BS 10012?

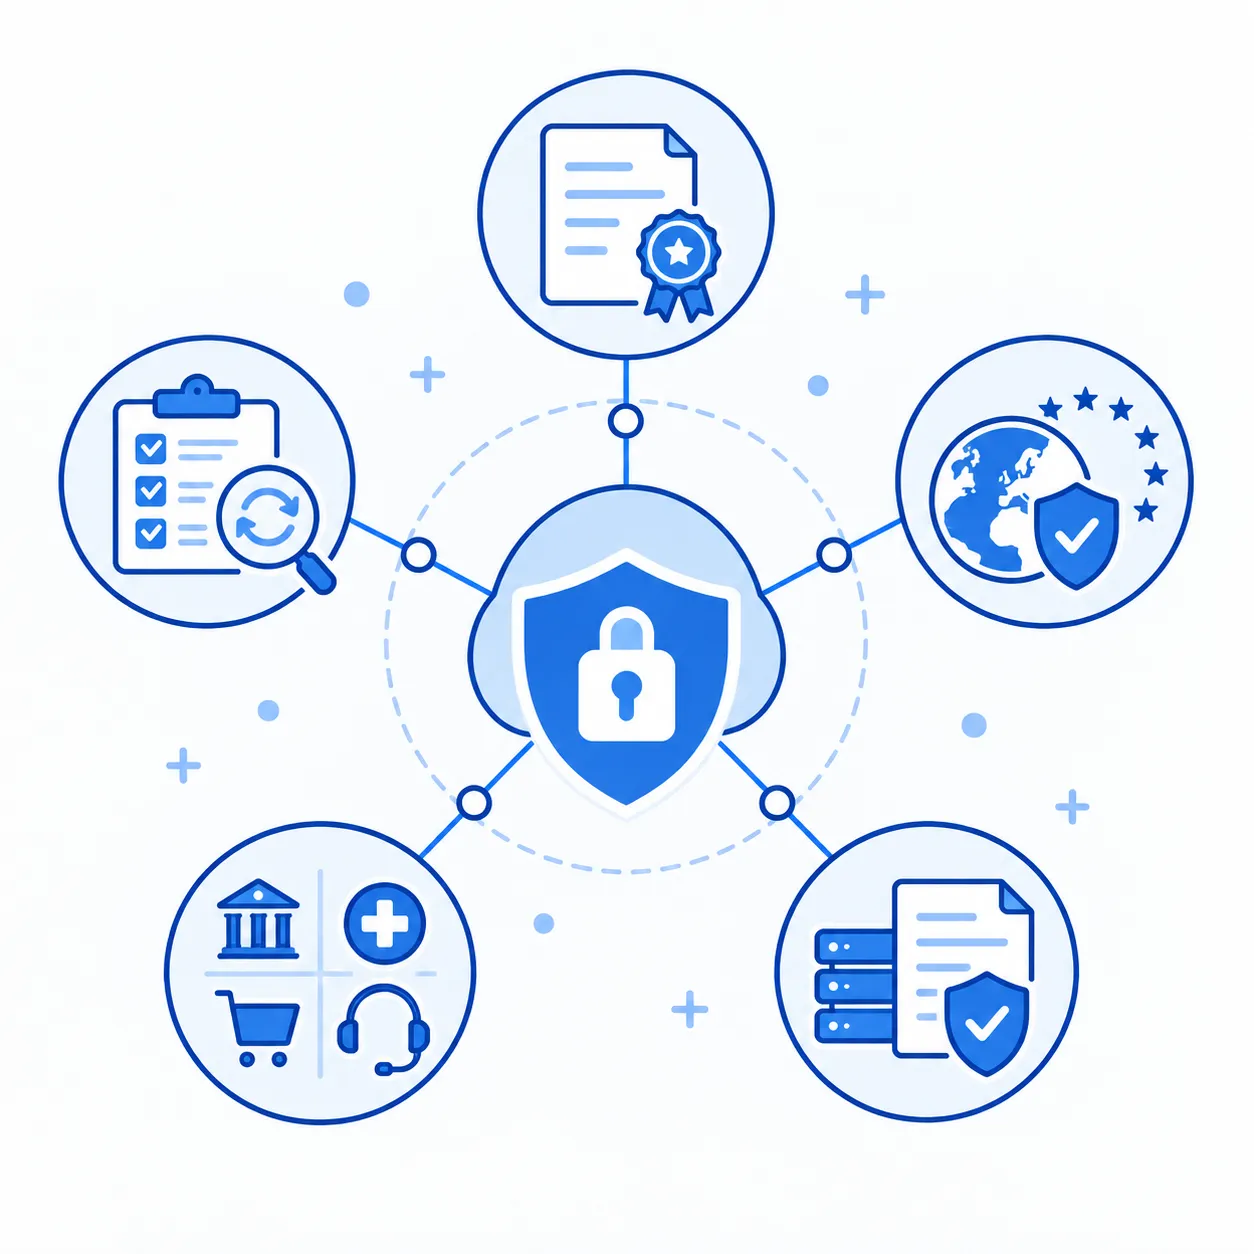
Doanh nghiệp đang sở hữu hệ thống hoặc chứng nhận BS 10012 cần xem xét kế hoạch chuyển đổi sang ISO/IEC 27701:2025 thay vì tiếp tục coi BS 10012 là tiêu chuẩn hiện hành.
Doanh Nghiệp Nào Nên Tư Vấn BS 10012?

Doanh nghiệp đang có chứng nhận BS 10012

Cần xác nhận trực tiếp với tổ chức chứng nhận về hiệu lực và kế hoạch Transition của chứng chỉ cụ thể trước khi hết hạn.

Doanh nghiệp đang chuẩn bị Surveillance hoặc Recertification

Cần chuyển hướng sang ISO/IEC 27701:2025 thay vì tiếp tục đánh giá theo tiêu chuẩn đã bị đã rút lại.

Doanh nghiệp có khách hàng tại Anh hoặc EU

Cần chứng minh năng lực Privacy theo framework quốc tế hiện hành khi khách hàng yêu cầu bằng chứng tuân thủ.

Ngân hàng, bảo hiểm, y tế, thương mại điện tử, BPO/Call Center

Xử lý lượng lớn dữ liệu cá nhân, cần hệ thống PIMS được công nhận rộng rãi trên nhiều thị trường.

Doanh nghiệp đang triển khai ISO/IEC 27001

Có lợi thế lớn khi tích hợp ISO/IEC 27701:2025 vào hệ thống quản lý an toàn thông tin sẵn có.

Rà Soát Hệ Thống BS 10012 Hiện Tại

Musk-IS rà soát 5 rủi ro khi doanh nghiệp duy trì BS 10012 mà chưa có kế hoạch chuyển sang ISO/IEC 27701:2025.

Certificate còn hiệu lựcMột số có hạn đến 2027
Cần xác nhận với CBKhông phải chứng chỉ nào cũng tự hết hạn
01

Trạng thái chứng chỉ

Chưa xác nhận hiệu lực và kế hoạch chuyển đổi với CB

02

PII Inventory & luồng dữ liệu

Chưa cập nhật theo cấu trúc ISO 27701

03

Vai trò Controller / Processor

Chưa phân định rõ cho từng hoạt động xử lý

04

Đánh giá rủi ro Privacy

Chưa cập nhật theo ISO/IEC 27701:2025

05

Tích hợp ISO 27001

Chưa có phương án gộp vào hệ thống ATTT hiện có

Việc BS 10012 bị đã rút lại không đồng nghĩa hệ thống doanh nghiệp đã xây dựng trở nên vô giá trị — phần lớn chính sách, quy trình và bằng chứng có thể kế thừa khi chuyển sang ISO/IEC 27701:2025.
Xem quy trình chuyển đổi 6 bước

Lợi Ích Khi Tư Vấn BS 10012 Và Chuyển Đổi Sang ISO/IEC 27701

Tư vấn BS 10012 tại Musk-IS giúp doanh nghiệp kế thừa tối đa hệ thống đã xây dựng, đồng thời chuyển sang framework Privacy quốc tế hiện hành.

Chuyển sang tiêu chuẩn PIMS quốc tế hiện hành

  • Kế thừa chính sách, quy trình và Data danh mục đã xây dựng theo BS 10012
  • Kế thừa Privacy đánh giá rủi ro và Supplier Management hiện có
  • Giảm khối lượng triển khai so với xây dựng PIMS mới hoàn toàn

Được công nhận rộng rãi trên nhiều thị trường

  • Tăng khả năng được công nhận bởi khách hàng ở nhiều quốc gia
  • Hỗ trợ GDPR và các chương trình bảo vệ dữ liệu tại nhiều thị trường
  • Tiếp tục duy trì bằng chứng về Privacy quản trị sau khi BS 10012 bị đã rút lại

Tích hợp thuận lợi với ISO/IEC 27001

  • Xây dựng một hệ thống quản trị thống nhất cho Security và Privacy
  • Giảm khối lượng tài liệu và tránh vận hành hai hệ thống song song
  • Đồng bộ đánh giá nội bộ và họp xem xét của lãnh đạo giữa hai tiêu chuẩn

Tránh rủi ro từ tiêu chuẩn đã bị rút lại

  • Tránh phụ thuộc vào tiêu chuẩn tham chiếu đã đã rút lại
  • Tránh bị động khi tổ chức chứng nhận thay đổi hoặc kết thúc Scheme
  • Có lộ trình duy trì chứng chỉ rõ ràng cho chu kỳ tiếp theo

Chủ động trước yêu cầu của khách hàng, đối tác

  • Không bị động khi khách hàng yêu cầu chứng nhận theo tiêu chuẩn hiện hành
  • Sẵn sàng đáp ứng Vendor Due Diligence và bộ câu hỏi thẩm định quyền riêng tư
  • Giải thích rõ lộ trình chuyển đổi khi khách hàng, đối tác thắc mắc

Chuẩn hóa quản trị Privacy lâu dài

  • Cập nhật Privacy kiểm soát theo framework quốc tế mới nhất
  • Giảm khoảng cách giữa hệ thống PIMS và các tiêu chuẩn ISO đang sử dụng
  • Tạo nền tảng mở rộng sang ISO/IEC 27017, 27018 khi cần

Tại sao nên chọn Musk-IS?

Tư vấn BS 10012 không nên được thực hiện bằng cách bỏ hệ thống cũ và viết lại toàn bộ tài liệu. Giá trị của dự án nằm ở việc xác định những gì doanh nghiệp đã có, những gì còn thiếu và cách chuyển sang framework hiện hành với ít gián đoạn nhất.

01. Đánh giá hiện trạng trước khi thay đổi

Musk-IS rà soát toàn bộ hệ thống PIMS hiện tại để xác định những tài liệu, kiểm soát và bằng chứng có thể tiếp tục sử dụng.
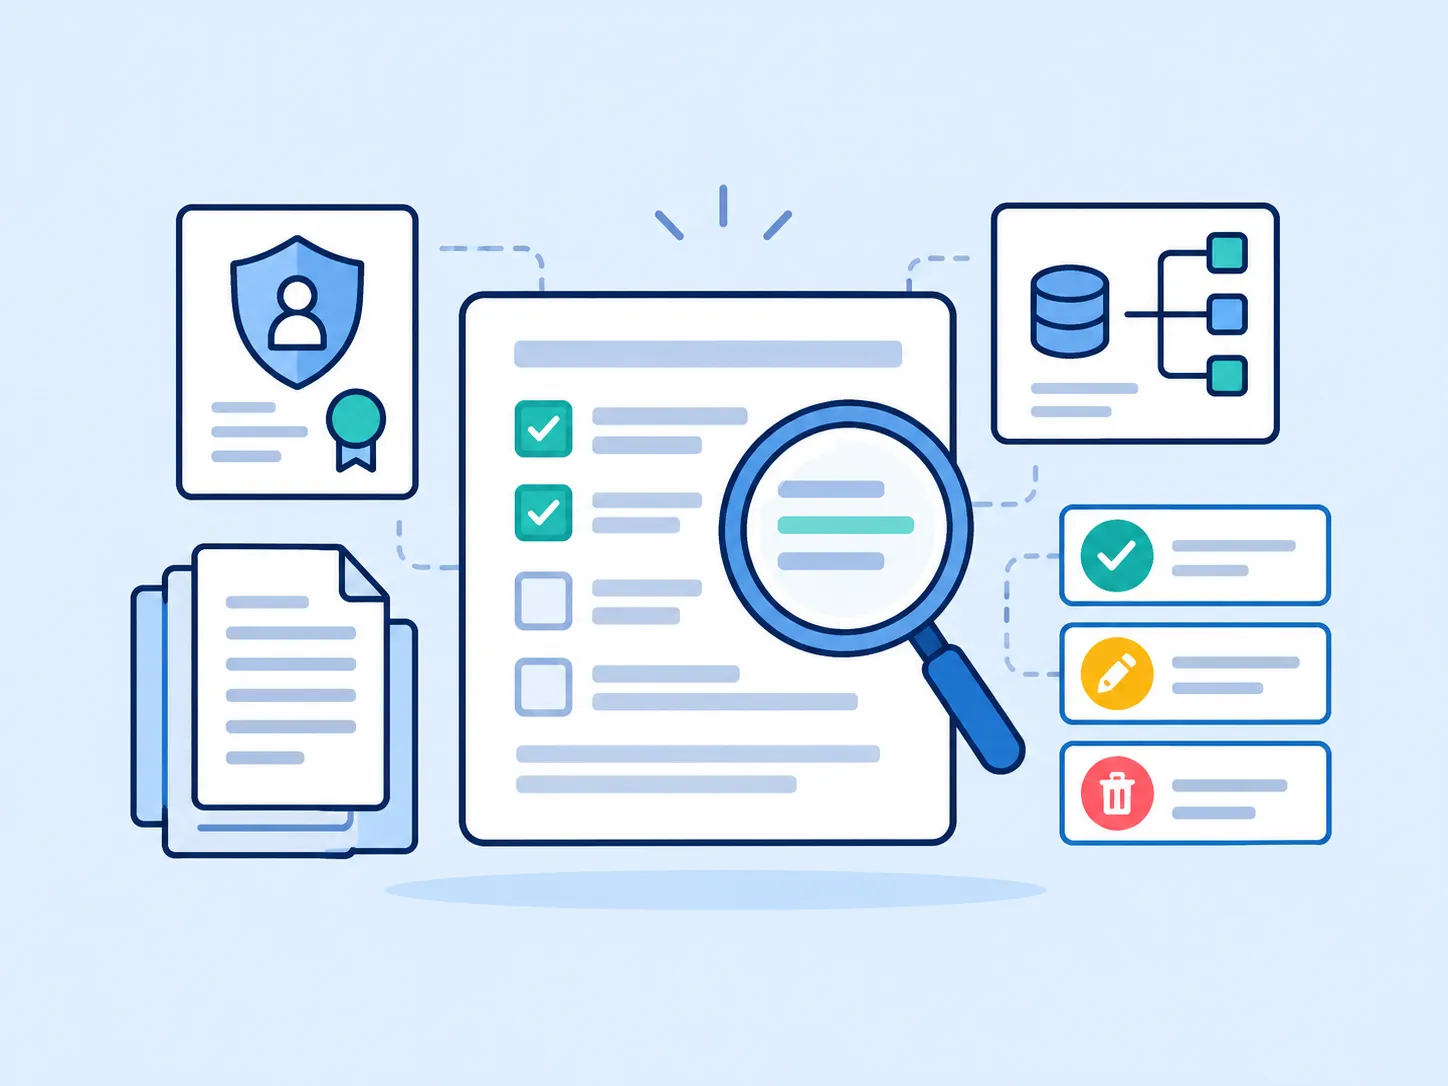
  • Rà soát PIMS phạm vi, Privacy chính sách, PII Inventory và luồng dữ liệu
  • Rà soát chứng chỉ và báo cáo đánh giá hiện tại
  • Xác định nội dung nào giữ nguyên, cần cập nhật hoặc cần thay thế
  • Xác định nội dung ISO/IEC 27701 yêu cầu bổ sung

01. Đánh giá hiện trạng trước khi thay đổi

02. Đánh giá khoảng cách sang ISO/IEC 27701:2025

Thực hiện đối chiếu giữa hệ thống BS 10012 đang vận hành và các yêu cầu của ISO/IEC 27701:2025.
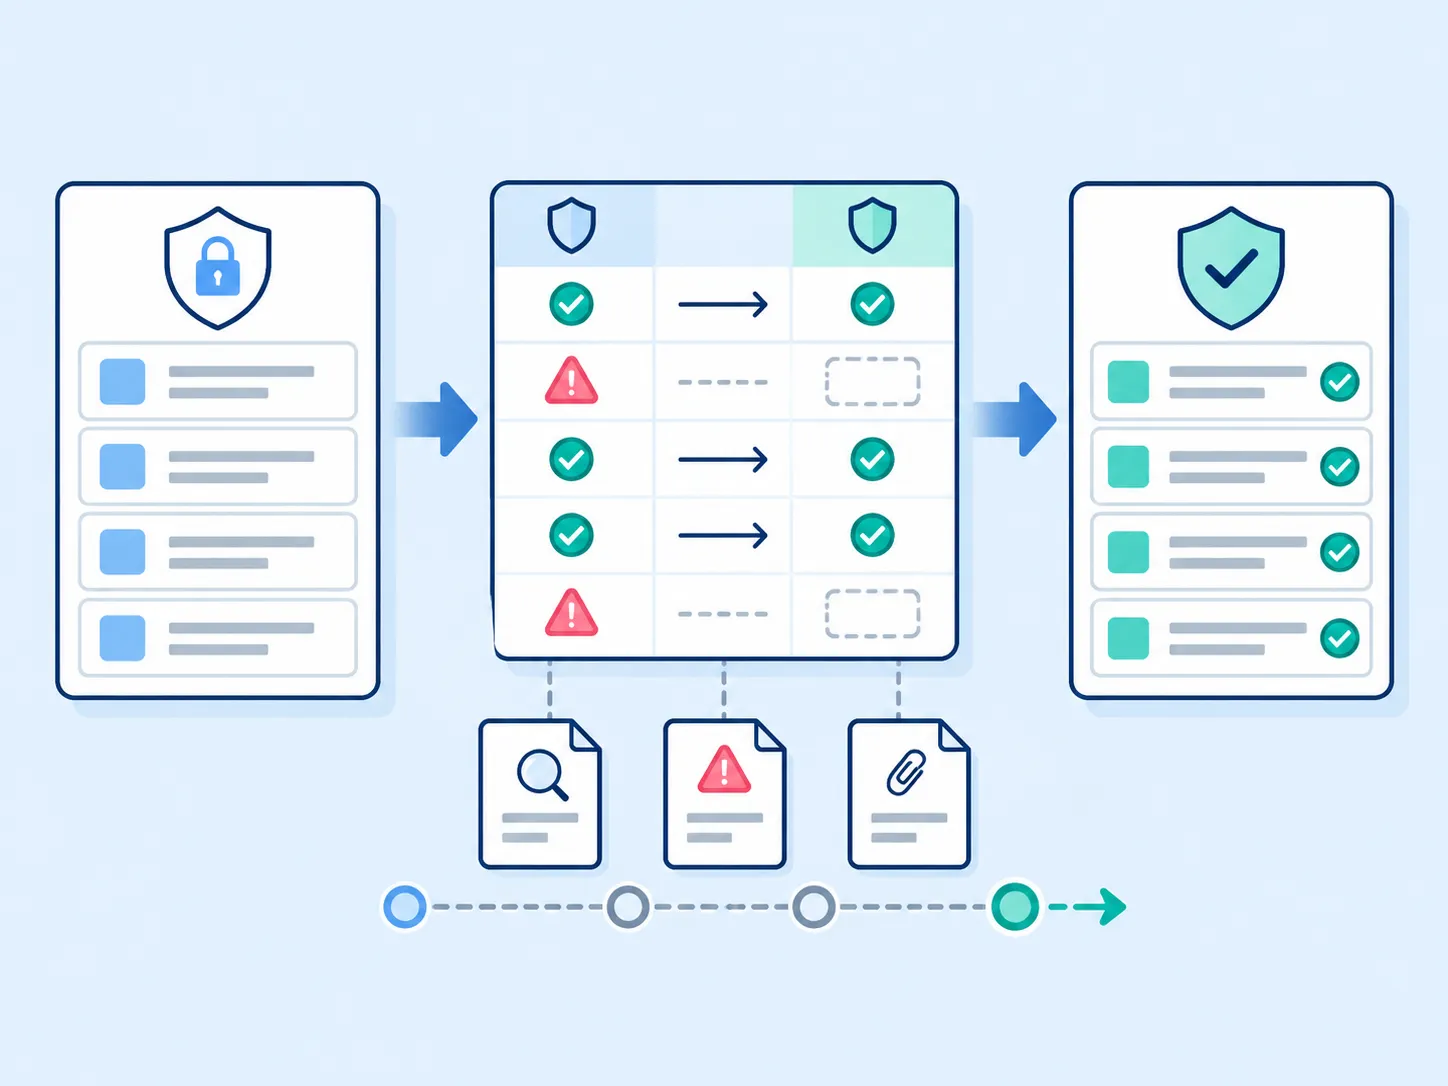
  • So sánh Management System Requirements, Bên Kiểm soát dữ liệu cá nhân/Processor Requirements
  • Xây dựng ma trận tuân thủ, danh sách khoảng cách và mức rủi ro
  • Xác định Existing bằng chứng và Required bằng chứng
  • Lập lộ trình chuyển đổi theo thứ tự ưu tiên

02. Đánh giá khoảng cách sang ISO/IEC 27701:2025

03. Kế thừa tối đa hệ thống hiện có

Đây là một trong những lợi ích lớn nhất đối với doanh nghiệp đã đầu tư vào BS 10012 — Musk-IS ưu tiên sửa và kế thừa thay vì viết lại toàn bộ.
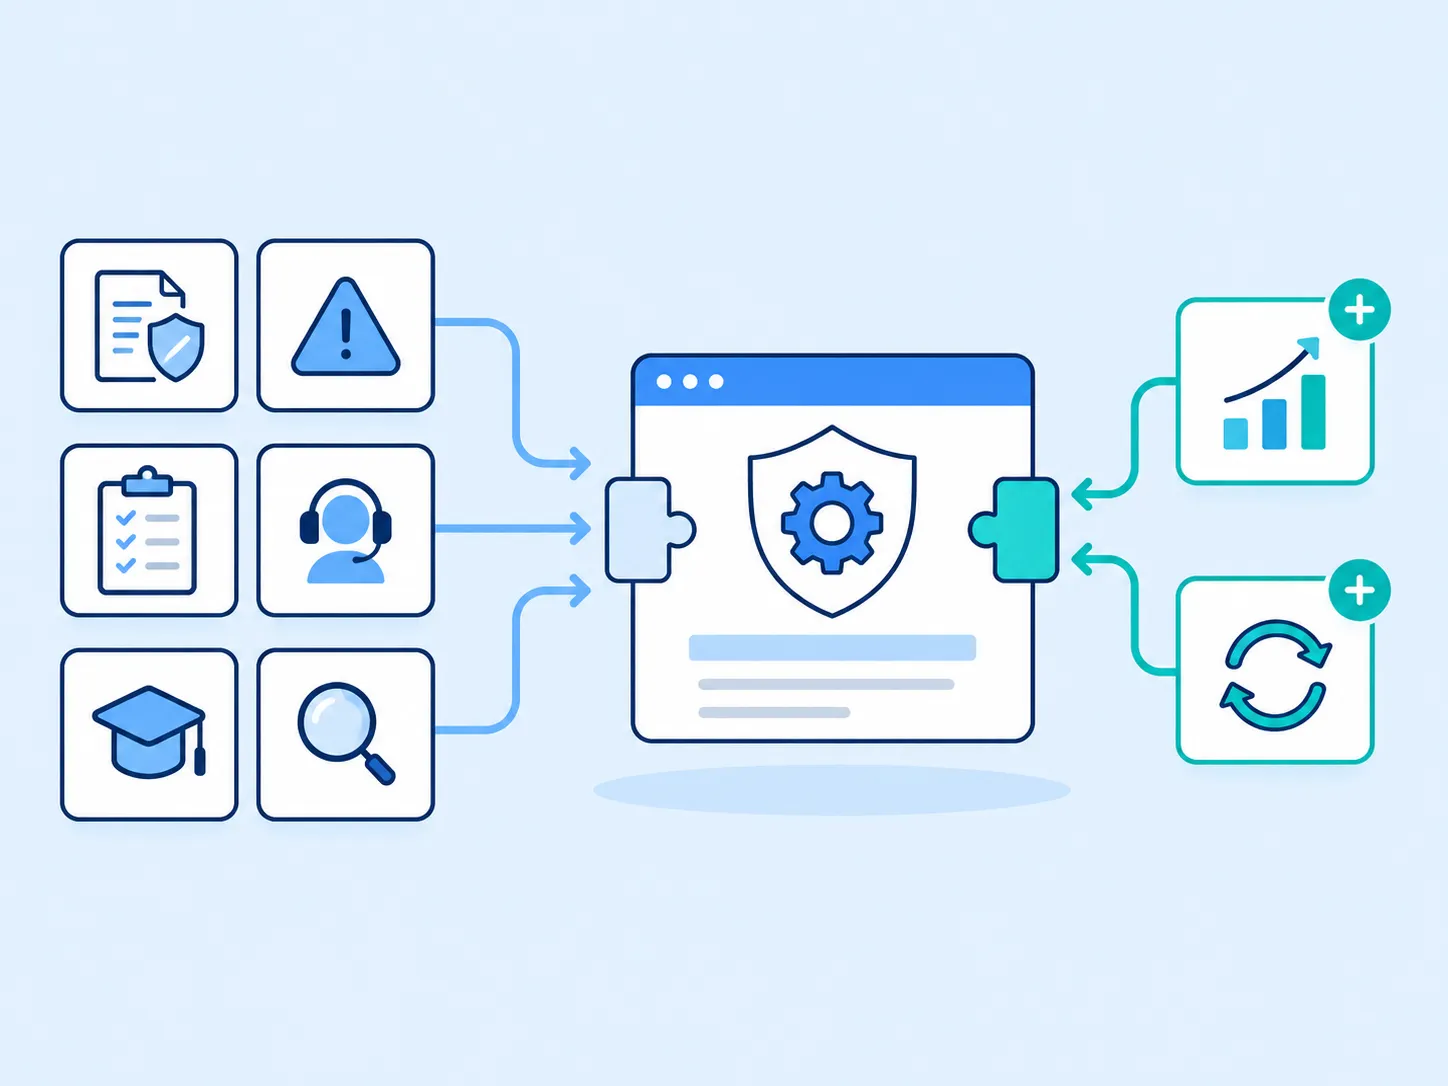
  • Kế thừa PIMS phạm vi, Privacy chính sách, PII Inventory, đánh giá rủi ro
  • Kế thừa Incident quy trình, Data Subject quy trình, Supplier Management
  • Kế thừa đào tạo Program, đánh giá nội bộ, họp xem xét của lãnh đạo
  • Chỉ bổ sung và điều chỉnh các yêu cầu chưa đáp ứng ISO/IEC 27701:2025

03. Kế thừa tối đa hệ thống hiện có

04. Đồng hành đến mức sẵn sàng chứng nhận

Chuẩn bị bằng chứng ngay trong quá trình tư vấn và đồng hành cùng doanh nghiệp làm việc với tổ chức chứng nhận.
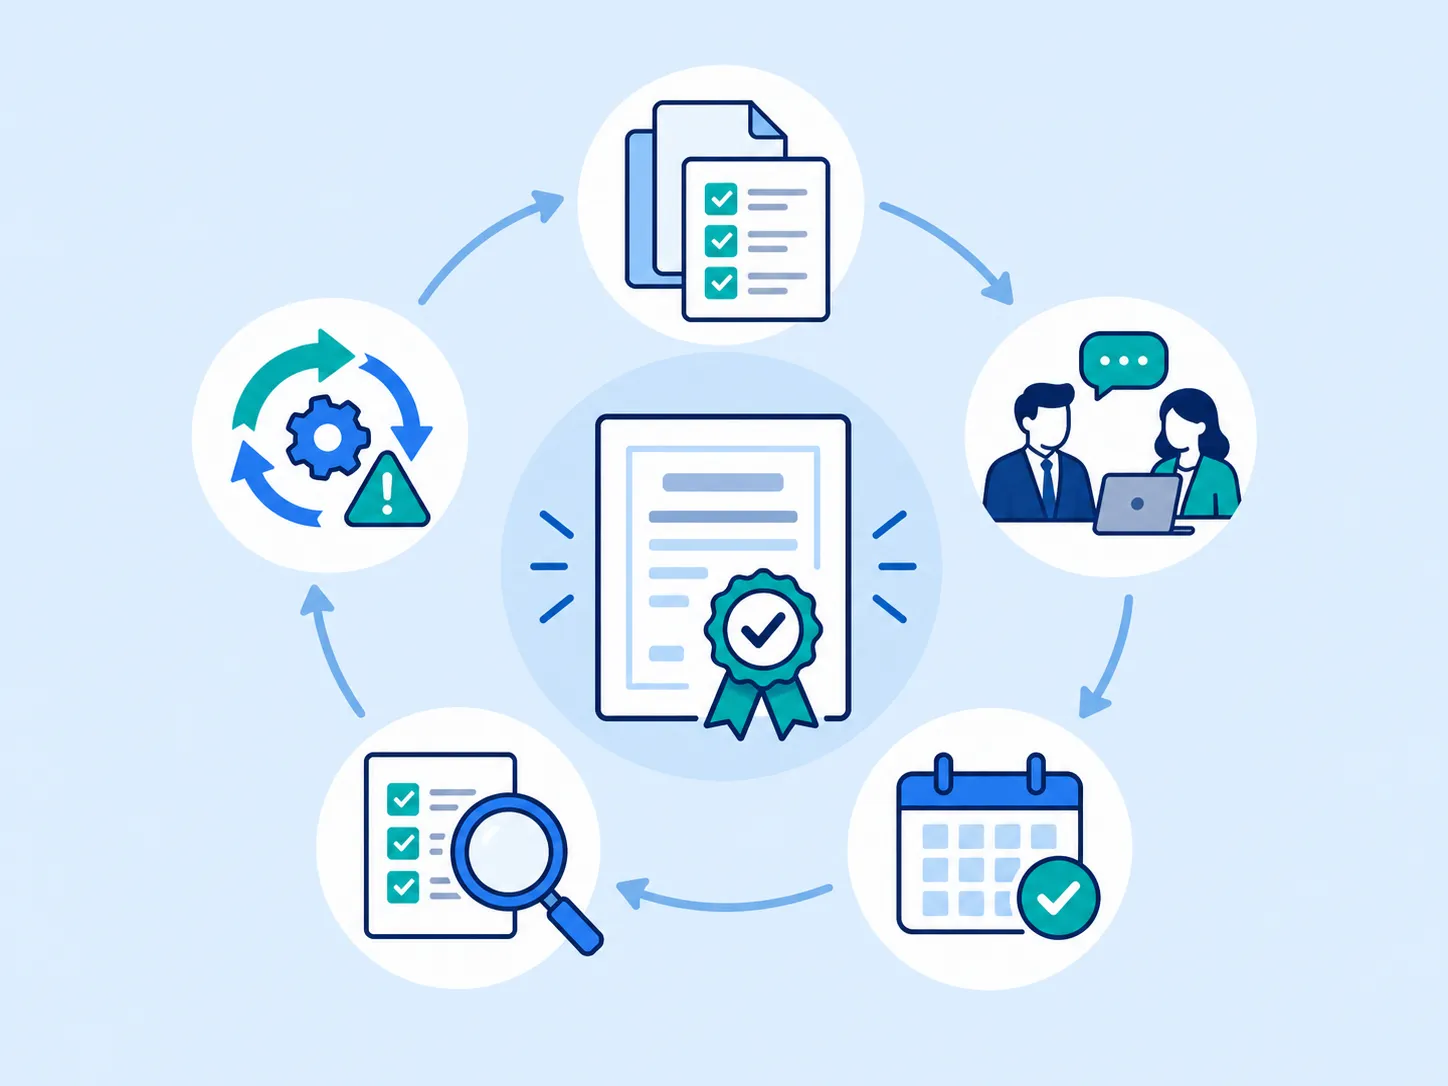
  • Làm rõ trạng thái chứng chỉ BS 10012 hiện tại
  • Trao đổi yêu cầu Transition với tổ chức chứng nhận
  • Thực hiện đánh giá nội bộ, đánh giá thử trước đánh giá chứng nhận
  • Hỗ trợ giải trình và xử lý điểm không phù hợp nếu có

04. Đồng hành đến mức sẵn sàng chứng nhận

Vòng Đời Tư Vấn Từ BS 10012 Sang ISO/IEC 27701

Privacy Management không kết thúc sau đánh giá chứng nhận — hệ thống cần được duy trì, cập nhật liên tục theo thay đổi của luật và hoạt động kinh doanh.
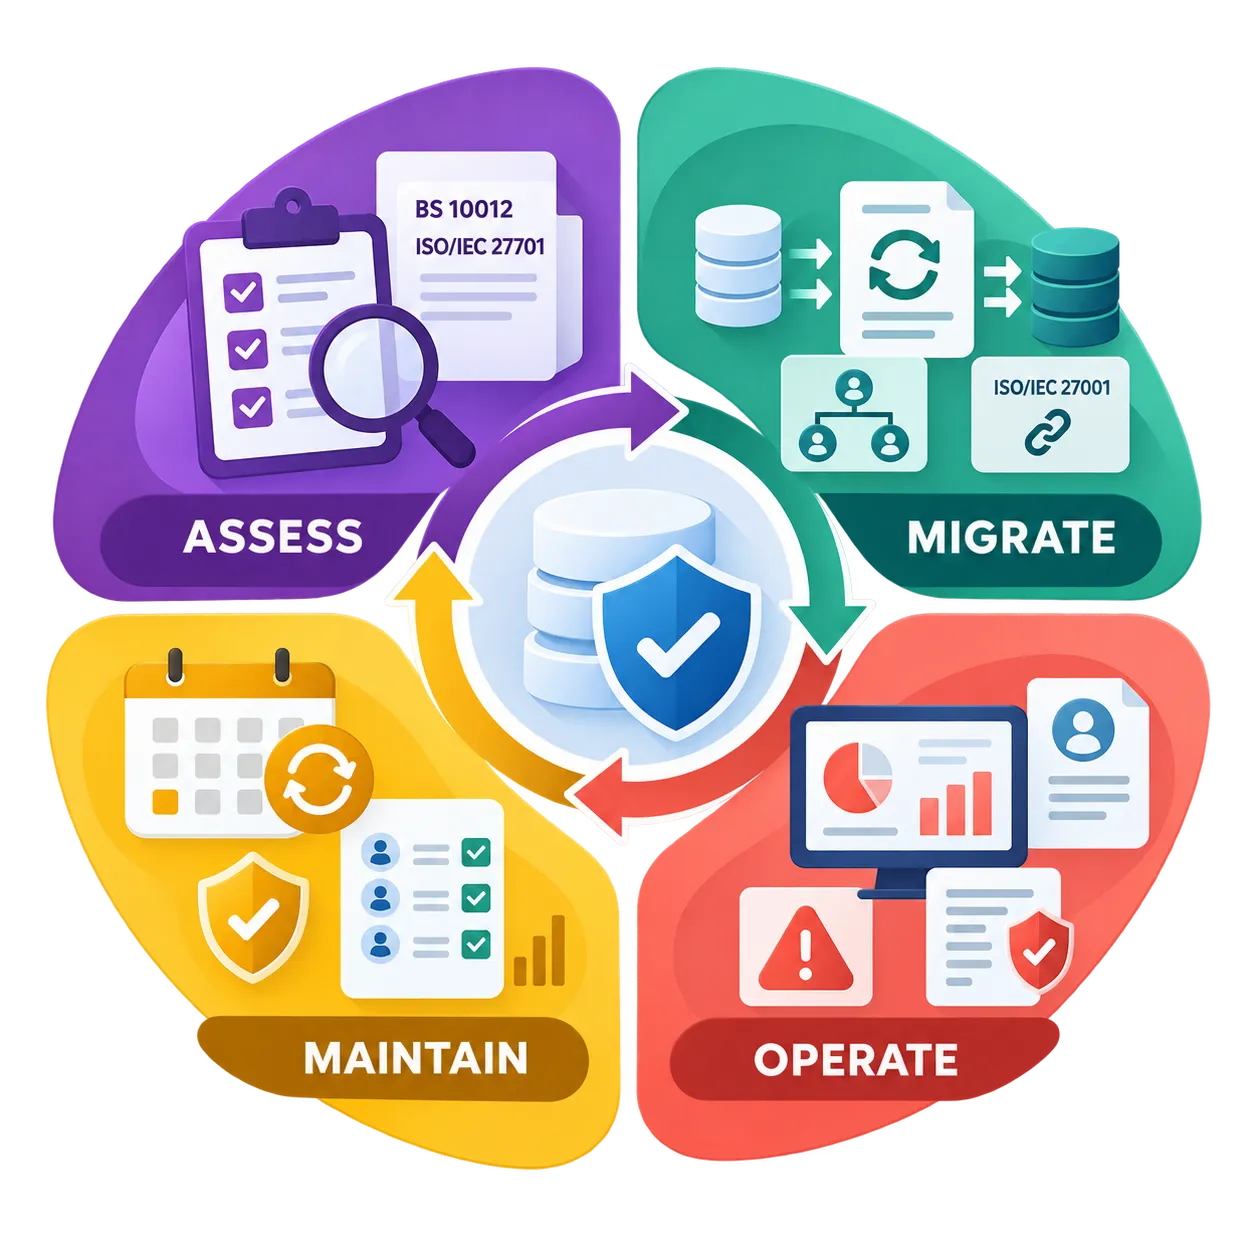
01

ĐÁNH GIÁ – CURRENT-STATE ASSESSMENT

  • Rà soát hệ thống BS 10012 hiện tại và trạng thái chứng chỉ
  • Thực hiện đánh giá khoảng cách với ISO/IEC 27701:2025
  • Xác định thứ tự ưu tiên và lộ trình chuyển đổi
  • Xác định nội dung kế thừa và nội dung cần bổ sung

02

CHUYỂN ĐỔI – MIGRATE

  • Cập nhật PII Inventory, luồng dữ liệu và Bên Kiểm soát / Bên Xử lý Matrix
  • Chuyển đổi chính sách, quy trình sang cấu trúc ISO/IEC 27701:2025
  • Cập nhật Privacy đánh giá rủi ro và xử lý rủi ro Plan
  • Tích hợp với ISO/IEC 27001 nếu doanh nghiệp đang áp dụng

04

VẬN HÀNH – OPERATE

  • Đào tạo nhận thức Privacy theo hệ thống mới
  • Thu thập bằng chứng liên tục trong quá trình vận hành
  • Xử lý Data Subject Rights và Privacy Incident theo quy trình mới
  • Thực hiện đánh giá nội bộ và họp xem xét của lãnh đạo

03

DUY TRÌ – MAINTAIN

  • Rà soát rủi ro quyền riêng tư, PII Inventory và luồng dữ liệu định kỳ
  • Rà soát Processor, bên xử lý phụ và Supplier Management
  • Chuẩn bị Surveillance Audit theo chu kỳ Certification
  • Cập nhật khi luật hoặc tiêu chuẩn thay đổi

Vòng Đời Tư Vấn Từ BS 10012 Sang ISO/IEC 27701

Quy trình tư vấn gồm 6 bước

Lộ trình Musk-IS tư vấn BS 10012 và chuyển đổi sang ISO/IEC 27701:2025, tận dụng tối đa những gì doanh nghiệp đã triển khai.

Bước 1: Khảo sát hệ thống BS 10012 hiện tại

Rà soát phạm vi, chứng chỉ, báo cáo đánh giá, chính sách, quy trình và bằng chứng đang có của hệ thống BS 10012.
Doanh nghiệp cần

cung cấp phạm vi, chứng chỉ, báo cáo đánh giá, chính sách, quy trình và bằng chứng hiện có.

Kết quả bước

bức tranh hiện trạng hệ thống BS 10012.

Bước 2: Đánh giá khoảng cách ISO/IEC 27701:2025

Đối chiếu yêu cầu và kiểm soát, xác định khoảng cách, thứ tự ưu tiên và xây dựng lộ trình chuyển đổi.
Doanh nghiệp cần

xác nhận mục tiêu chuyển đổi và mốc thời gian mong muốn.

Kết quả bước

bảng khoảng cách kèm thứ tự ưu tiên và lộ trình chuyển đổi.

Bước 3: PII Inventory và rủi ro quyền riêng tư rà soát

Lập bản đồ dữ liệu, Bên Kiểm soát / Bên Xử lý đối chiếu, Privacy đánh giá rủi ro và xử lý rủi ro.
Doanh nghiệp cần

cung cấp thông tin luồng dữ liệu và vai trò Bên Kiểm soát hoặc Bên Xử lý theo từng hoạt động.

Kết quả bước

PII Inventory và Privacy đánh giá rủi ro.

Bước 4: Chuyển đổi hệ thống tài liệu và kiểm soát

Update chính sách, quy trình, bổ sung kiểm soát, xây dựng bằng chứng và tích hợp với ISO/IEC 27001 nếu có.
Doanh nghiệp cần

cử đầu mối từng phòng ban rà soát tài liệu được cập nhật.

Kết quả bước

hệ thống tài liệu và kiểm soát theo ISO/IEC 27701.

Bước 5: Vận hành và đánh giá nội bộ

Đào tạo, thu thập bằng chứng, đánh giá nội bộ, họp xem xét của lãnh đạo và hành động khắc phục.
Doanh nghiệp cần

vận hành theo quy trình mới và lưu bằng chứng thực tế.

Kết quả bước

biên bản đánh giá nội bộ, họp xem xét của lãnh đạo và hành động khắc phục.

Bước 6: Mức sẵn sàng chứng nhận và Audit Support

Đánh giá thử, chuẩn bị chứng nhận, hỗ trợ đánh giá chứng nhận, xử lý điểm không phù hợp và hoàn thiện Transition.
Doanh nghiệp cần

chọn tổ chức chứng nhận và bố trí nhân sự cho kỳ đánh giá.

Kết quả bước

hoàn tất chuyển đổi, sẵn sàng cho đánh giá chứng nhận.

Khách Hàng Nói Về Musk-IS

Phản hồi từ doanh nghiệp đã được Musk-IS tư vấn BS 10012 và chuyển đổi hệ thống PIMS sang ISO/IEC 27701:2025.

Musk-IS giúp chúng tôi xác nhận chính xác tình trạng chứng chỉ BS 10012 hiện tại và xây dựng lộ trình chuyển đổi sang ISO/IEC 27701:2025 mà không phải viết lại toàn bộ tài liệu từ đầu.
QUẢN LÝ TUÂN THỦ
QUẢN LÝ TUÂN THỦ
Khách hàng Tư vấn BS 10012

Đội ngũ Musk-IS kế thừa gần như toàn bộ PII Inventory và Privacy đánh giá rủi ro chúng tôi đã xây dựng theo BS 10012, chỉ bổ sung phần ISO/IEC 27701 yêu cầu thêm.
PHỤ TRÁCH BẢO VỆ DỮ LIỆU
Khách hàng Tư vấn BS 10012

Musk-IS tích hợp hệ thống Privacy mới vào ISO/IEC 27001 sẵn có của chúng tôi, giúp giảm đáng kể khối lượng tài liệu và thời gian Audit.
ĐẠI DIỆN BAN QUẢN LÝ DỰ ÁN
Khách hàng Tư vấn BS 10012

Không chỉ hỗ trợ chuyển đổi tài liệu, Musk-IS còn giúp chúng tôi giải thích rõ lộ trình chuyển đổi với khách hàng khi họ thắc mắc về việc BS 10012 đã bị rút lại.
TRƯỞNG BỘ PHẬN CNTT
TRƯỞNG BỘ PHẬN CNTT
Khách hàng Tư vấn BS 10012

Câu Hỏi Thường Gặp Về BS 10012

Giải đáp thắc mắc phổ biến về tình trạng hiệu lực của BS 10012 và định hướng chuyển đổi sang ISO/IEC 27701:2025.
Dịch vụ tư vấn liên quan

Các tiêu chuẩn và dịch vụ thường được doanh nghiệp triển khai cùng hoặc sau khi tư vấn BS 10012.

Tư vấn chứng nhậnISO 27701

Hệ thống quản lý thông tin quyền riêng tư quốc tế — hướng chuyển đổi chính thức thay thế BS 10012

PIMSDoanh nghiệp

Tư vấn chứng nhậnISO 27001

Hệ thống quản lý an toàn thông tin ISMS — nền tảng tích hợp thuận lợi với ISO/IEC 27701

ISMSDoanh nghiệp

Tư vấn tuân thủGDPR

Luật bảo vệ dữ liệu cá nhân EU và Anh — nghĩa vụ pháp lý cần xác định riêng ngoài phạm vi ISO

GDPRDoanh nghiệp

Tư vấn tuân thủLuật 91/2025/QH15

Dịch vụ tư vấn tuân thủ Luật Bảo vệ dữ liệu cá nhân Việt Nam trọn gói cho doanh nghiệp

Luật 91/2025Doanh nghiệp