
Doanh nghiệp có website, ứng dụng cung cấp dịch vụ trên Internet
Có nhiều Public IP, vận hành nhiều máy chủ, cần thu hẹp bề mặt tấn công (bề mặt tấn công (Attack Surface)) trước khi bị khai thác.
Musk-IS cung cấp dịch vụ Vulnerability Scanning giúp doanh nghiệp phát hiện, phân tích và quản lý lỗ hổng bảo mật trên hạ tầng, mạng và ứng dụng — kết hợp công cụ chuyên dụng với phân tích, xác minh của chuyên gia để loại bỏ cảnh báo sai (False Positive) và đưa ra khuyến nghị khắc phục theo mức độ ưu tiên.
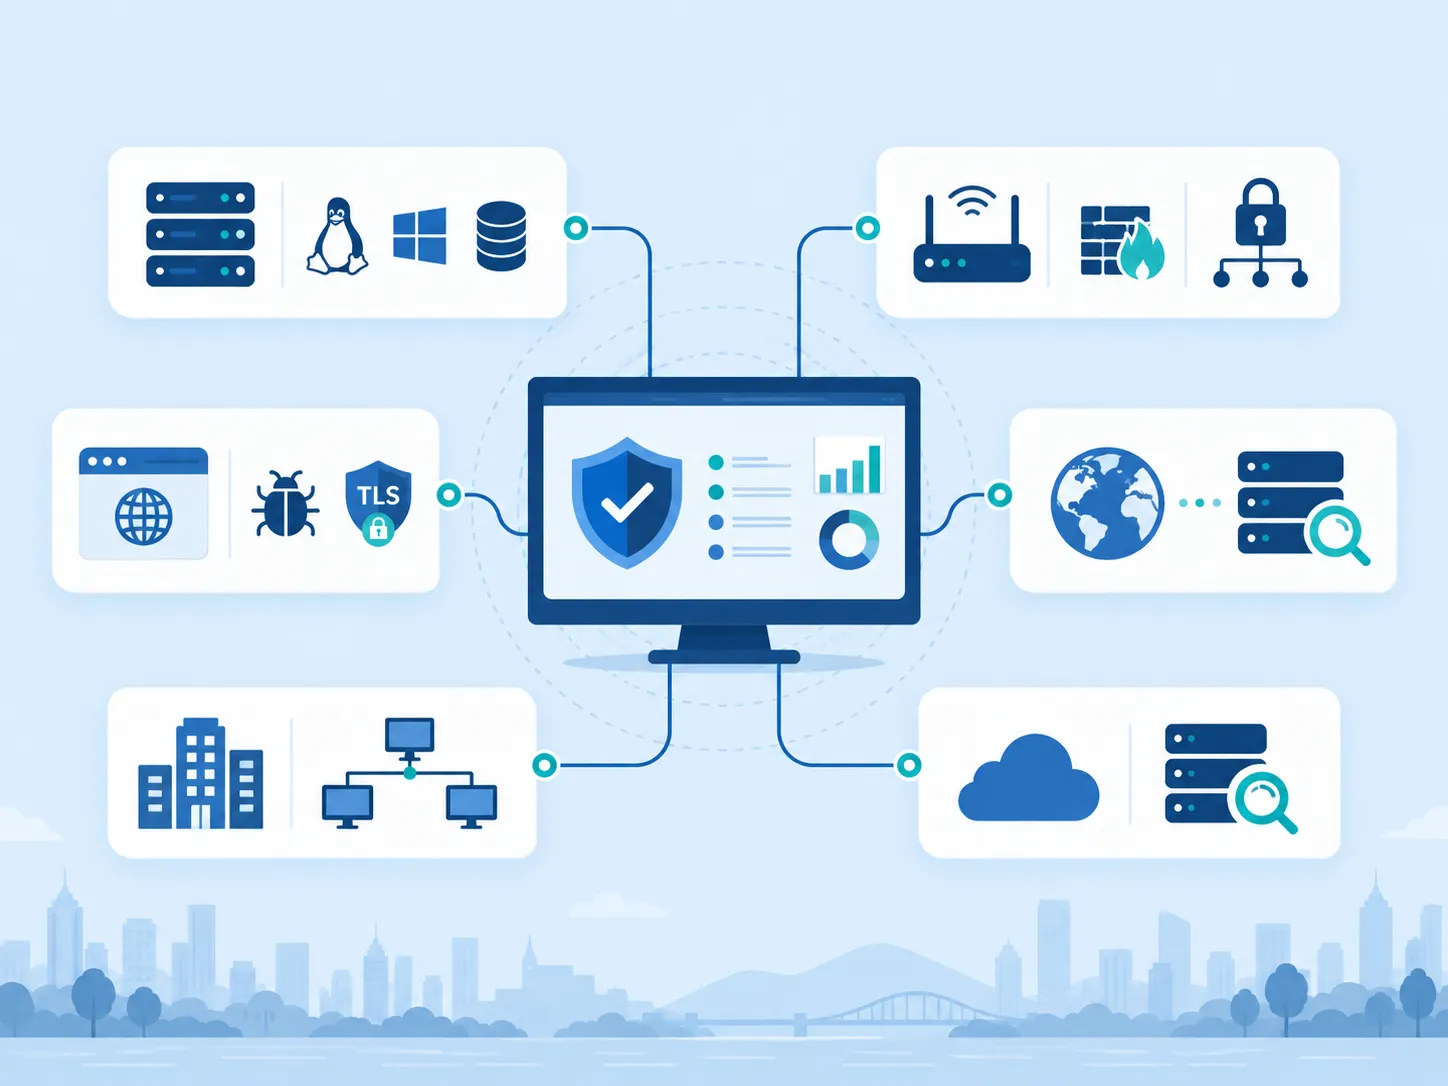
Quét lỗ hổng bảo mật là hoạt động đánh giá an toàn thông tin sử dụng các công cụ chuyên dụng kết hợp với quá trình phân tích và xác minh của chuyên gia nhằm phát hiện các lỗ hổng, phiên bản phần mềm lỗi thời, cấu hình chưa an toàn và các điểm yếu đã biết trên hệ thống công nghệ thông tin của doanh nghiệp. Phạm vi quét có thể bao gồm máy chủ vật lý và ảo, hệ điều hành Windows, Linux, thiết bị mạng, Firewall, địa chỉ IP Public và Private, Website, Web Application, Database, Middleware và các thiết bị đầu cuối.
Khác với Penetration Testing, Vulnerability Scanning chủ yếu tập trung vào việc phát hiện diện rộng các lỗ hổng và điểm yếu đã biết, thay vì thực hiện khai thác chuyên sâu để mô phỏng một cuộc tấn công thực tế. Quét lỗ hổng thường là một thành phần quan trọng trong Vulnerability Management, giúp doanh nghiệp duy trì khả năng theo dõi, xử lý và kiểm soát các lỗ hổng trong suốt vòng đời của hệ thống.
Các vấn đề có thể được phát hiện bao gồm lỗ hổng đã được công bố và gán mã CVE, phiên bản hệ điều hành hoặc phần mềm lỗi thời, bản vá bảo mật chưa được triển khai, dịch vụ mạng có lỗ hổng đã biết, port hoặc service không cần thiết đang được expose, giao thức hoặc thuật toán mã hóa không còn an toàn, chứng thư số hoặc cấu hình TLS chưa phù hợp, và một số cấu hình hệ thống hoặc Web Application chưa an toàn. Kết quả quét được phân tích và xếp hạng theo mức độ rủi ro để giúp doanh nghiệp xác định vấn đề nào cần được ưu tiên xử lý trước.
Vulnerability Scanning phù hợp với phần lớn doanh nghiệp có hệ thống CNTT, đặc biệt là những doanh nghiệp có tài sản Internet-facing hoặc đang trong giai đoạn thay đổi hạ tầng.
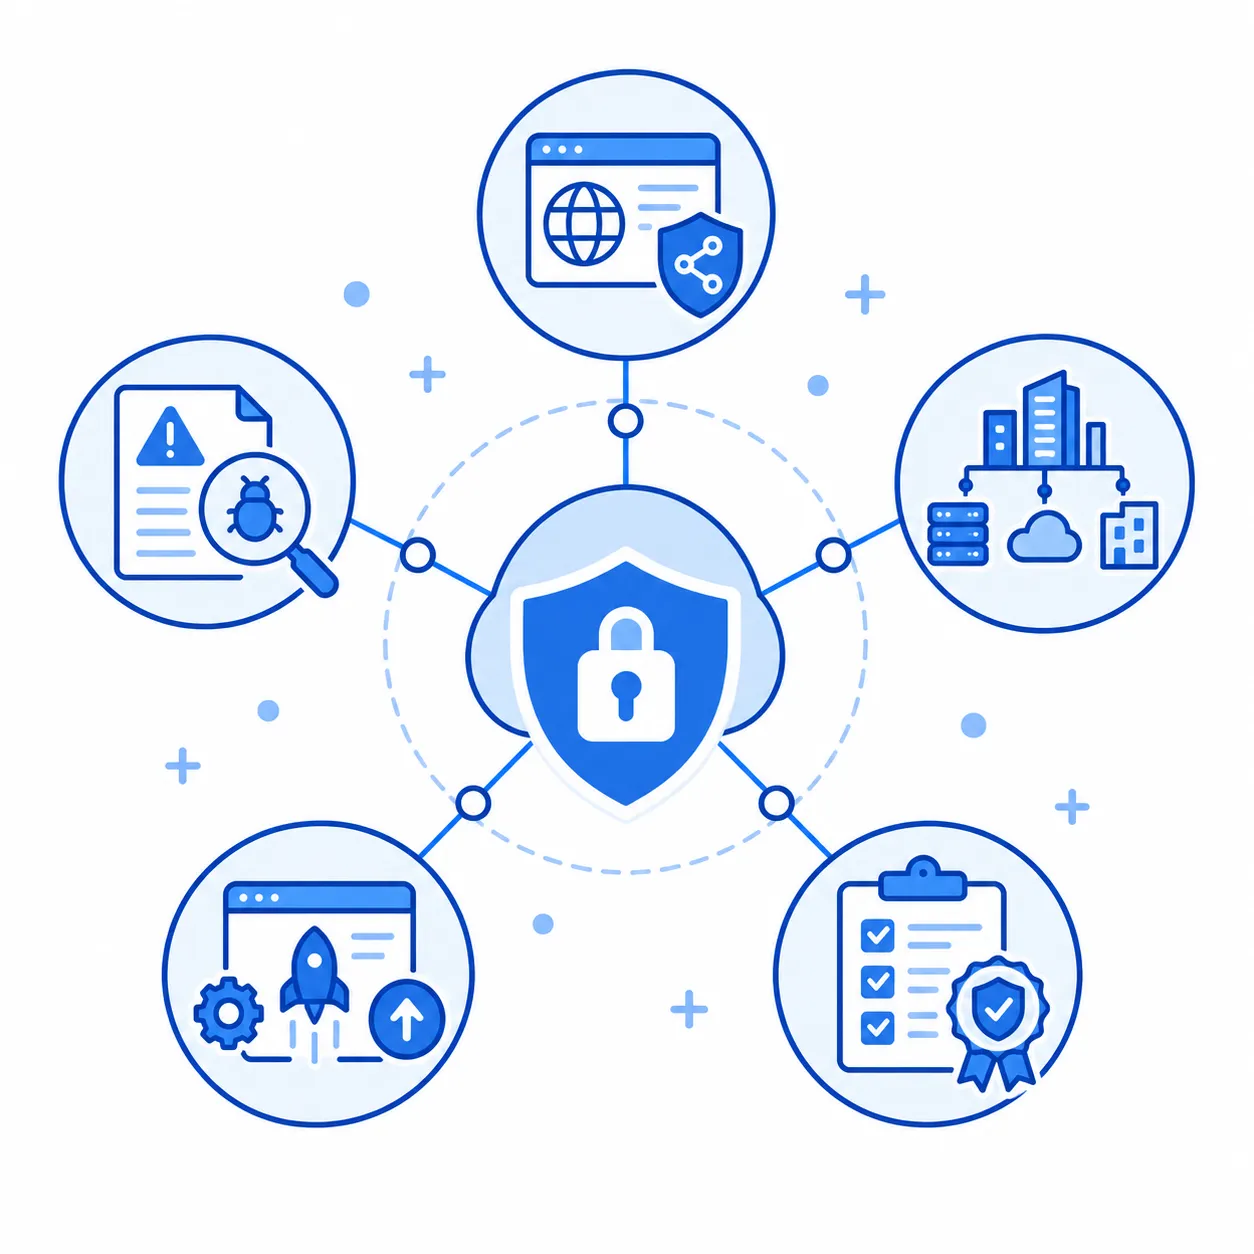
Musk-IS giúp nhận diện 5 nhóm rủi ro khi hệ thống không được quét thường xuyên, trước khi lỗ hổng bị khai thác.
Phần mềm hết hỗ trợ, dễ bị khai thác
Tăng bề mặt tấn công, dễ bị xâm nhập
Không biết hệ thống nào rủi ro cao nhất
Thiếu bằng chứng đánh giá định kỳ
Chi phí khắc phục, gián đoạn kinh doanh
Hệ thống công nghệ thông tin liên tục thay đổi. Một hệ thống an toàn tại thời điểm hiện tại không đồng nghĩa với việc sẽ tiếp tục an toàn trong những tháng tiếp theo.
Hiệu quả của Vulnerability Scanning không chỉ phụ thuộc vào công cụ. Giá trị quan trọng nằm ở việc xác định đúng phạm vi, phân tích kết quả và chuyển các phát hiện kỹ thuật thành kế hoạch khắc phục có thể thực hiện được.
Phạm vi đánh giá bao phủ từ hạ tầng, hệ điều hành, thiết bị mạng, Website đến bề mặt tấn công bên ngoài và mạng nội bộ.
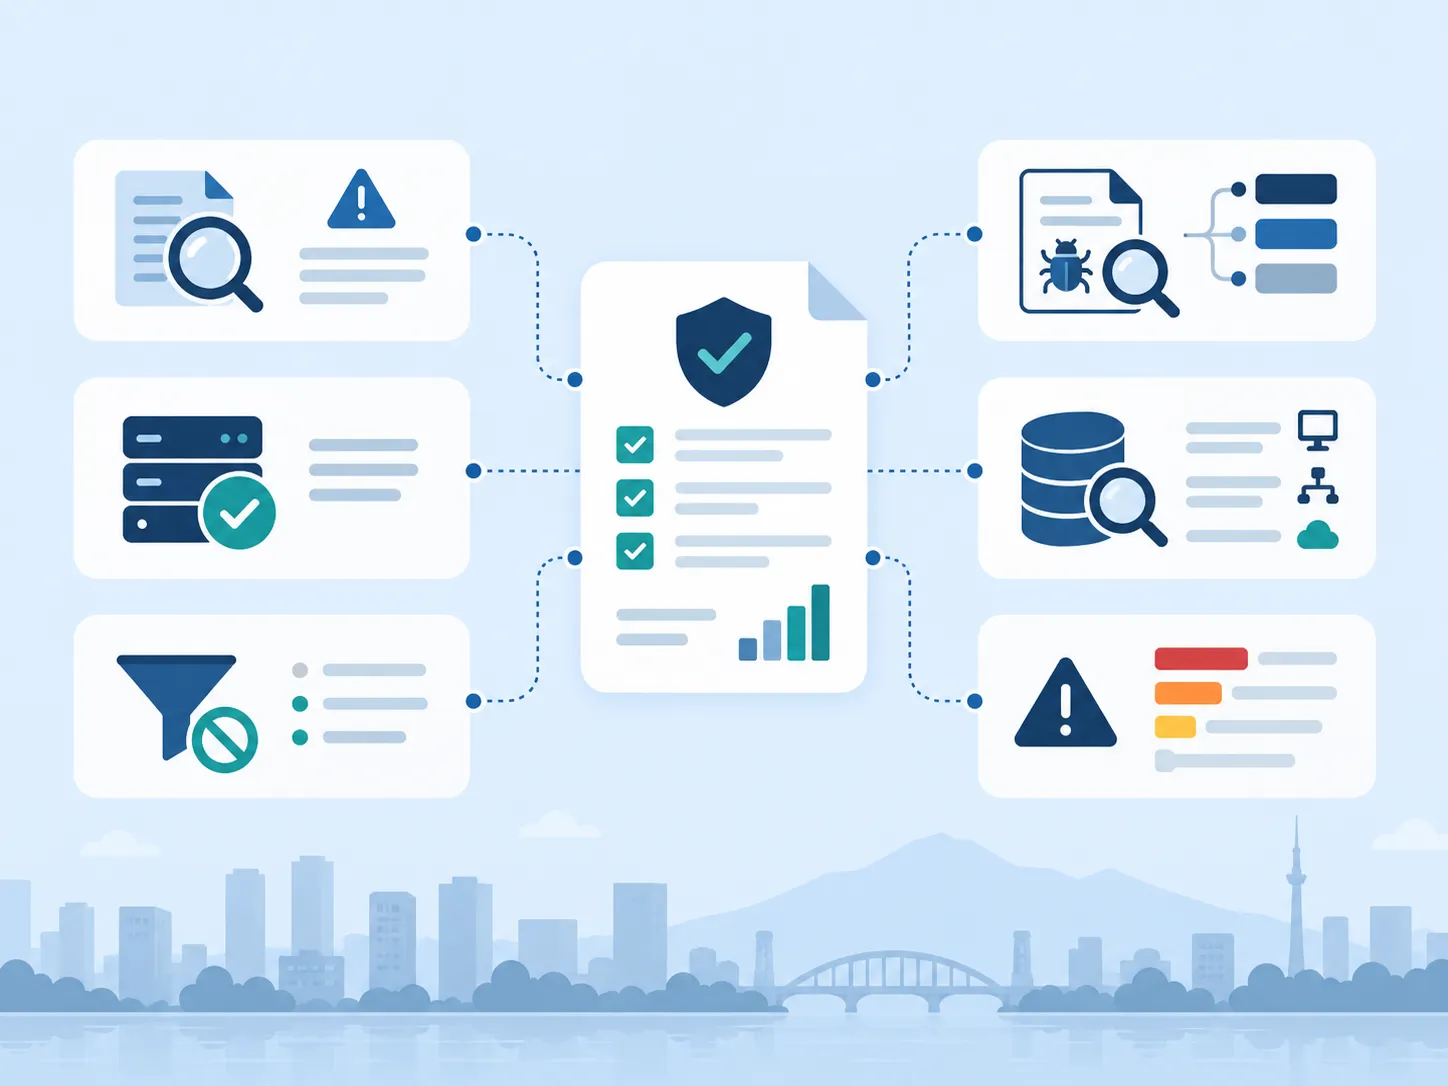
Kết quả từ công cụ quét được đối chiếu, xác minh trước khi trở thành báo cáo chính thức, tránh cảnh báo sai gây lãng phí nguồn lực khắc phục.
Báo cáo được thiết kế theo hai lớp: Tóm tắt cho lãnh đạo (Executive Summary) cho ban lãnh đạo và Technical Report chi tiết cho đội kỹ thuật.
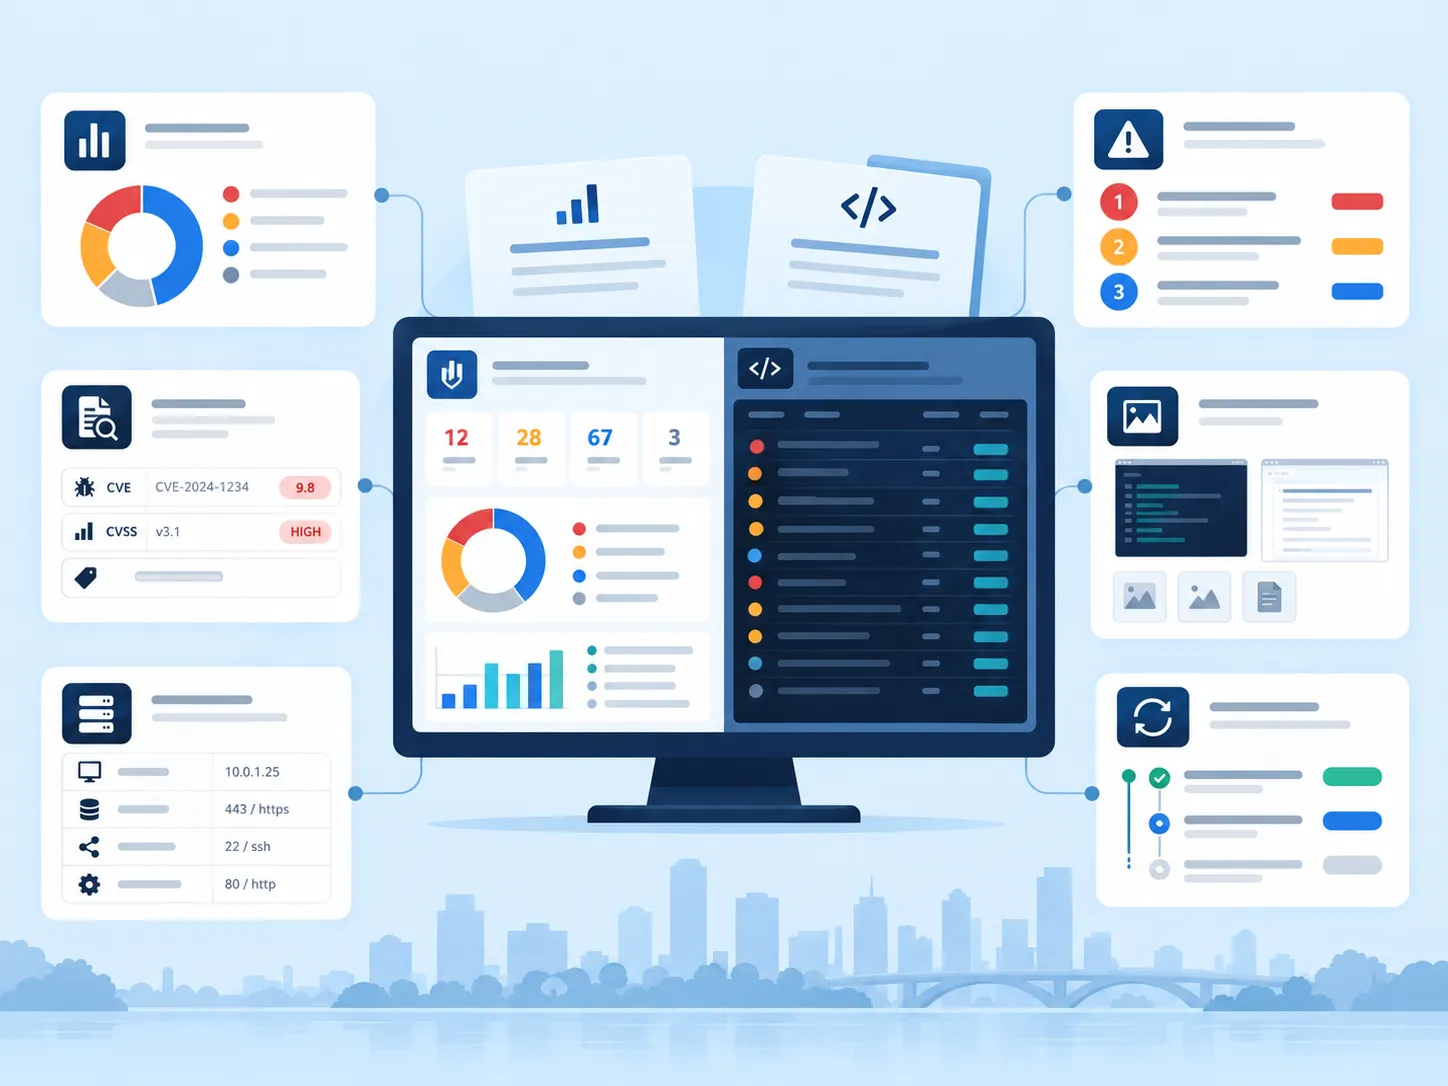
Musk-IS không dừng lại ở báo cáo mà tiếp tục hỗ trợ doanh nghiệp trong quá trình khắc phục và xác nhận kết quả sau khắc phục.
Các dự án Vulnerability Scanning hoặc Đánh giá An toàn Thông tin mà Musk-IS được phép công bố, không bao gồm chi tiết lỗ hổng, IP, cấu hình hoặc thông tin nhạy cảm của khách hàng.
Vulnerability Scanning hiệu quả nhất khi được triển khai như một hoạt động liên tục thay vì chỉ thực hiện một lần — Musk-IS hỗ trợ doanh nghiệp xây dựng chu kỳ Vulnerability Management bền vững.
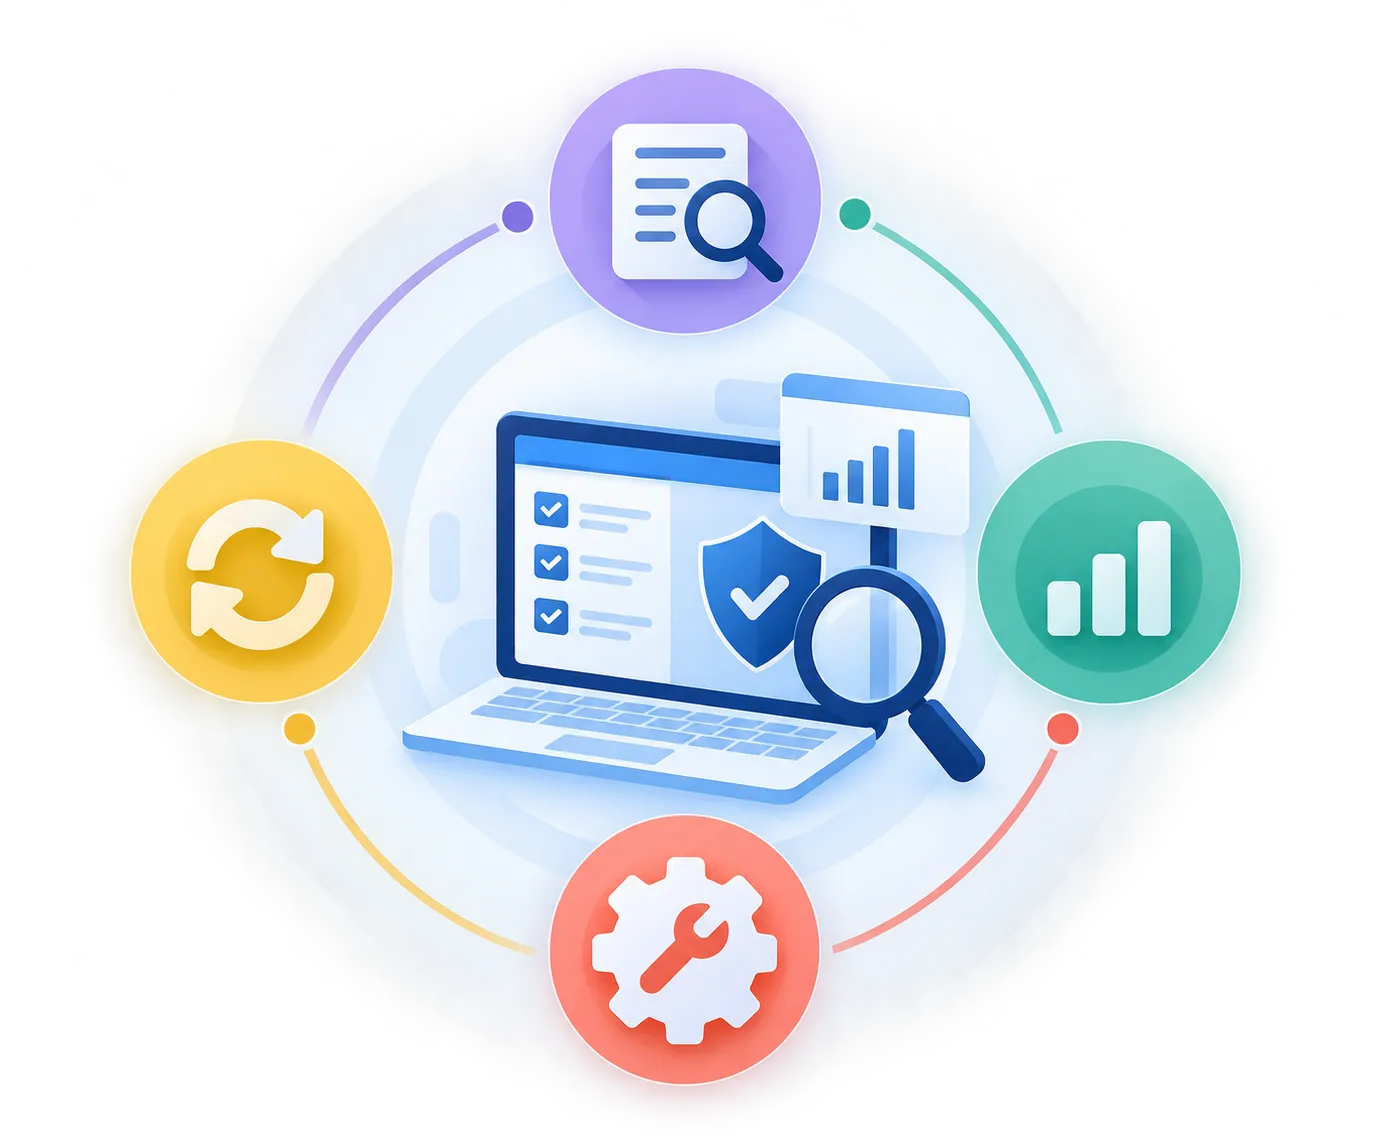
Lộ trình Musk-IS thực hiện Vulnerability Scanning, từ khảo sát phạm vi đến bàn giao báo cáo và đề xuất chu kỳ đánh giá tiếp theo.
cung cấp danh sách IP, Domain, Server và chỉ rõ hệ thống nhạy cảm cần lưu ý.
phạm vi quét được chốt.
mở quyền truy cập cần thiết và xác nhận khung giờ quét.
dữ liệu quét thô trong phạm vi.
xác nhận tình trạng thực tế của các Asset nghi vấn.
danh sách lỗ hổng đã xác minh, loại bỏ cảnh báo sai.
xác nhận mức độ quan trọng của từng Asset theo nghiệp vụ.
báo cáo kèm xếp hạng rủi ro và danh sách ưu tiên xử lý.
đội IT thực hiện vá lỗi và điều chỉnh cấu hình.
kế hoạch khắc phục có thứ tự ưu tiên rõ ràng.
thông báo khi hoàn tất khắc phục để quét lại.
Final Report và đề xuất chu kỳ đánh giá tiếp theo.
Phản hồi từ doanh nghiệp đã sử dụng dịch vụ Quét lỗ hổng bảo mật của Musk-IS.
Musk-IS phát hiện nhiều máy chủ của chúng tôi vẫn đang chạy phiên bản phần mềm đã End-of-Life mà đội IT chưa nhận biết, và hỗ trợ xây dựng lộ trình nâng cấp cụ thể.
Đội ngũ Musk-IS không chỉ xuất báo cáo từ công cụ mà còn xác minh kỹ từng phát hiện, loại bỏ được rất nhiều cảnh báo sai giúp chúng tôi tập trung xử lý đúng trọng tâm.
Báo cáo của Musk-IS có cả Tóm tắt cho lãnh đạo cho ban lãnh đạo lẫn chi tiết kỹ thuật cho đội IT, giúp cả hai bên cùng thống nhất được thứ tự ưu tiên xử lý.
Sau khi khắc phục, Musk-IS thực hiện quét lại để xác nhận từng lỗ hổng đã được xử lý, giúp chúng tôi có bằng chứng rõ ràng khi báo cáo lên ban lãnh đạo và khách hàng.
Giải đáp thắc mắc phổ biến về phạm vi, tần suất và quy trình thực hiện Vulnerability Scanning.