
Doanh nghiệp thu thập, xử lý dữ liệu cá nhân
Tài chính, thương mại điện tử, y tế và chăm sóc sức khỏe, bán lẻ phân phối — nhu cầu phổ biến nhất đối với chứng nhận ISO 27001.
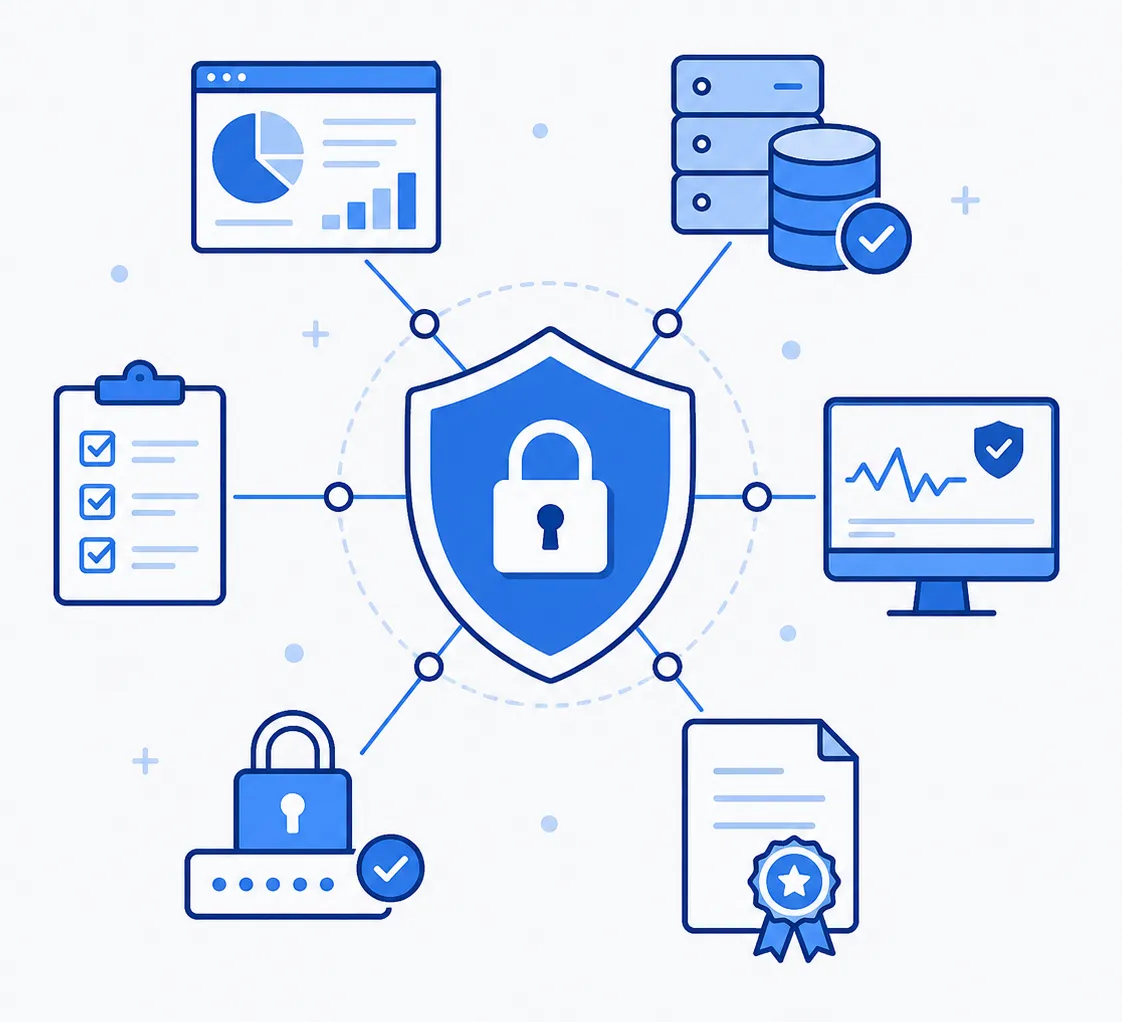
ISO/IEC 27001:2022 là tiêu chuẩn quốc tế quy định các yêu cầu đối với Hệ thống quản lý an toàn thông tin (ISMS), giúp doanh nghiệp xây dựng và vận hành hệ thống bảo mật thông tin bài bản, bao quát cả con người, quy trình và kỹ thuật để giảm thiểu rủi ro mất mát hoặc rò rỉ dữ liệu.
ISO/IEC 27001:2022 là tiêu chuẩn quốc tế quy định các yêu cầu đối với Hệ thống quản lý an toàn thông tin (ISMS), giúp doanh nghiệp xây dựng và vận hành hệ thống bảo mật thông tin một cách bài bản và hiệu quả. Tiêu chuẩn này không chỉ tập trung vào công nghệ mà còn bao quát cả con người, quy trình và kỹ thuật, nhằm giảm thiểu rủi ro mất mát hoặc rò rỉ dữ liệu trong tổ chức. Dịch vụ tư vấn chứng nhận ISO 27001 của Musk-IS đi cùng doanh nghiệp từ đánh giá khoảng cách, xây dựng ISMS đến khi đạt chứng nhận.
Tiêu chuẩn ISO 27001 đóng vai trò cốt lõi trong việc giúp doanh nghiệp thiết lập và triển khai hệ thống quản lý an toàn thông tin; xác định, đánh giá và kiểm soát rủi ro an toàn thông tin; đồng thời giám sát và cải tiến hệ thống liên tục.
Thông qua hệ thống các biện pháp quản lý có tính hệ thống, ISO 27001 giúp doanh nghiệp đảm bảo ba yếu tố cốt lõi của an toàn thông tin (CIA): tính bảo mật (Confidentiality), tính toàn vẹn (Integrity) và tính sẵn sàng (Availability). Tiêu chuẩn giúp doanh nghiệp quản lý và ứng phó hiệu quả với các mối đe dọa, rủi ro về thông tin; đồng thời chứng minh với đối tác, khách hàng, nhân viên và cổ đông rằng doanh nghiệp đáp ứng các yêu cầu về an toàn thông tin và quản lý bảo mật. Qua đó nâng cao niềm tin, tăng cường năng lực cạnh tranh, thiết lập cơ chế kiểm soát rủi ro nội bộ và xây dựng nhận thức chung về an toàn thông tin trong toàn doanh nghiệp.
Doanh nghiệp thuộc những lĩnh vực dưới đây có thể được yêu cầu phải có chứng nhận ISO 27001 để đủ điều kiện tham gia đấu thầu, đáp ứng yêu cầu của ngành hoặc hợp tác với đối tác quốc tế. Nên chuẩn bị và triển khai từ sớm để duy trì lợi thế cạnh tranh.
Musk-IS rà soát 5 yếu tố quyết định thời gian triển khai ISO 27001. Đáp ứng càng nhiều, lộ trình càng ngắn.
Đã thống kê và phân loại tài sản
Có quy định mật khẩu, truy cập, thiết bị
Phân quyền theo vai trò, cấp và thu hồi rõ ràng
Backup định kỳ, có quy trình xử lý sự cố
Đã nhận diện rủi ro, có phương án bằng văn bản
ISO 27001 giúp doanh nghiệp quản lý và ứng phó hiệu quả với các mối đe dọa, rủi ro về thông tin, đồng thời chứng minh năng lực bảo mật với đối tác, khách hàng, nhân viên và cổ đông.
Các chuyên gia tư vấn của Musk-IS có kiến thức chuyên sâu về ISO/IEC 27001 và nhiều năm kinh nghiệm triển khai cho doanh nghiệp thuộc nhiều lĩnh vực.
Các chuyên gia tư vấn có kiến thức chuyên sâu về ISO/IEC 27001 và nhiều năm kinh nghiệm triển khai cho doanh nghiệp thuộc nhiều lĩnh vực.
Triển khai theo phương pháp PDCA, đồng hành từ đánh giá hiện trạng, xây dựng ISMS, đào tạo, đánh giá nội bộ đến hỗ trợ doanh nghiệp đạt chứng nhận.
Hỗ trợ doanh nghiệp xây dựng, rà soát và hoàn thiện toàn bộ hệ thống tài liệu theo yêu cầu của tiêu chuẩn ISO/IEC 27001.
Musk-IS đồng hành cùng doanh nghiệp trong toàn bộ quá trình triển khai, làm việc với tổ chức chứng nhận và duy trì hệ thống sau khi đạt chứng nhận.
Từ xây dựng hệ thống quản lý an toàn thông tin đến chuẩn bị và đạt chứng nhận, mỗi dự án ISO/IEC 27001 được Musk-IS triển khai theo nhu cầu thực tế của từng tổ chức.
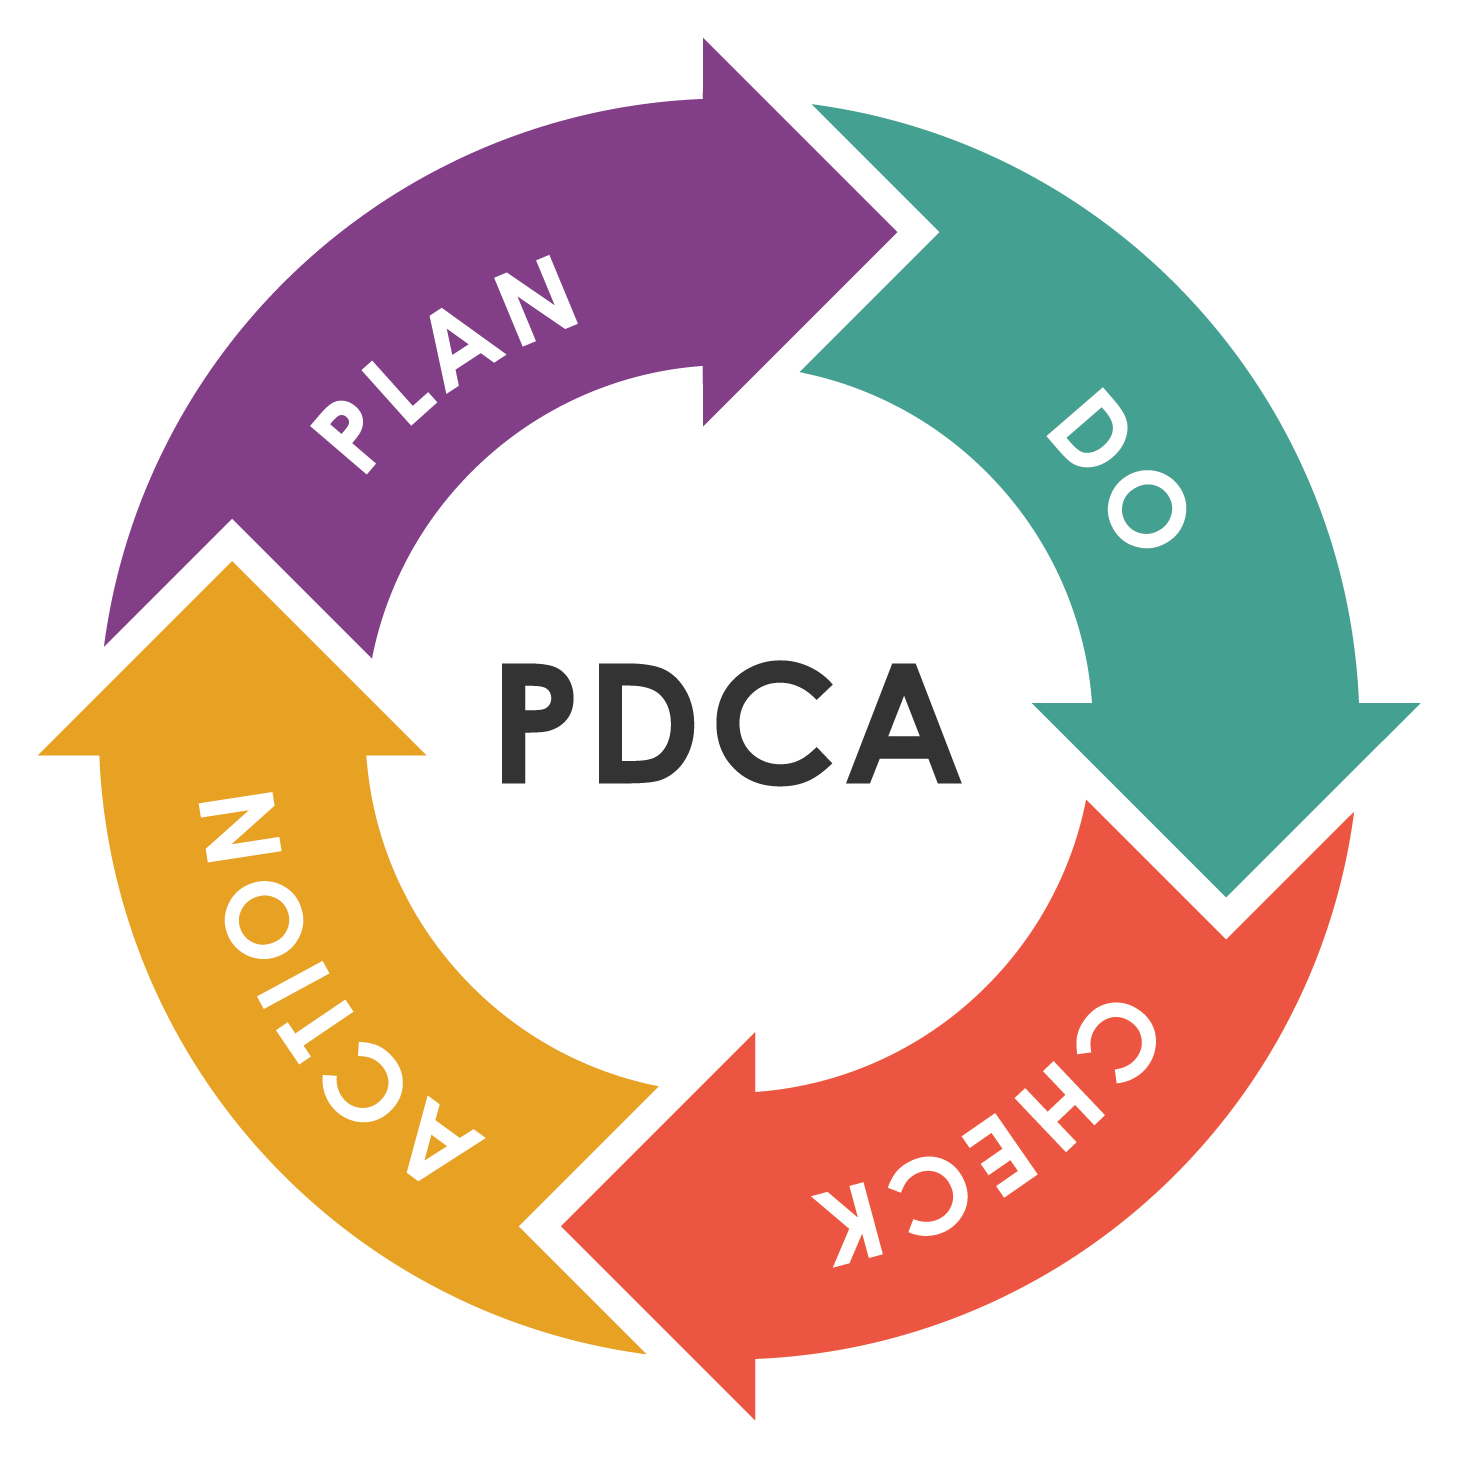
Musk-IS triển khai ISO/IEC 27001 theo chu trình quản lý PDCA theo tiêu chuẩn quốc tế — hệ thống ISMS không dừng lại ở thời điểm đạt chứng nhận mà được rà soát, cải tiến liên tục.
Lộ trình Musk-IS triển khai ISO/IEC 27001, từ lập kế hoạch dự án đến khi doanh nghiệp đạt chứng nhận bởi tổ chức chứng nhận độc lập.
chỉ định ban dự án, cung cấp thông tin về tổ chức, hệ thống và xác nhận phạm vi ISMS.
phạm vi ISMS và kế hoạch triển khai được hai bên thống nhất.
cung cấp chính sách, quy trình, tài liệu và các biện pháp kiểm soát đang áp dụng.
báo cáo đánh giá khoảng cách và lộ trình hoàn thiện ISMS.
cung cấp thông tin về tài sản, hệ thống, quy trình nghiệp vụ và các biện pháp kiểm soát hiện có.
hồ sơ đánh giá rủi ro, kế hoạch xử lý rủi ro và SoA.
rà soát, phê duyệt tài liệu và phối hợp triển khai các biện pháp kiểm soát.
hệ thống tài liệu ISMS hoàn thiện và các kiểm soát được đưa vào vận hành.
vận hành theo quy trình, lưu bằng chứng và bố trí nhân sự tham gia đánh giá.
biên bản đánh giá nội bộ, kết quả xem xét của lãnh đạo và hồ sơ hành động khắc phục.
lựa chọn tổ chức chứng nhận và bố trí nhân sự tham gia kỳ đánh giá.
hoàn tất quá trình đánh giá và được cấp chứng nhận ISO/IEC 27001 khi đáp ứng yêu cầu.
Phản hồi từ doanh nghiệp đã xây dựng hệ thống ISMS và đạt chứng nhận ISO 27001 với sự đồng hành của Musk-IS.
Musk-IS giúp chúng tôi xác định rõ phạm vi ISMS ngay từ giai đoạn lập kế hoạch, tránh việc mở rộng phạm vi quá mức khiến chi phí và thời gian triển khai tăng cao.
Đội ngũ Musk-IS hỗ trợ chúng tôi hoàn thiện đánh giá rủi ro, Tuyên bố áp dụng và toàn bộ 3 bộ tài liệu ISMS theo đúng cấu trúc chuẩn quốc tế.
Musk-IS đồng hành từ đánh giá nội bộ đến đánh giá chính thức với tổ chức chứng nhận, hỗ trợ giải trình các điểm không phù hợp kịp thời để chúng tôi đạt chứng nhận đúng tiến độ.
Không chỉ dừng ở chứng nhận, Musk-IS còn hướng dẫn chúng tôi duy trì ISMS qua các kỳ đánh giá giám sát hằng năm một cách chủ động và có kế hoạch.
Giải đáp thắc mắc phổ biến về đối tượng cần chứng nhận, thời gian, chi phí và dịch vụ hỗ trợ của Musk-IS.