
Dịch vụ tư vấn chứng nhận
ISO 27017

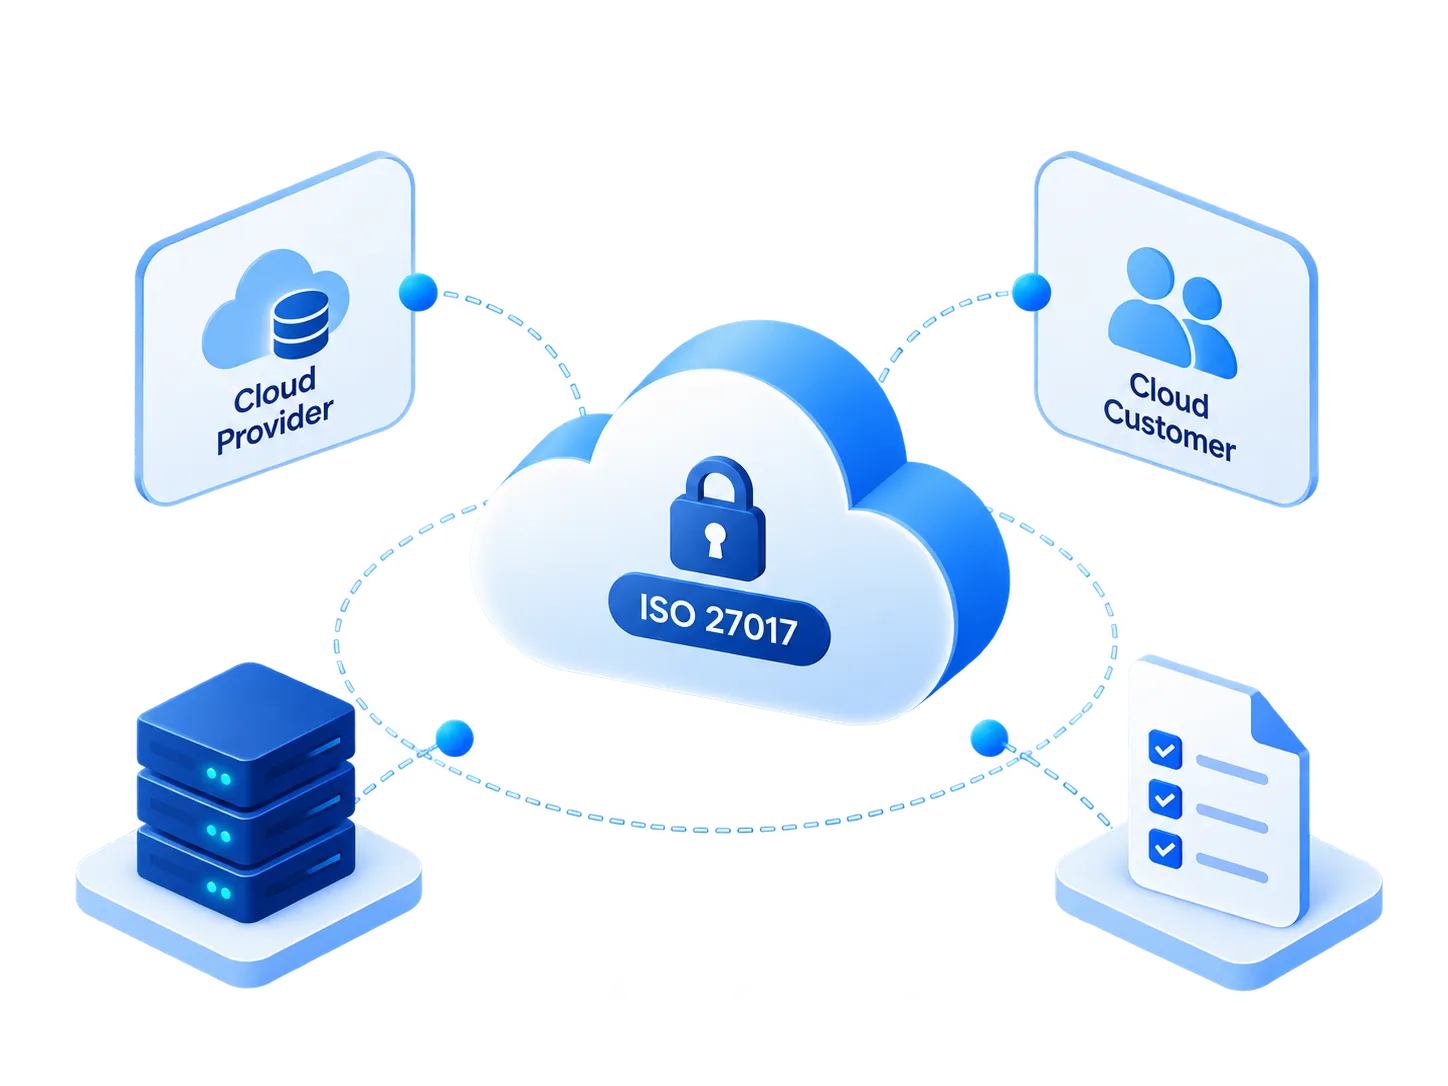
Tư vấn triển khai ISO/IEC 27017:2026 — tiêu chuẩn quốc tế về kiểm soát an toàn thông tin dành riêng cho dịch vụ điện toán đám mây (Cloud), giúp doanh nghiệp xác định rõ mô hình chia sẻ trách nhiệm (Shared Responsibility) giữa Cloud Provider và Cloud Customer, chuẩn hóa Cloud Security Controls và tích hợp vào hệ thống ISO/IEC 27001 hiện có.
Dịch vụ tư vấn chứng nhận  ISO 27017
2026Phiên bản tiêu chuẩn hiện hành
6Bước triển khai tư vấn
CSP/CSCÁp dụng cho cả hai vai trò Cloud

ISO/IEC 27017 Là Gì?

ISO/IEC 27017 là tiêu chuẩn quốc tế cung cấp hướng dẫn triển khai các biện pháp kiểm soát an toàn thông tin dành riêng cho việc cung cấp và sử dụng dịch vụ điện toán đám mây (Cloud Services). Phiên bản hiện hành là ISO/IEC 27017:2026, được ISO công bố vào tháng 07/2026 và thay thế phiên bản ISO/IEC 27017:2015. Dịch vụ tư vấn chứng nhận ISO 27017 của Musk-IS giúp doanh nghiệp xác định đúng vai trò Cloud và triển khai bộ kiểm soát tương ứng.


ISO/IEC 27017 được xây dựng dựa trên ISO/IEC 27002:2022 và bổ sung hướng dẫn triển khai cho các kiểm soát liên quan đến Cloud, các kiểm soát bổ sung dành riêng cho môi trường Cloud, hướng dẫn phân định trách nhiệm giữa Cloud Service Customer và Cloud Service Provider, cùng các biện pháp quản trị rủi ro phát sinh từ mô hình chia sẻ trách nhiệm.


Tiêu chuẩn áp dụng cho cả Cloud Service Provider (CSP) và Cloud Service Customer (CSC), và có thể áp dụng cho Public Cloud, Private Cloud, Hybrid Cloud, Multi-Cloud cũng như các mô hình Cloud nội bộ khi có sự phân chia trách nhiệm giữa các đơn vị. ISO/IEC 27017 đặc biệt hữu ích trong những môi trường mà hạ tầng, quyền quản trị, dữ liệu và trách nhiệm bảo mật được chia sẻ giữa nhiều bên.

Doanh Nghiệp Nào Nên Triển Khai ISO/IEC 27017?

ISO/IEC 27017 phù hợp với cả doanh nghiệp cung cấp Cloud (CSP) và doanh nghiệp sử dụng Cloud (CSC), đặc biệt trong môi trường có nhiều bên chia sẻ trách nhiệm bảo mật.
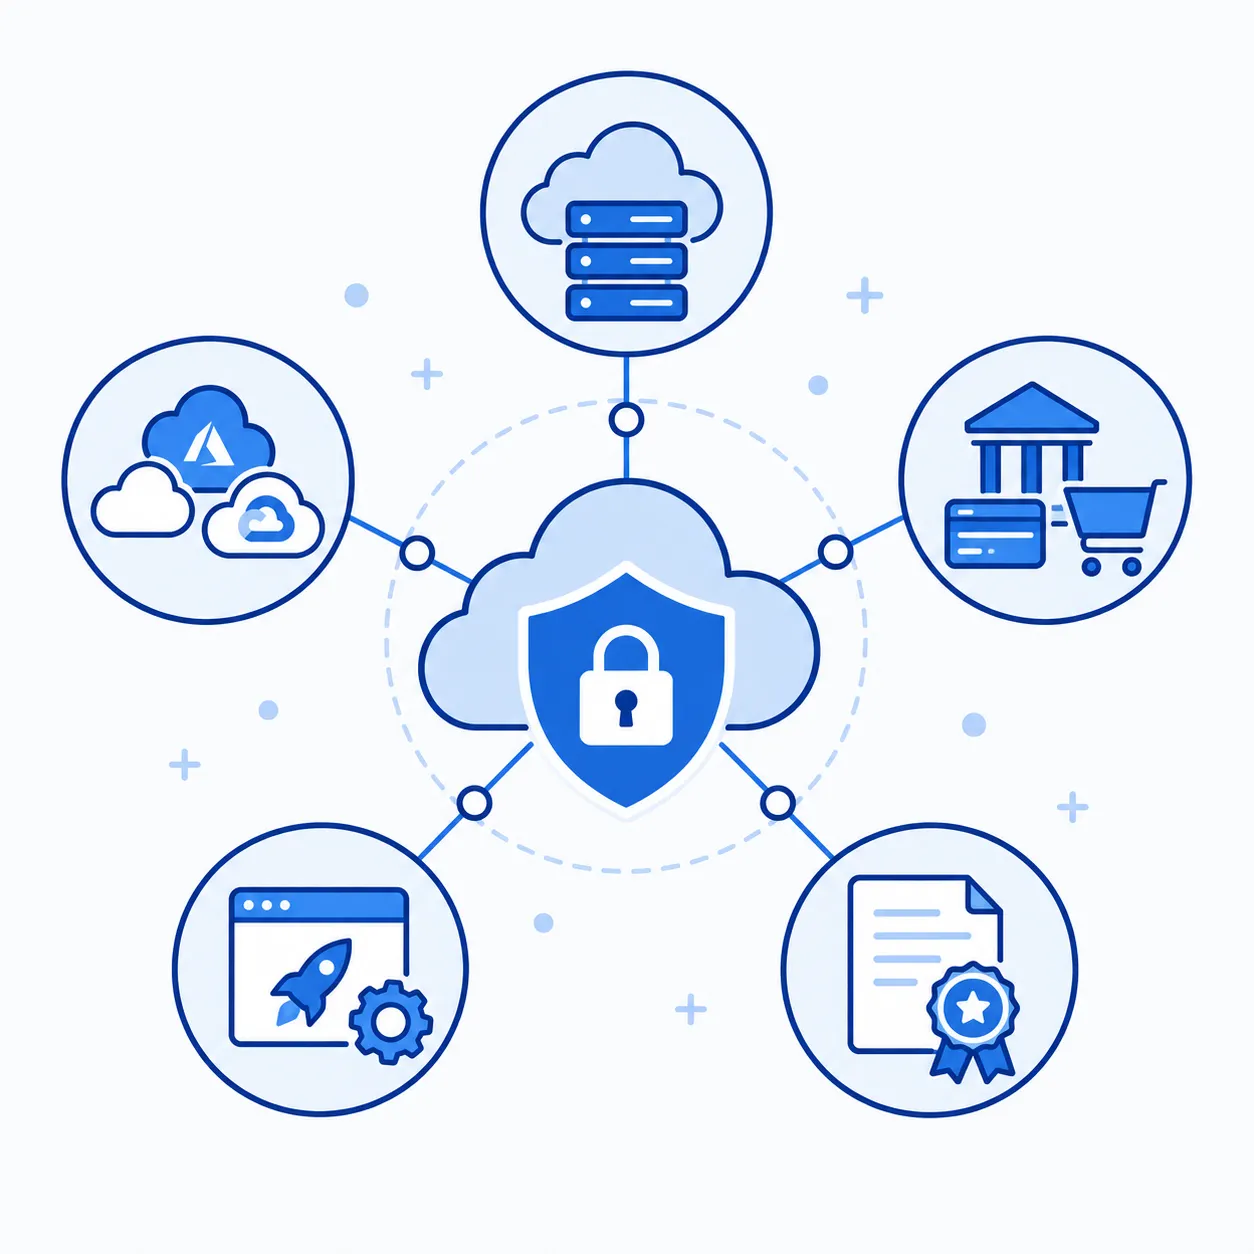
Doanh Nghiệp Nào Nên Triển Khai ISO/IEC 27017?

Cloud Service Provider: IaaS, PaaS, SaaS, Managed Cloud, Hosting

Nhà cung cấp nền tảng hoặc ứng dụng Cloud, Data Center cung cấp dịch vụ Cloud, cần chứng minh năng lực bảo mật với khách hàng doanh nghiệp.

Doanh nghiệp sử dụng AWS, Azure, Google Cloud, Microsoft 365

Cloud Service Customer vận hành Hybrid Cloud hoặc Multi-Cloud, cần xác định rõ trách nhiệm bảo mật thuộc phần của mình trong chia sẻ trách nhiệm Model.

Fintech, ngân hàng, tổ chức tài chính, thương mại điện tử

Xử lý dữ liệu nhạy cảm trên Cloud, chịu áp lực tuân thủ và yêu cầu bảo mật cao từ khách hàng, đối tác và cơ quan quản lý.

SaaS Startup, Scale-up và doanh nghiệp công nghệ

Cần đáp ứng Security Questionnaire từ khách hàng doanh nghiệp và Vendor Due Diligence khi mở rộng sang thị trường quốc tế.

Doanh nghiệp đã có ISO/IEC 27001 muốn mở rộng phạm vi Cloud Security

Muốn tích hợp Cloud Security Controls vào ISMS hiện có thay vì xây dựng một hệ thống quản lý hoàn toàn tách biệt.

Rà Soát Trước Khi Triển Khai ISO/IEC 27017

Musk-IS rà soát 5 nhóm rủi ro Cloud phổ biến. Kiểm soát càng tốt, lộ trình đạt ISO/IEC 27017 càng ngắn.

Đã có ISO 27001Bổ sung Cloud Controls
Chưa có ISO 27001Triển khai đồng thời
01

Quản lý truy cập (IAM)

Quyền quá cao, thiếu MFA, Access Key cũ

02

Cấu hình sai Cloud

Storage public, Firewall mở rộng, thiếu mã hóa

03

Ghi log & giám sát

Thiếu Audit Log, không cảnh báo bất thường

04

Trách nhiệm chia sẻ

Chưa rõ phân chia bảo mật với nhà cung cấp Cloud

05

Sao lưu & nhà cung cấp

Thiếu Recovery, chưa có Exit Strategy

Cloud Provider có chứng nhận bảo mật không thay thế trách nhiệm của doanh nghiệp đối với cấu hình, tài khoản, dữ liệu và các lớp kiểm soát thuộc phần trách nhiệm của khách hàng theo chia sẻ trách nhiệm Model.
Xem quy trình 6 bước

Vì Sao Doanh Nghiệp Cần ISO/IEC 27017?

Việc sử dụng Cloud làm thay đổi đáng kể mô hình quản trị an toàn thông tin. ISO/IEC 27017 giúp doanh nghiệp chuẩn hóa Cloud Security và giảm khoảng trống từ chia sẻ trách nhiệm Model.

Xác định rõ trách nhiệm bảo mật Cloud

  • Giảm khoảng trống phát sinh từ chia sẻ trách nhiệm Model
  • Kiểm soát tài khoản và quyền quản trị Cloud
  • Hạn chế cấu hình Cloud không an toàn

Tăng khả năng phát hiện và ứng phó sự cố

  • Cải thiện khả năng ghi nhật ký và Monitoring
  • Tăng khả năng phát hiện và ứng phó sự cố Cloud
  • Kiểm soát dữ liệu trong suốt vòng đời sử dụng Cloud

Chuẩn hóa quản lý Multi-Cloud và Hybrid Cloud

  • Hỗ trợ quản lý Multi-Cloud và Hybrid Cloud
  • Quản lý rủi ro từ Cloud Provider và nhà cung cấp SaaS
  • Tích hợp Cloud Security vào hệ thống ISO/IEC 27001 hiện có

Tăng niềm tin với khách hàng và đối tác

  • Hỗ trợ đáp ứng Security Questionnaire từ khách hàng
  • Tăng khả năng chứng minh năng lực bảo mật với đối tác
  • Hỗ trợ hoạt động Vendor Due Diligence

Tăng niềm tin với dịch vụ Cloud do doanh nghiệp cung cấp

  • Củng cố uy tín với khách hàng sử dụng dịch vụ Cloud của doanh nghiệp
  • Tạo lợi thế cạnh tranh khi thẩm định nhà cung cấp Cloud
  • Mở rộng cơ hội hợp tác với khách hàng quốc tế

Giảm rủi ro kinh doanh từ Cloud

  • Giảm rủi ro rò rỉ dữ liệu, gián đoạn dịch vụ, mất dữ liệu
  • Vượt qua Vendor đánh giá an toàn thông tin của khách hàng lớn
  • Giảm chi phí xử lý sự cố và khắc phục về sau

Tại sao nên chọn Musk-IS?

Triển khai ISO/IEC 27017 đòi hỏi hiểu cả tiêu chuẩn lẫn mô hình Cloud, chia sẻ trách nhiệm, IAM, ghi nhật ký, sao lưu và Supplier Management. Musk-IS tiếp cận dựa trên hiện trạng thực tế, không xây dựng tài liệu mang tính hình thức.

01. Xác định phạm vi Cloud và vai trò CSC/CSP

Xác định đúng phạm vi giúp tránh phạm vi quá rộng gây tăng chi phí, hoặc quá hẹp khiến hệ thống kiểm soát không phản ánh đúng dịch vụ thực tế.
  • Xác định dịch vụ, hệ thống, Data Center thuộc phạm vi
  • Xác định doanh nghiệp là CSC, CSP hay đồng thời cả hai
  • Xác định Cloud Provider và các bên thứ ba liên quan
  • Cân bằng giữa chi phí triển khai và mức độ bao phủ rủi ro

01. Xác định phạm vi Cloud và vai trò CSC/CSP

02. Xây dựng chia sẻ trách nhiệm Matrix

Phân định rõ trách nhiệm giữa các bên tham gia cung cấp và sử dụng dịch vụ Cloud cho từng nhóm kiểm soát.
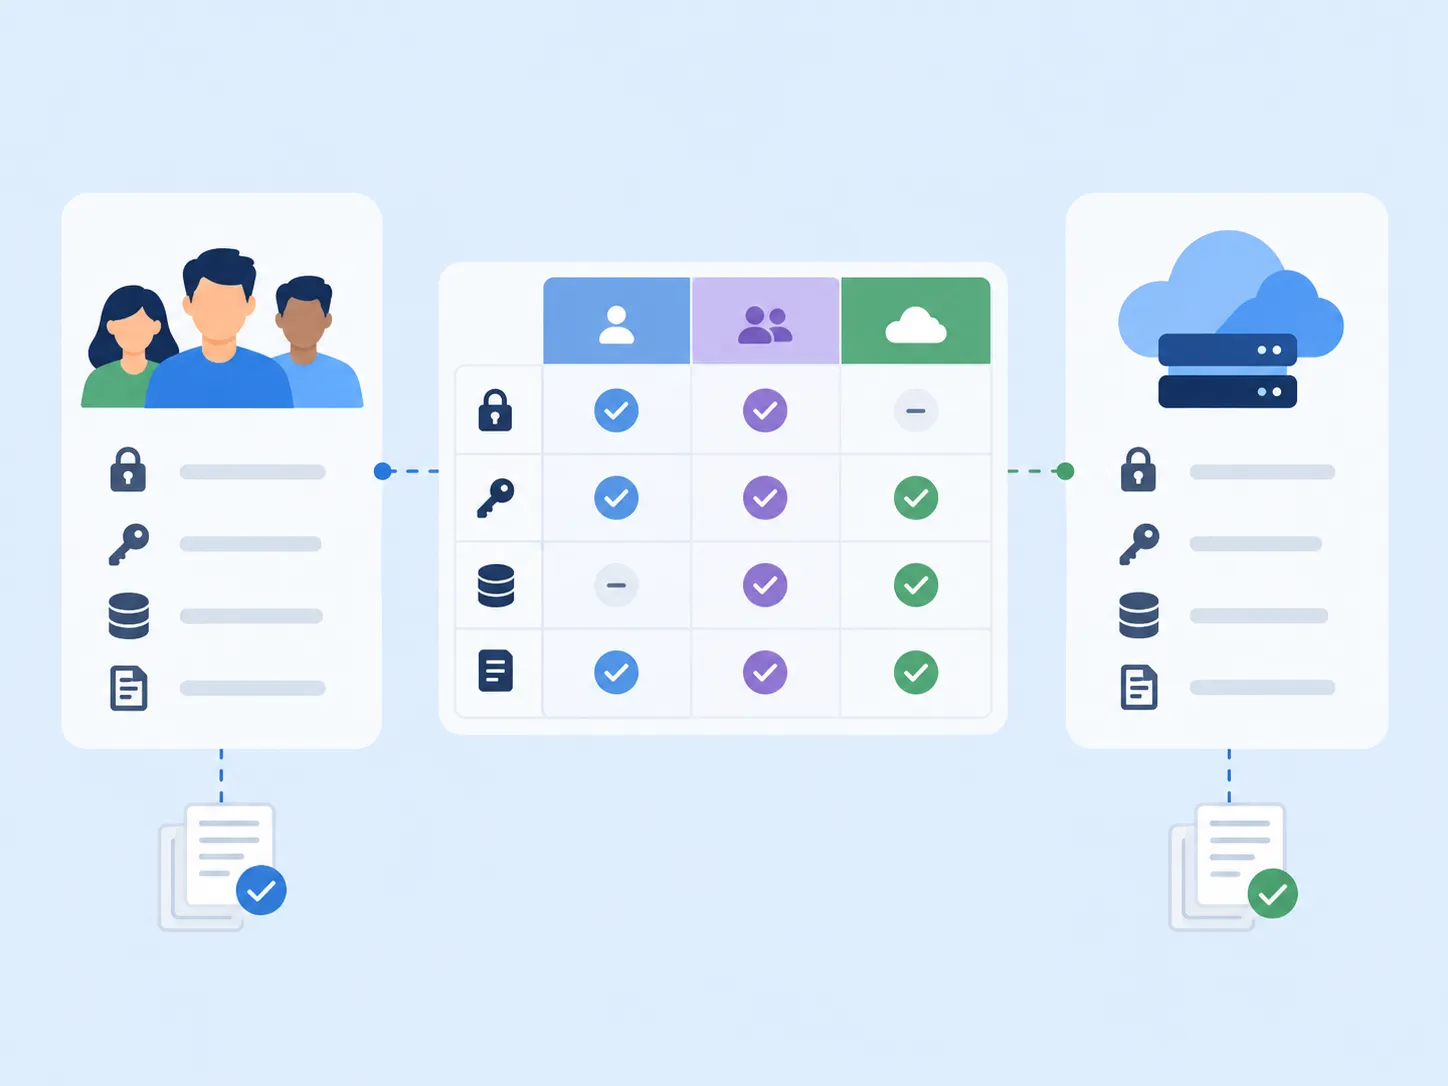
  • Xác định Customer Responsible, Provider Responsible hoặc Shared
  • Bao phủ Physical Infrastructure, IAM, Encryption, sao lưu, ghi nhật ký
  • Xác định bằng chứng cần duy trì cho từng hạng mục
  • Giảm khoảng trống giữa trách nhiệm thực tế và trách nhiệm giả định

02. Xây dựng chia sẻ trách nhiệm Matrix

03. Tích hợp với ISO/IEC 27001 hiện có

Đối với doanh nghiệp đã triển khai ISO/IEC 27001, Musk-IS ưu tiên kế thừa hệ thống hiện có thay vì xây dựng hệ thống tài liệu trùng lặp.
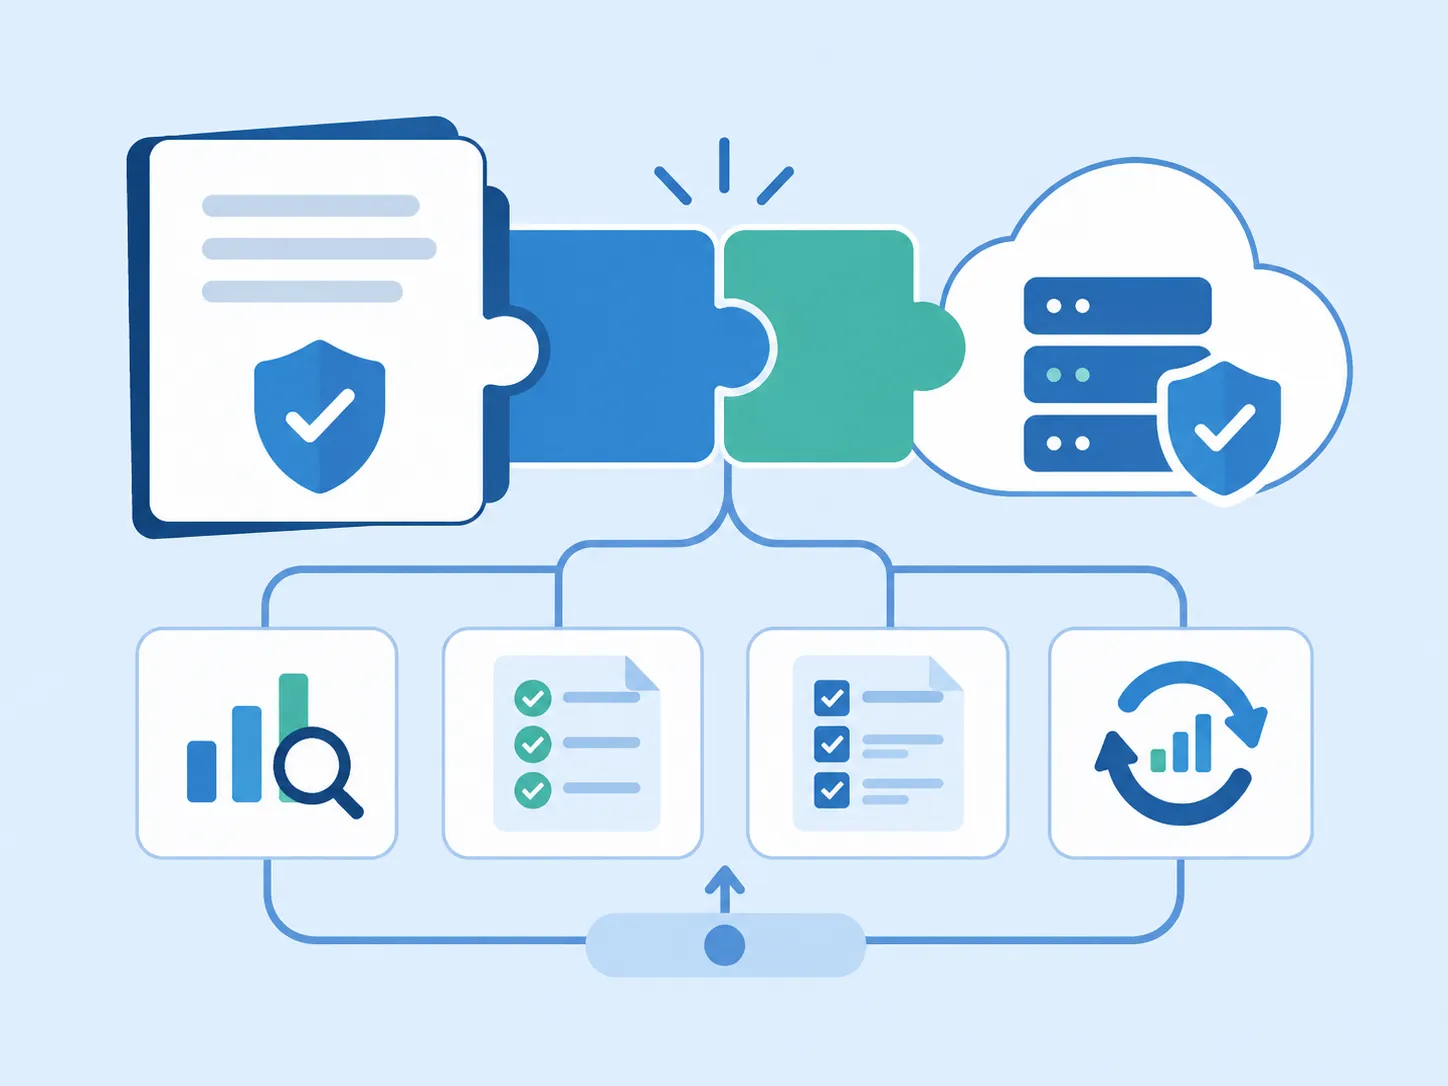
  • Đối chiếu ISO/IEC 27017 với ISO/IEC 27002 và ISO/IEC 27001
  • Cập nhật đánh giá rủi ro, xử lý rủi ro Plan và SoA
  • Tích hợp Cloud Controls vào đánh giá nội bộ và họp xem xét của lãnh đạo
  • Có thể triển khai đồng thời với ISO/IEC 27018, ISO/IEC 27701

03. Tích hợp với ISO/IEC 27001 hiện có

04. Đồng hành đến giai đoạn chứng nhận

Chuẩn bị bằng chứng ngay trong quá trình triển khai và đồng hành cùng doanh nghiệp làm việc với tổ chức chứng nhận độc lập.
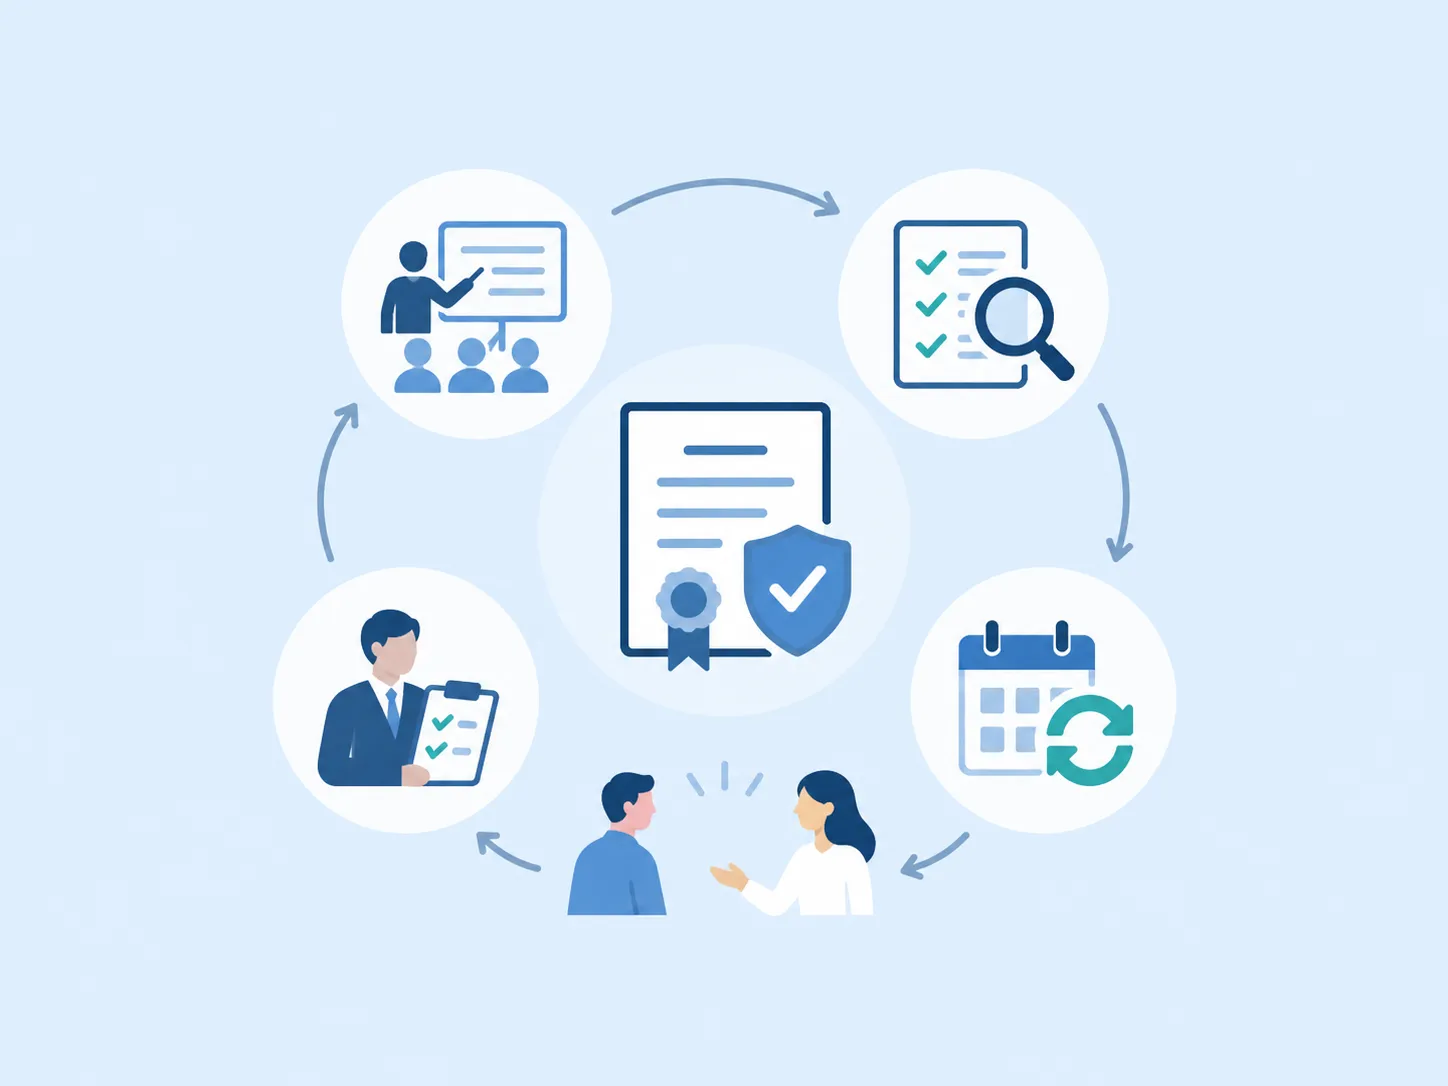
  • Đào tạo nhận thức và đào tạo chuyên sâu cho Cloud Administrator
  • Thực hiện đánh giá nội bộ và đánh giá thử trước đánh giá chứng nhận
  • Hỗ trợ giải trình và khắc phục điểm không phù hợp nếu có
  • Đồng hành cho các kỳ Surveillance Audit sau chứng nhận

04. Đồng hành đến giai đoạn chứng nhận

Vòng Đời Quản Trị Cloud Security Theo ISO/IEC 27017

Cloud Environment thay đổi liên tục nên hệ thống kiểm soát ISO/IEC 27017 cần được duy trì và cập nhật liên tục, không dừng lại sau khi hoàn thành dự án.
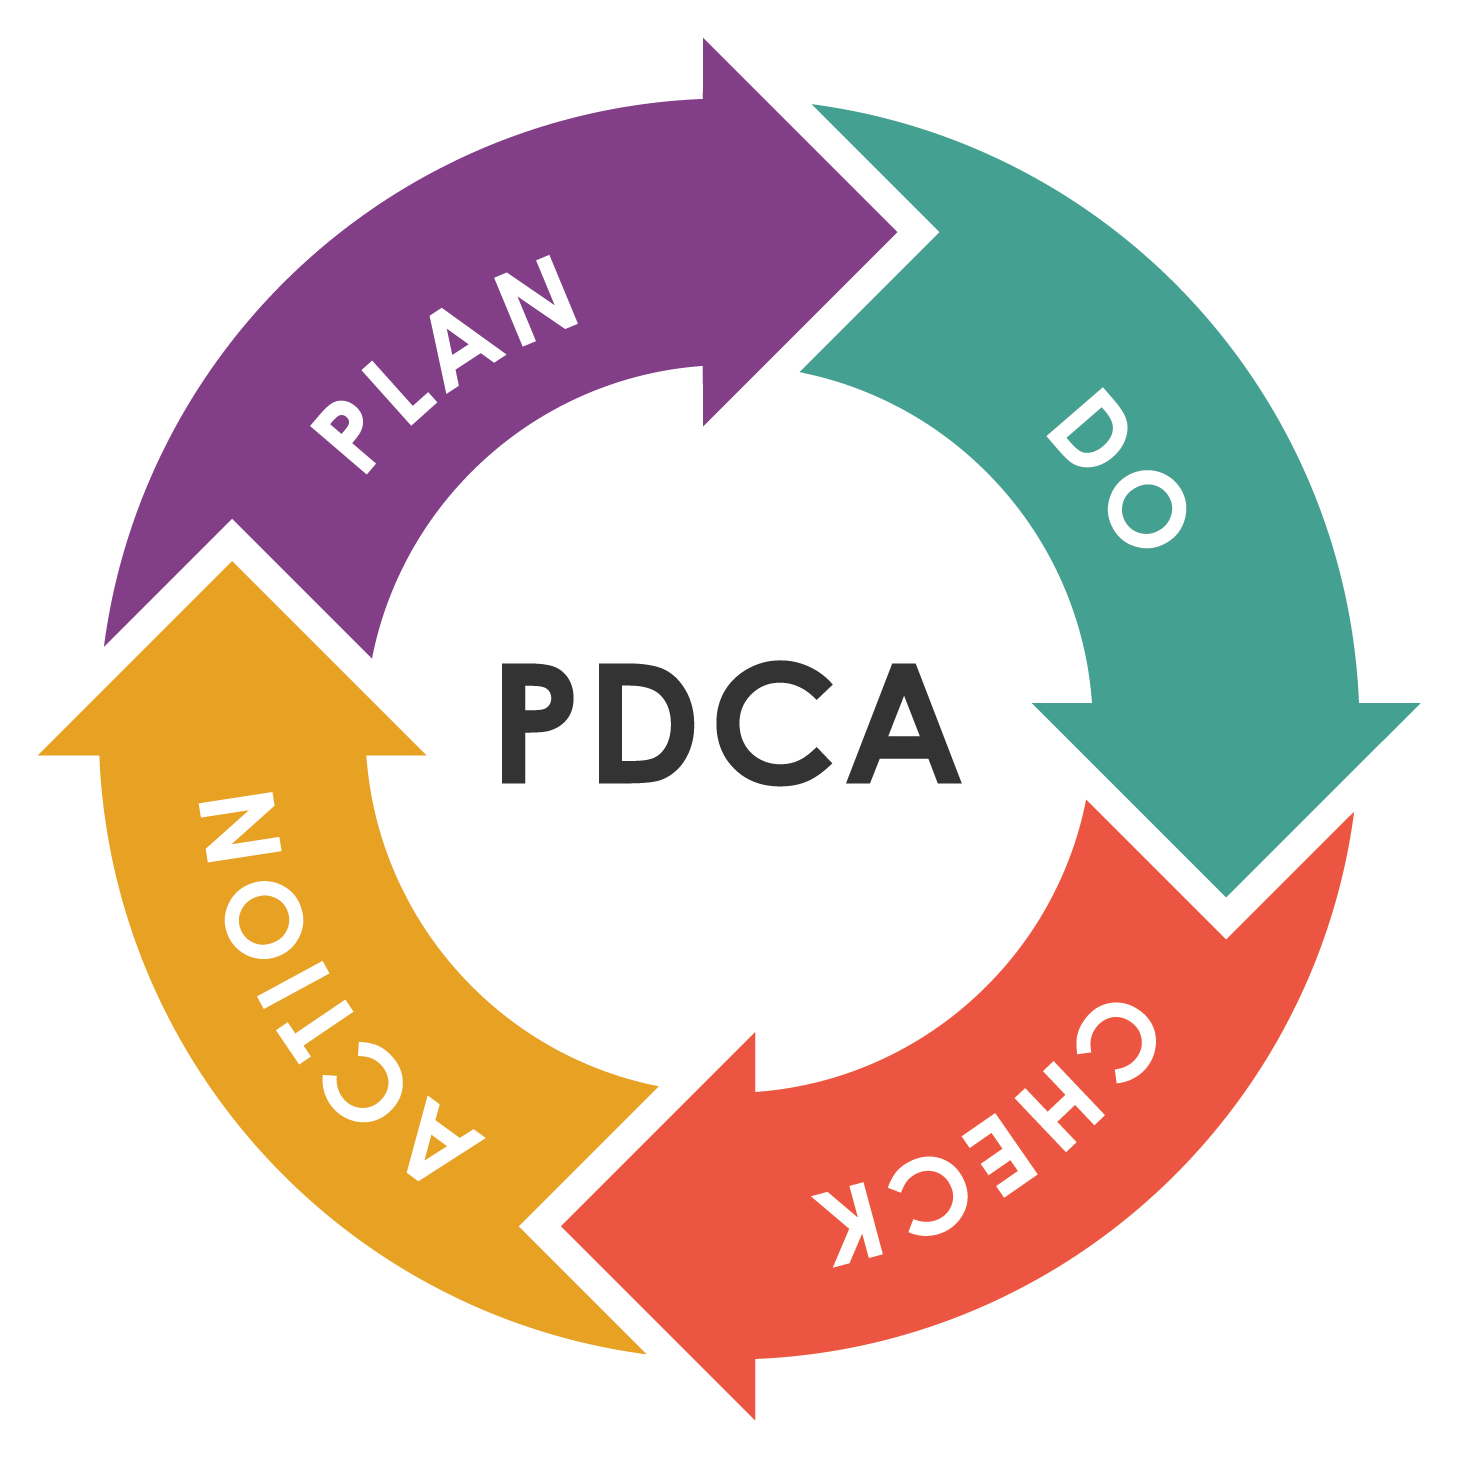
01

ĐÁNH GIÁ – GAP ASSESSMENT

  • Rà soát hiện trạng quản lý và sử dụng Cloud
  • Đối chiếu với ISO/IEC 27017:2026 và ISO/IEC 27001, 27002
  • Xác định nhóm khắc phục nhanh (Quick Wins) và hạng mục cần ưu tiên
  • Lập lộ trình triển khai ISO/IEC 27017

02

XÂY DỰNG – BUILD

  • Xây dựng chia sẻ trách nhiệm Matrix và Cloud đánh giá rủi ro
  • Xây dựng Cloud Security quản trị, IAM, an toàn mạng, Encryption
  • Soạn thảo Cloud Security chính sách và các quy trình liên quan
  • Cập nhật sổ đăng ký rủi ro và SoA nếu tích hợp với ISO/IEC 27001

04

VẬN HÀNH – OPERATE

  • Vận hành ghi nhật ký, Monitoring, sao lưu và ứng phó sự cố
  • Đào tạo Cloud Administrator và IT/đội bảo mật chuyên trách
  • Thu thập bằng chứng liên tục trong quá trình vận hành
  • Rà soát tài khoản đặc quyền và cấu hình định kỳ

03

DUY TRÌ – MAINTAIN

  • Đánh giá nội bộ định kỳ và chuẩn bị Surveillance Audit
  • Rà soát Cloud Provider, SLA và chia sẻ trách nhiệm
  • Rà soát khi triển khai Cloud Service mới hoặc thay đổi kiến trúc
  • Hỗ trợ Migration khi tiêu chuẩn có phiên bản mới

Vòng Đời Quản Trị Cloud Security Theo ISO/IEC 27017

Quy trình triển khai gồm 6 bước

Lộ trình Musk-IS triển khai ISO/IEC 27017, từ khảo sát phạm vi Cloud đến hỗ trợ đánh giá chứng nhận.

Bước 1: Khảo sát hiện trạng & xác định phạm vi

Xác định dịch vụ Cloud, vai trò CSP hoặc CSC, Cloud Platform, phạm vi chứng nhận và mối liên hệ với ISO/IEC 27001 hiện có.
Doanh nghiệp cần

cung cấp kiến trúc dịch vụ Cloud, danh sách nền tảng đang dùng và chứng nhận ISO/IEC 27001 nếu đã có.

Kết quả bước

vai trò CSP hoặc CSC và phạm vi chứng nhận được xác định.

Bước 2: Đánh giá khoảng cách & Cloud đánh giá rủi ro

Đối chiếu hiện trạng với ISO/IEC 27017, xác định chia sẻ trách nhiệm, đánh giá rủi ro Cloud và xây dựng lộ trình.
Doanh nghiệp cần

xác nhận ranh giới trách nhiệm với nhà cung cấp Cloud.

Kết quả bước

bảng khoảng cách, ma trận chia sẻ trách nhiệm và lộ trình.

Bước 3: Thiết kế & hoàn thiện hệ thống kiểm soát

Xây dựng IAM, an toàn mạng, cấu hình, ghi nhật ký, sao lưu, ứng phó sự cố, an toàn nhà cung cấp và vòng đời dữ liệu.
Doanh nghiệp cần

cấp quyền cấu hình ở mức cần thiết và bố trí đội vận hành phối hợp.

Kết quả bước

bộ kiểm soát Cloud được thiết kế và triển khai.

Bước 4: Xây dựng chính sách, quy trình & bằng chứng

Hoàn thiện tài liệu, mapping kiểm soát, cập nhật sổ đăng ký rủi ro, SoA nếu phù hợp và xây dựng sổ bằng chứng.
Doanh nghiệp cần

rà soát, phê duyệt tài liệu và xác nhận bằng chứng thu thập.

Kết quả bước

hệ thống tài liệu, sổ đăng ký rủi ro và sổ bằng chứng.

Bước 5: Hướng dẫn vận hành & đánh giá nội bộ

Đào tạo, thu thập bằng chứng, thực hiện đánh giá nội bộ, hành động khắc phục và đánh giá thử.
Doanh nghiệp cần

vận hành theo quy trình mới và lưu bằng chứng.

Kết quả bước

biên bản đánh giá nội bộ, hành động khắc phục và kết quả đánh giá thử.

Bước 6: Hỗ trợ đánh giá chứng nhận

Chuẩn bị hồ sơ, làm việc với tổ chức chứng nhận, hỗ trợ giải trình và khắc phục điểm không phù hợp nếu có.
Doanh nghiệp cần

chọn tổ chức chứng nhận và bố trí nhân sự cho kỳ đánh giá.

Kết quả bước

hồ sơ sẵn sàng, được hỗ trợ đến khi xử lý xong điểm không phù hợp.

Khách Hàng Nói Về Musk-IS

Phản hồi từ doanh nghiệp đã triển khai ISO/IEC 27017 và chuẩn hóa Cloud Security với sự đồng hành của Musk-IS.

Musk-IS giúp chúng tôi xây dựng chia sẻ trách nhiệm Matrix rõ ràng với nhà cung cấp Cloud, thay vì giả định Cloud Provider chịu trách nhiệm toàn bộ về bảo mật như trước đây.
QUẢN LÝ TUÂN THỦ
QUẢN LÝ TUÂN THỦ
Khách hàng Tư vấn chứng nhận ISO 27017

Đội ngũ Musk-IS phát hiện một số Security Group mở quá rộng và tài khoản quản trị chưa bật MFA, hỗ trợ khắc phục kịp thời trước khi đánh giá chứng nhận.
PHỤ TRÁCH BẢO VỆ DỮ LIỆU
Khách hàng Tư vấn chứng nhận ISO 27017

Musk-IS tích hợp ISO/IEC 27017 vào hệ thống ISO/IEC 27001 sẵn có của chúng tôi, không phải xây dựng lại từ đầu, giúp tiết kiệm đáng kể thời gian và chi phí.
ĐẠI DIỆN BAN QUẢN LÝ DỰ ÁN
Khách hàng Tư vấn chứng nhận ISO 27017

Không chỉ tập trung vào hồ sơ chứng nhận, Musk-IS còn giúp đội ngũ IT của chúng tôi hiểu rõ cách vận hành ghi nhật ký, Monitoring và ứng phó sự cố trên Cloud một cách bài bản.
TRƯỞNG BỘ PHẬN CNTT
TRƯỞNG BỘ PHẬN CNTT
Khách hàng Tư vấn chứng nhận ISO 27017

Câu Hỏi Thường Gặp Về ISO/IEC 27017

Giải đáp thắc mắc phổ biến về phiên bản tiêu chuẩn, chứng nhận và quy trình tư vấn ISO/IEC 27017.
Dịch vụ tư vấn liên quan

Các tiêu chuẩn và dịch vụ thường được doanh nghiệp triển khai cùng hoặc sau ISO/IEC 27017.

Tư vấn chứng nhậnISO 27001

Hệ thống quản lý an toàn thông tin ISMS — nền tảng để tích hợp Cloud Security Controls

ISMSDoanh nghiệp

Tư vấn chứng nhậnISO 27018

Bảo vệ dữ liệu cá nhân (PII) trên nền tảng đám mây công cộng, thường triển khai kết hợp với ISO 27017

PII trên CloudDoanh nghiệp

Tư vấn chứng nhậnISO 27701

Hệ thống quản lý thông tin quyền riêng tư PIMS, mở rộng phạm vi tuân thủ dữ liệu cá nhân

PIMSDoanh nghiệp

Dịch vụKiểm thử Xâm nhập

Đánh giá thực tế khả năng chống chịu tấn công của hệ thống và cấu hình Cloud

PentestDoanh nghiệp