
Dịch vụ
Kiểm Thử Xâm Nhập (Penetration Testing)

Musk-IS thực hiện Kiểm thử Xâm nhập bằng cách mô phỏng có kiểm soát các kỹ thuật tấn công thực tế trên Web, Mobile, API và hạ tầng mạng, giúp doanh nghiệp xác minh khả năng khai thác, phân tích chuỗi tấn công (Attack Path) và hiểu rõ mức độ ảnh hưởng thực sự thay vì chỉ dừng ở danh sách lỗ hổng lý thuyết.
6Bước kiểm thử chuyên nghiệp
B/G/WBlack-box, Gray-box, White-box
RetestXác nhận sau khắc phục

Kiểm Thử Xâm Nhập (Penetration Testing) Là Gì?

Kiểm thử xâm nhập (Penetration Testing – Pentest) là hoạt động đánh giá an toàn thông tin bằng cách mô phỏng có kiểm soát các kỹ thuật tấn công thực tế nhằm xác định liệu các điểm yếu trong hệ thống, ứng dụng hoặc hạ tầng có thể bị khai thác và gây ảnh hưởng đến doanh nghiệp hay không.


Khác với Vulnerability Scanning chủ yếu tập trung phát hiện diện rộng các lỗ hổng đã biết, Pentest đi sâu hơn vào quá trình xác minh khả năng khai thác, phân tích đường tấn công và đánh giá mức độ ảnh hưởng thực tế trong phạm vi đã được doanh nghiệp cho phép. Phạm vi Pentest có thể bao gồm Web Application, Mobile Application, API, External Network, Internal Network, Server và Infrastructure, Cloud Environment và Wireless Network theo phạm vi thống nhất.


Trong quá trình kiểm thử, chuyên gia có thể đánh giá khả năng vượt qua cơ chế xác thực, lỗi phân quyền, khả năng truy cập trái phép dữ liệu, khả năng leo thang đặc quyền, lỗ hổng logic nghiệp vụ, các điểm yếu về cấu hình và các chuỗi lỗ hổng có thể kết hợp thành chuỗi tấn công. Musk-IS thực hiện Pentest trong phạm vi và Rules of Engagement được thống nhất trước với khách hàng, giúp doanh nghiệp hiểu rõ đâu là rủi ro thực sự có khả năng ảnh hưởng đến hệ thống và hoạt động kinh doanh.

Doanh Nghiệp Nào Nên Ưu Tiên Thực Hiện Pentest?

Pentest đặc biệt phù hợp với các doanh nghiệp có hệ thống quan trọng hoặc trực tiếp cung cấp dịch vụ cho khách hàng, nơi một lỗ hổng bị khai thác có thể gây ảnh hưởng nghiêm trọng đến kinh doanh.
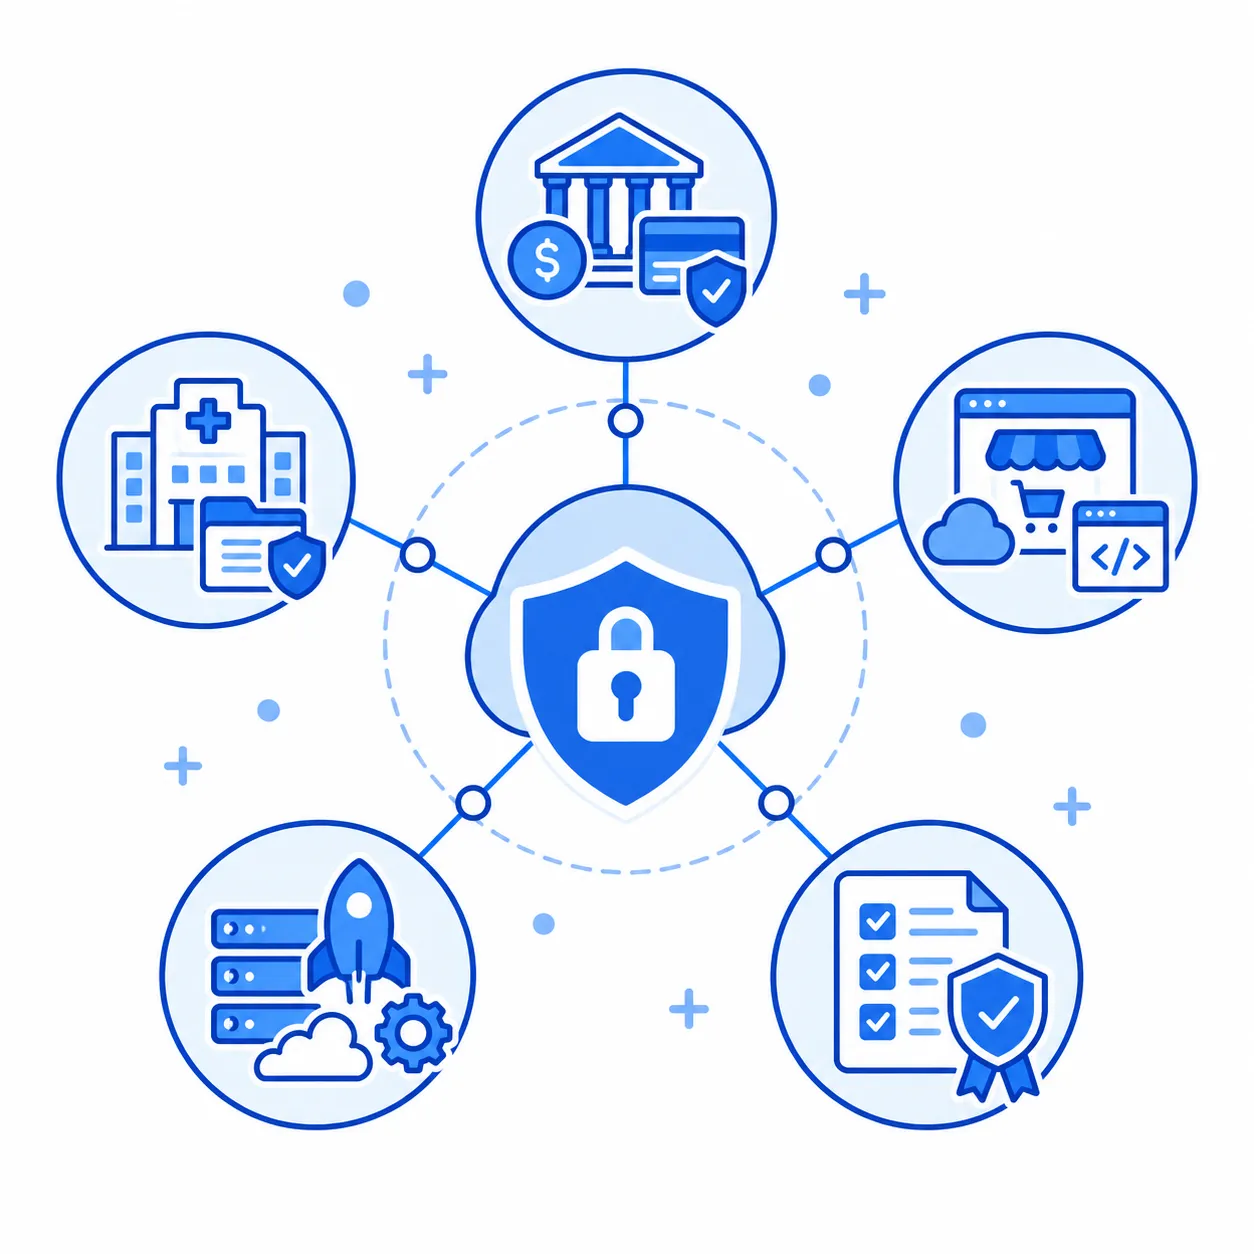
Doanh Nghiệp Nào Nên Ưu Tiên Thực Hiện Pentest?

Ngân hàng, tổ chức tài chính, Fintech và trung gian thanh toán

Xử lý giao dịch và dữ liệu tài chính quy mô lớn, chịu áp lực tuân thủ cao và là mục tiêu ưu tiên của tấn công mạng.

Thương mại điện tử, SaaS và công ty phát triển phần mềm

Vận hành ứng dụng Web, Mobile với lượng người dùng lớn, cần kiểm chứng bảo mật trước và sau khi Go-live.

Bệnh viện, tổ chức y tế và doanh nghiệp lưu trữ dữ liệu nhạy cảm

Có hệ thống Internet-facing quan trọng, cần đánh giá chuyên sâu ngoài phạm vi của Vulnerability Scanning.

Doanh nghiệp chuẩn bị Go-live hoặc vừa thay đổi lớn kiến trúc

Cần kiểm thử trước khi đưa hệ thống mới vào Production hoặc sau khi tái cấu trúc hạ tầng đáng kể.

Doanh nghiệp triển khai ISO/IEC 27001, PCI DSS hoặc chuỗi cung ứng quốc tế

Thường xuyên nhận Security Questionnaire, cần bằng chứng kiểm thử độc lập phục vụ Audit và thẩm định nhà cung cấp.

Hậu Quả Khi Doanh Nghiệp Không Thực Hiện Pentest

Vượt qua Vulnerability Scan chưa đủ. Lỗ hổng logic, phân quyền và chuỗi tấn công vẫn có thể lọt qua công cụ tự động.

Hàng nămVới hệ thống quan trọng
Bổ sung khi cầnTrước Go-live, sau thay đổi lớn
01

Lỗ hổng thực tế bị bỏ sót

Leo thang đặc quyền, lỗi logic nghiệp vụ

02

Chuỗi tấn công

Lỗi nhỏ kết hợp lại dẫn đến xâm nhập sâu

03

Thiếu bằng chứng Audit

Không đáp ứng ISO 27001, PCI DSS, đối tác

04

Phát hiện quá muộn

Lỗi nghiêm trọng lộ ra sát hoặc sau Go-live

05

Thiệt hại kinh doanh

Rò rỉ dữ liệu, gián đoạn dịch vụ, mất uy tín

Nhiều điểm yếu nhỏ có thể kết hợp thành một chuỗi tấn công nghiêm trọng — đây là lý do Pentest cần được thực hiện định kỳ, không chỉ một lần duy nhất khi hệ thống ra mắt.
Xem quy trình kiểm thử 6 bước

Vì Sao Doanh Nghiệp Cần Kiểm Thử Xâm Nhập?

Các công cụ quét tự động có thể phát hiện nhiều lỗ hổng đã biết nhưng không phải lúc nào cũng xác định được lỗ hổng có thực sự khai thác được hay mức độ ảnh hưởng trong bối cảnh thực tế.

Xác minh khả năng khai thác thực tế

  • Xác minh khả năng khai thác thực tế của các lỗ hổng
  • Phát hiện các lỗ hổng mà công cụ tự động khó nhận diện
  • Phát hiện lỗi xác thực, phân quyền và Logic nghiệp vụ

Xác định chuỗi tấn công và mức độ ảnh hưởng

  • Xác định chuỗi tấn công có thể dẫn đến hệ thống hoặc dữ liệu quan trọng
  • Đánh giá mức độ ảnh hưởng khi một tài khoản hoặc hệ thống bị xâm nhập
  • Kiểm tra hiệu quả của các lớp kiểm soát bảo mật đang triển khai

Đánh giá trước Go-live và sau thay đổi lớn

  • Đánh giá hệ thống trước khi Go-live
  • Đánh giá lại sau khi hệ thống có thay đổi lớn về kiến trúc
  • Hỗ trợ hoạt động quản trị rủi ro an toàn thông tin

Đáp ứng yêu cầu tuân thủ và thẩm định

  • Hỗ trợ các kỳ đánh giá ISO/IEC 27001, PCI DSS hoặc yêu cầu bảo mật liên quan
  • Đáp ứng yêu cầu đánh giá an toàn thông tin từ khách hàng, tập đoàn mẹ hoặc đối tác
  • Cung cấp bằng chứng kiểm thử độc lập khi tham gia chuỗi cung ứng quốc tế

Cung cấp dữ liệu thực tế cho quyết định đầu tư

  • Cung cấp dữ liệu thực tế để ban lãnh đạo ưu tiên đầu tư bảo mật
  • Xác định hệ thống nào cần xử lý trước dựa trên mức độ ảnh hưởng thực sự
  • Tránh đầu tư dàn trải vào những rủi ro ít quan trọng hơn

Giảm rủi ro kinh doanh và uy tín

  • Giảm nguy cơ rò rỉ dữ liệu khách hàng hoặc dữ liệu nội bộ
  • Giảm chi phí điều tra và phục hồi sau sự cố
  • Bảo vệ uy tín doanh nghiệp trước khi sự cố thực sự xảy ra

Tại sao nên chọn Musk-IS?

Chất lượng của một dự án Pentest không chỉ phụ thuộc vào công cụ mà phụ thuộc lớn vào kinh nghiệm của chuyên gia, cách xác định phạm vi, khả năng phân tích Logic, xác minh lỗ hổng và đánh giá mức độ ảnh hưởng trong bối cảnh thực tế.

01. Kiểm thử toàn diện Web, API, Mobile và hạ tầng mạng

Phạm vi kiểm thử bao phủ từ ứng dụng đến hạ tầng, tham chiếu các phương pháp phổ biến như OWASP, PTES và NIST SP 800-115 tùy loại hệ thống.
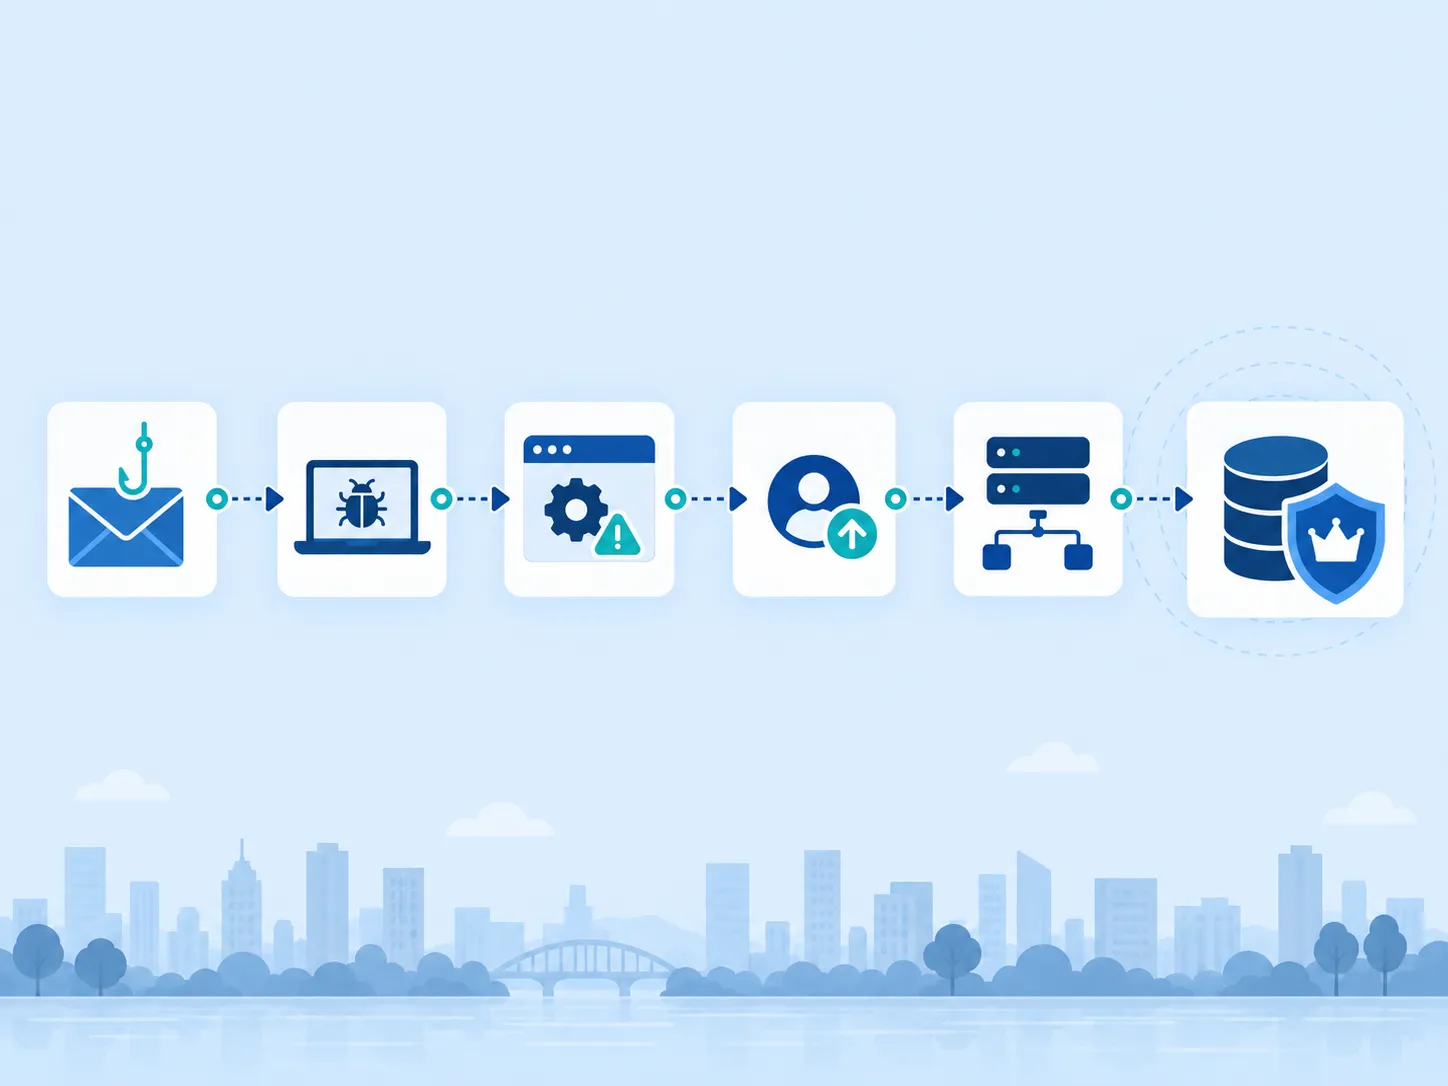
  • Web Application Pentest: xác thực, phân quyền, Business Logic, OWASP Top 10
  • API Pentest: Object/Function Level phân quyền, Rate Limiting, OWASP API Top 10
  • Mobile Pentest: Local Data Storage, Network Communication, OWASP MASVS/MSTG
  • External và Internal Network Pentest: Access kiểm soát, Privilege Escalation, Lateral Movement

01. Kiểm thử toàn diện Web, API, Mobile và hạ tầng mạng

02. Lựa chọn phương pháp phù hợp mục tiêu đánh giá

Musk-IS tư vấn lựa chọn Black-box, Gray-box hoặc White-box dựa trên mục tiêu, phạm vi và mức độ assurance mà doanh nghiệp cần.
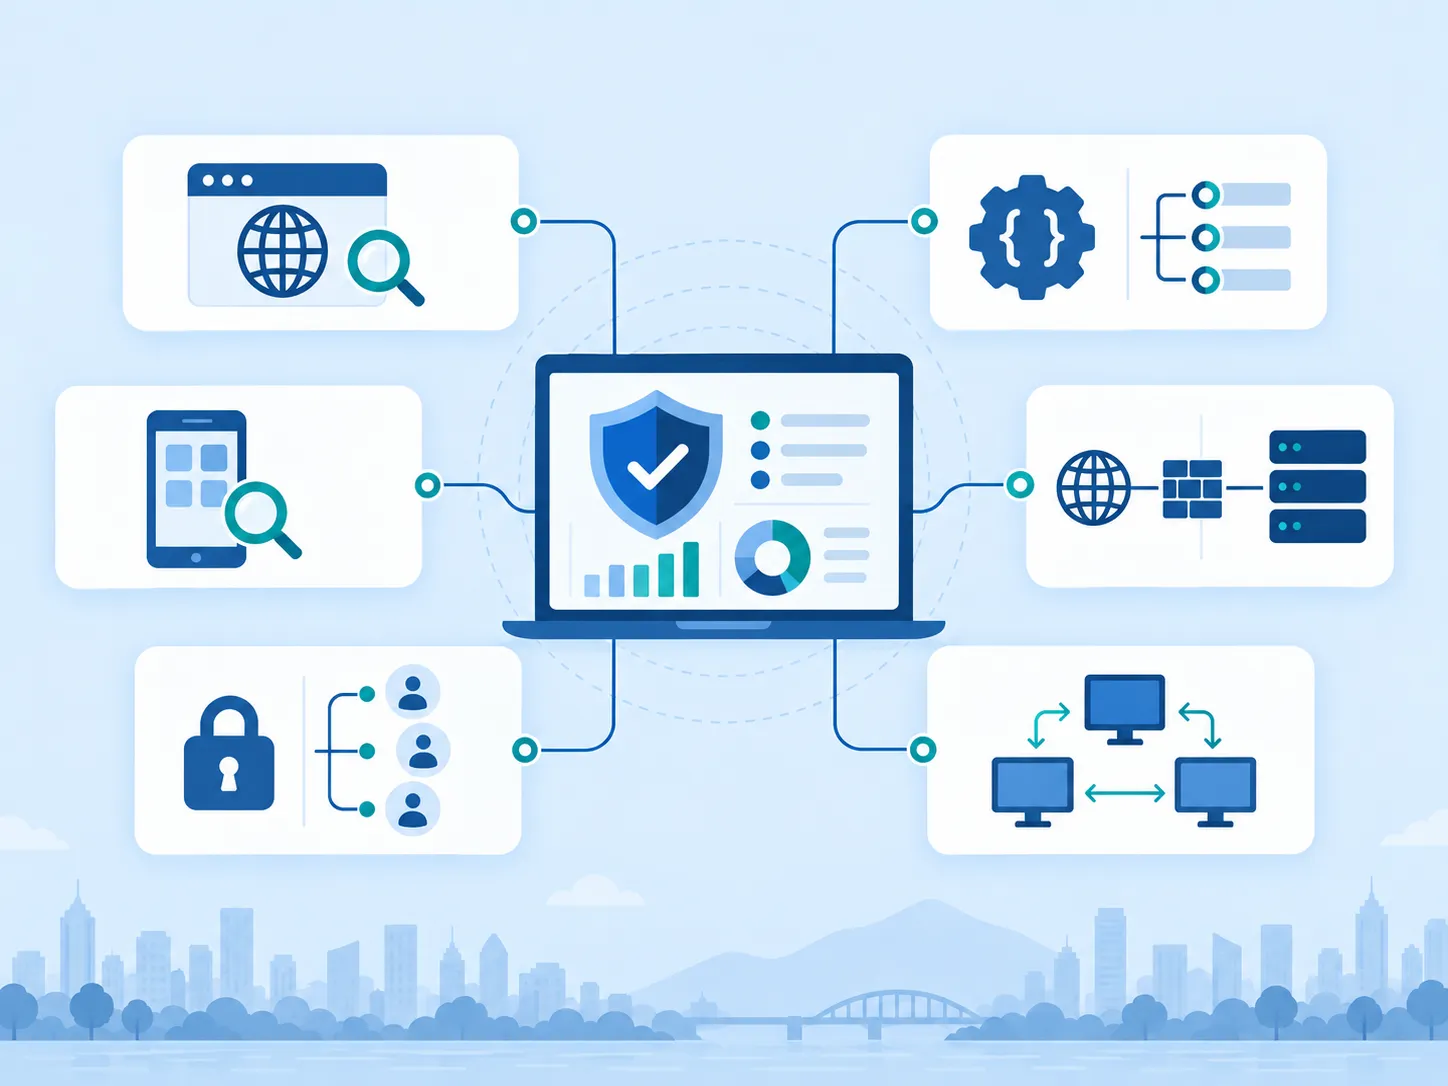
  • Black-box: mô phỏng góc nhìn attacker bên ngoài với ít thông tin
  • Gray-box: mô phỏng người dùng, đối tác hoặc tài khoản đã bị compromise
  • White-box: đánh giá chuyên sâu với thông tin kiến trúc đầy đủ
  • Không có mô hình nào luôn tốt hơn — lựa chọn theo mục tiêu thực tế

02. Lựa chọn phương pháp phù hợp mục tiêu đánh giá

03. Phân tích chuỗi tấn công, không chỉ liệt kê lỗ hổng riêng lẻ

Pentest của Musk-IS xem xét khả năng kết hợp nhiều điểm yếu thành một kịch bản tấn công có mức độ ảnh hưởng cao hơn.
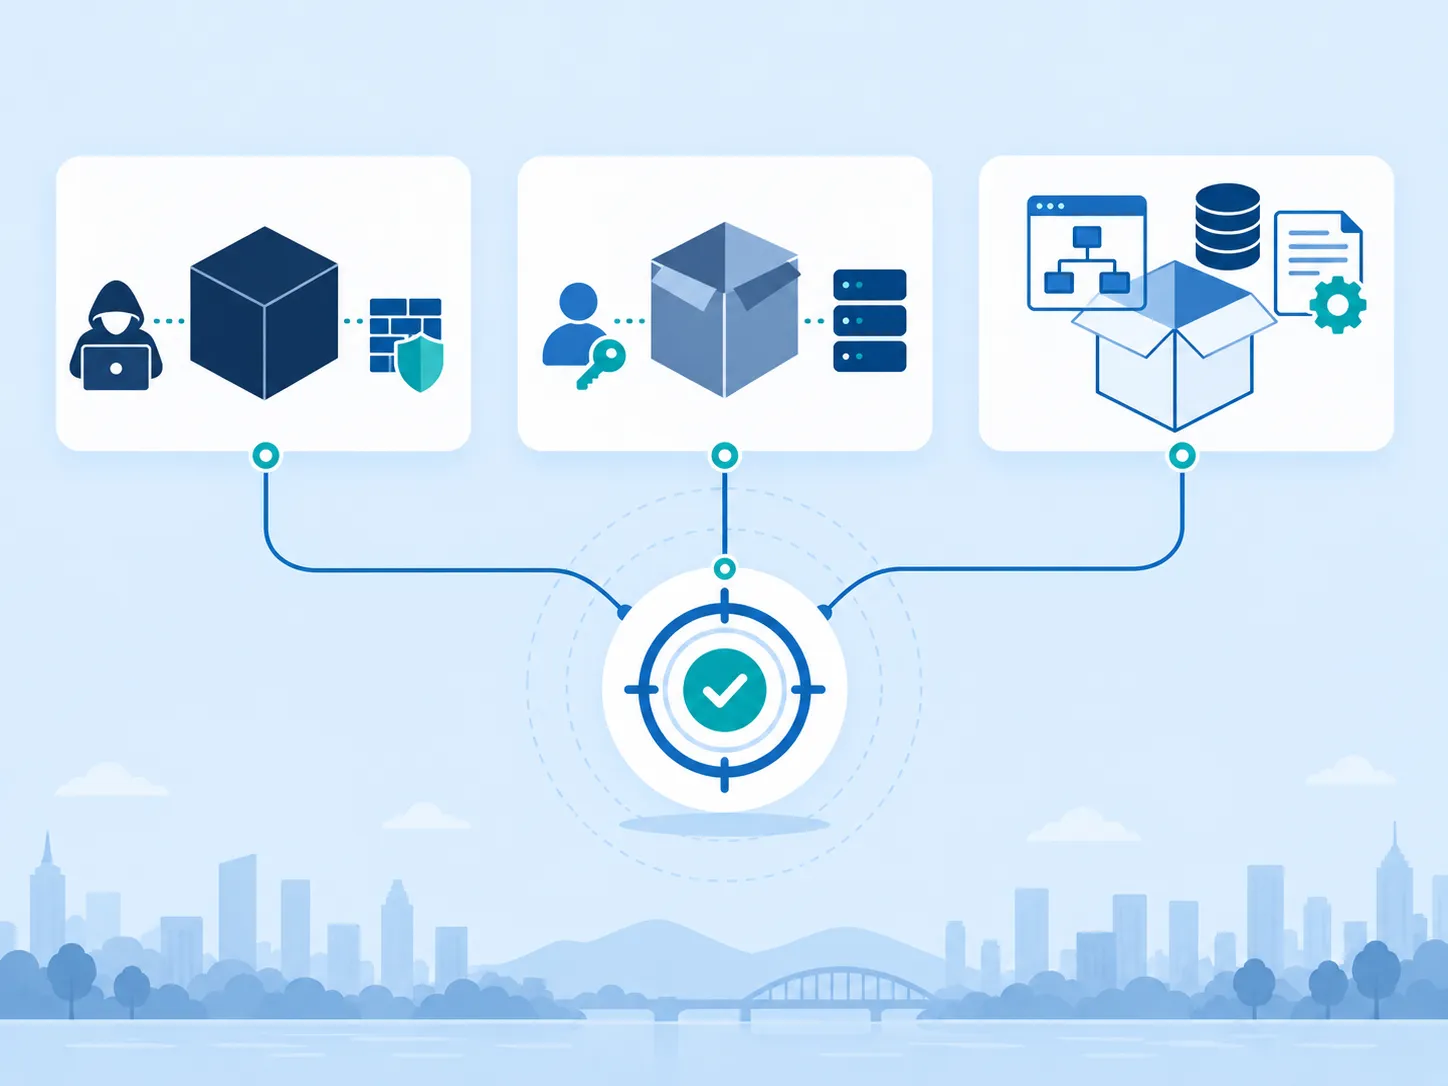
  • Phân tích điểm truy cập ban đầu và chuỗi các điểm yếu liên quan
  • Đánh giá khả năng nâng quyền và truy cập tài sản quan trọng
  • Đánh giá mức độ ảnh hưởng đến Confidentiality, Integrity, Availability
  • Giải thích vì sao một lỗ hổng điểm kỹ thuật thấp vẫn có thể trở nên nghiêm trọng

03. Phân tích chuỗi tấn công, không chỉ liệt kê lỗ hổng riêng lẻ

04. Kiểm thử có kiểm soát và đồng hành đến kiểm thử lại

Phạm vi và giới hạn kiểm thử được thống nhất rõ ràng trước khi triển khai, giảm thiểu rủi ro cho hệ thống Production trong suốt quá trình.
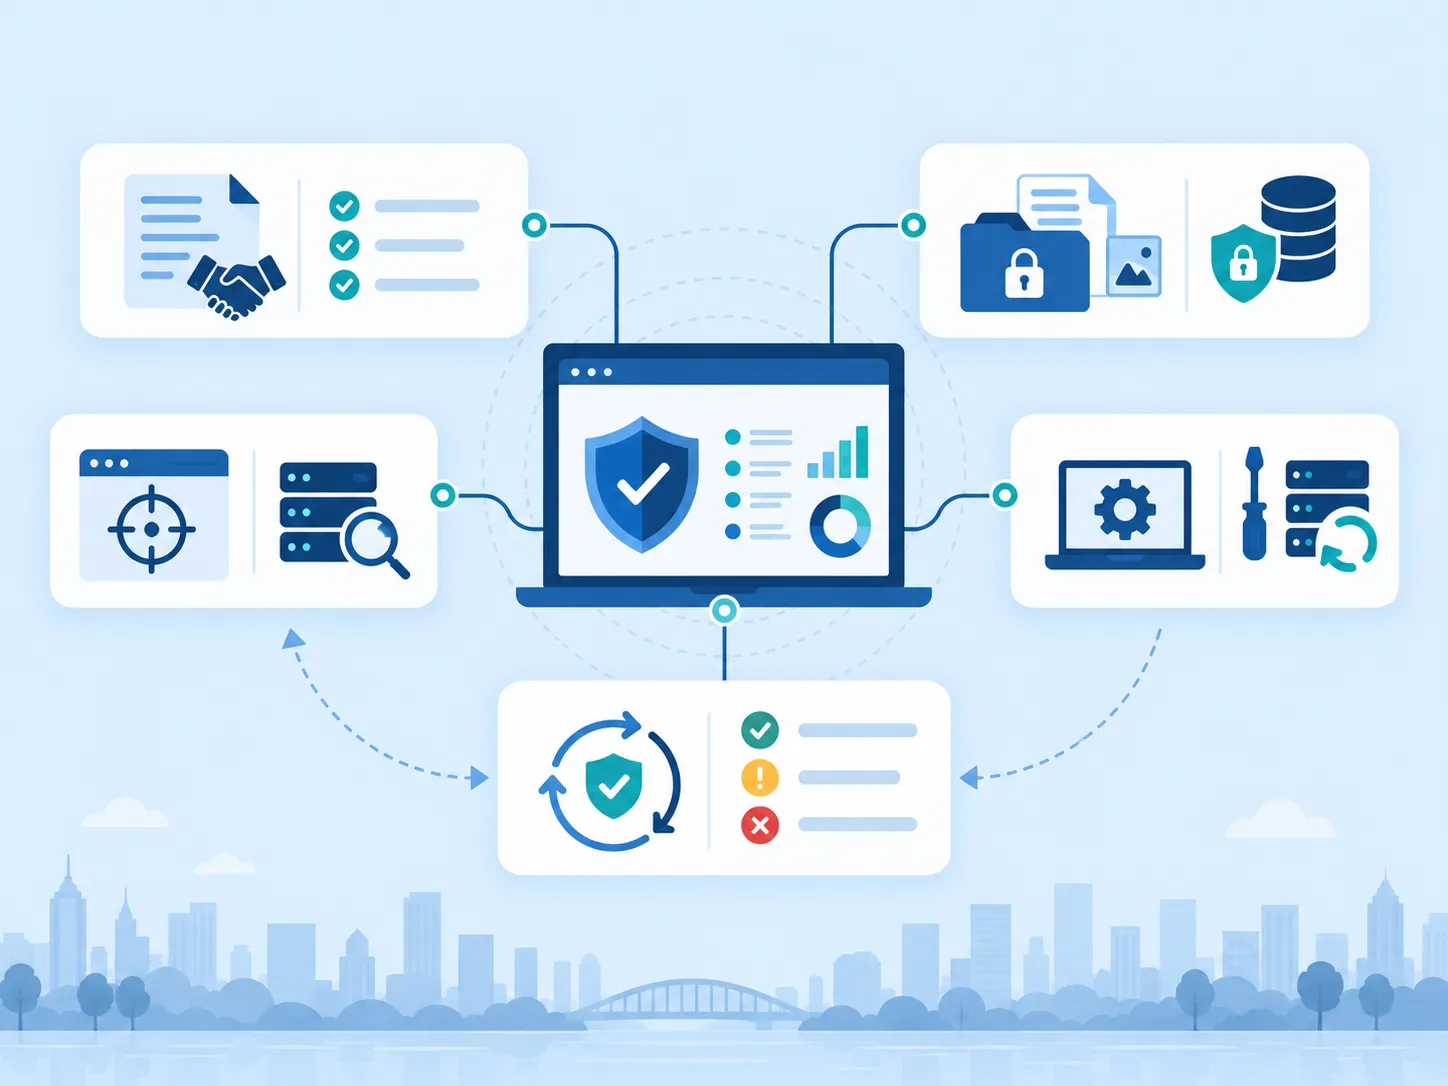
  • Thống nhất Rules of Engagement, thời gian và đầu mối xử lý sự cố
  • Thỏa thuận NDA và kiểm soát việc thu thập, sử dụng bằng chứng
  • Hỗ trợ khắc phục, trao đổi trực tiếp với Development và System Team
  • kiểm thử lại xác nhận trạng thái Fixed, Partially Fixed hoặc Remaining

04. Kiểm thử có kiểm soát và đồng hành đến kiểm thử lại

Từ Phát Hiện Lỗ Hổng Đến Xác Nhận Khắc Phục

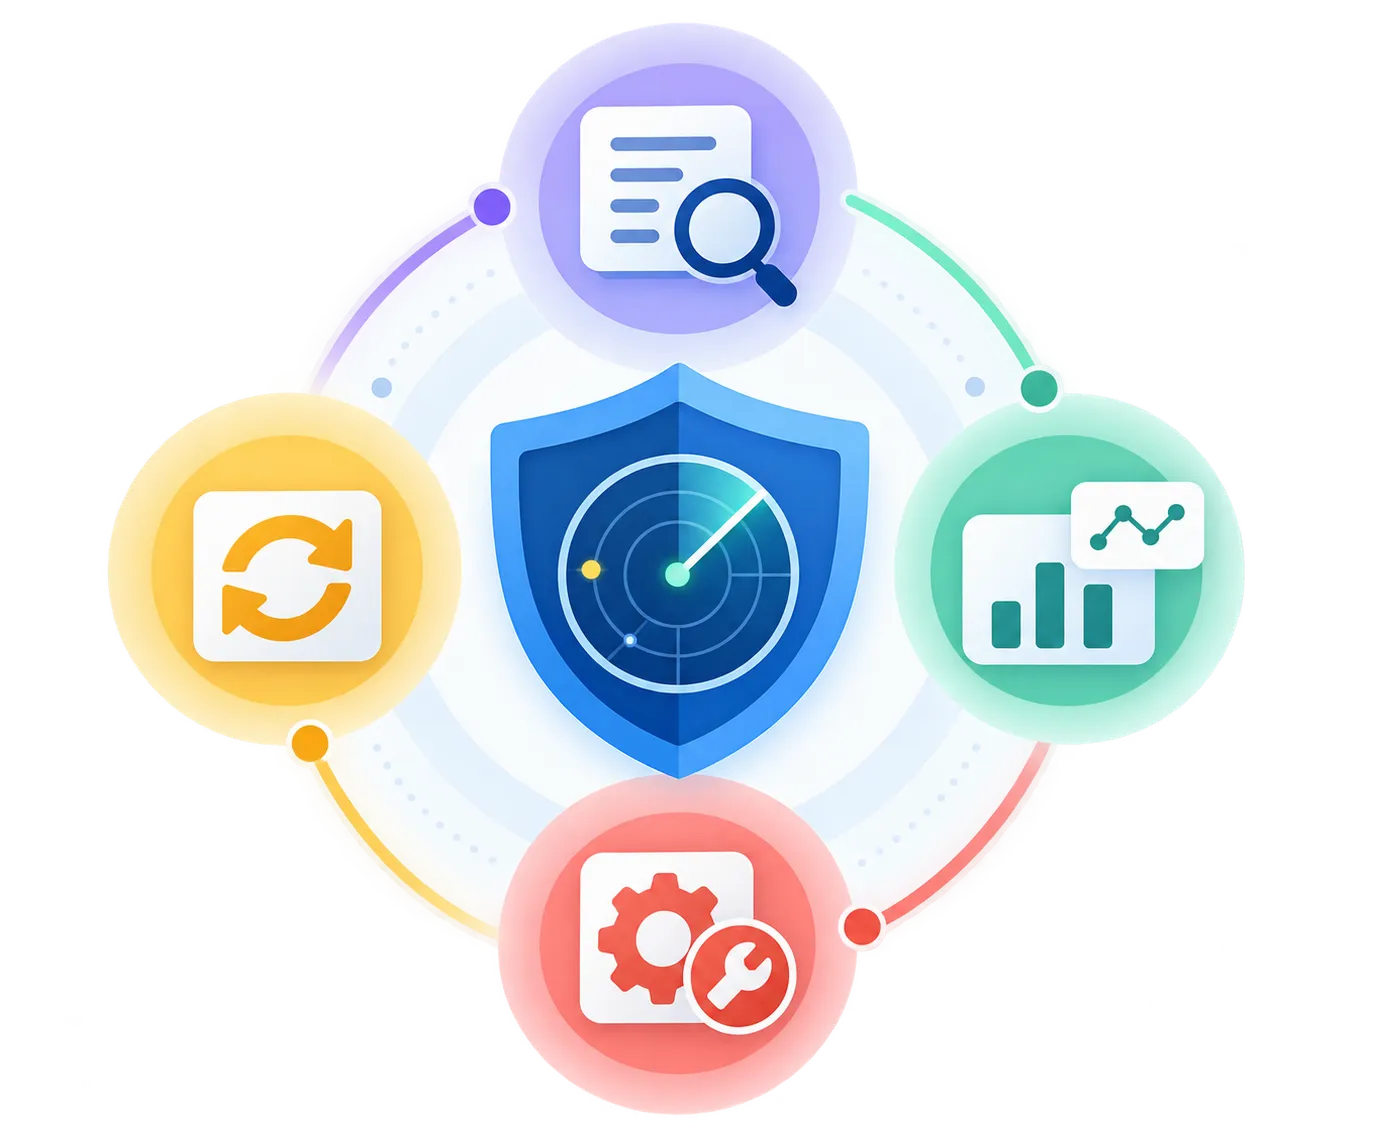
Pentest không chỉ dừng lại ở việc phát hiện lỗ hổng — giá trị thực sự nằm ở việc phân tích mức độ ảnh hưởng và đồng hành cùng doanh nghiệp đến khi vấn đề được xử lý triệt để.
01

THU THẬP – RECONNAISSANCE

  • Thu thập thông tin cần thiết trong phạm vi được phép
  • Xác định các dịch vụ và thành phần liên quan
  • Xây dựng bề mặt tấn công (Attack Surface)
  • Xác định khu vực cần ưu tiên đánh giá

02

PHÁT HIỆN – DISCOVERY & ANALYSIS

  • Kết hợp công cụ hỗ trợ và kiểm tra thủ công
  • Phân tích cấu hình và hành vi hệ thống
  • Kiểm tra xác thực, phân quyền và Logic tùy phạm vi
  • Xác định các điểm yếu tiềm năng

04

KHAI THÁC – CONTROLLED EXPLOITATION

  • Xác minh khả năng khai thác trong phạm vi đã thống nhất
  • Thu thập bằng chứng cần thiết
  • Dừng kiểm thử khi có nguy cơ vượt giới hạn an toàn
  • Ghi nhận mức độ ảnh hưởng thực tế

03

KHẮC PHỤC – REMEDIATE & RETEST

  • Giải thích phát hiện và tư vấn phương án khắc phục
  • Rà soát biện pháp khắc phục cùng đội kỹ thuật
  • Kiểm thử lại xác nhận trạng thái sau xử lý
  • Cập nhật kết quả vào Final Report

Từ Phát Hiện Lỗ Hổng Đến Xác Nhận Khắc Phục

Quy trình kiểm thử gồm 6 bước

Lộ trình Musk-IS thực hiện Penetration Testing, từ xác định phạm vi và Rules of Engagement đến kiểm thử lại và bàn giao báo cáo cuối cùng.

Bước 1: Khảo sát và xác định phạm vi

Xác định hệ thống mục tiêu, môi trường Production/Staging, phương pháp Black-box/Gray-box/White-box và thống nhất Rules of Engagement.
Doanh nghiệp cần

cung cấp danh sách hệ thống mục tiêu, môi trường và phê duyệt Rules of Engagement bằng văn bản.

Kết quả bước

phạm vi và phương pháp kiểm thử được chốt.

Bước 2: Thu thập thông tin và bề mặt tấn công Analysis

Thu thập thông tin trong phạm vi được phép, xác định dịch vụ liên quan và xây dựng bề mặt tấn công.
Doanh nghiệp cần

cấp tài khoản thử nghiệm nếu chọn phương pháp Gray-box hoặc White-box.

Kết quả bước

bản đồ bề mặt tấn công trong phạm vi được phép.

Bước 3: Vulnerability dò quét & Analysis

Kết hợp công cụ hỗ trợ và kiểm tra thủ công, phân tích cấu hình, kiểm tra xác thực, phân quyền và Logic.
Doanh nghiệp cần

bố trí đầu mối kỹ thuật trực trong thời gian kiểm thử.

Kết quả bước

danh sách điểm yếu đã phát hiện, chờ xác minh khả năng khai thác.

Bước 4: Controlled Exploitation

Xác minh khả năng khai thác trong phạm vi thống nhất, thu thập bằng chứng và ghi nhận mức độ ảnh hưởng thực tế.
Doanh nghiệp cần

xác nhận khung giờ được phép khai thác và ngưỡng dừng.

Kết quả bước

các phát hiện được xác minh kèm bằng chứng và mức ảnh hưởng thực tế.

Bước 5: Risk Analysis & Reporting

Phân tích mức độ ảnh hưởng, đánh giá mức độ nghiêm trọng, xây dựng chuỗi tấn công và chuẩn bị Tóm tắt cho lãnh đạo (Executive Summary), phát hiện kỹ thuật.
Doanh nghiệp cần

xác nhận mức độ quan trọng của hệ thống để hiệu chỉnh mức độ nghiêm trọng.

Kết quả bước

báo cáo gồm Tóm tắt cho lãnh đạo, phát hiện kỹ thuật và chuỗi tấn công.

Bước 6: Khắc phục Support & kiểm thử lại

Trình bày kết quả, hỗ trợ khắc phục, kiểm thử lại các phát hiện đã xử lý và cập nhật Final Report.
Doanh nghiệp cần

thực hiện khắc phục và thông báo khi sẵn sàng kiểm thử lại.

Kết quả bước

Final Report cập nhật trạng thái từng phát hiện.

Khách Hàng Nói Về Musk-IS

Phản hồi từ doanh nghiệp đã sử dụng dịch vụ Kiểm thử Xâm nhập của Musk-IS.

Musk-IS phát hiện một lỗi phân quyền trên ứng dụng Web của chúng tôi mà công cụ quét tự động trước đó không hề cảnh báo, và giải thích rõ chuỗi tấn công có thể dẫn đến dữ liệu khách hàng.
QUẢN LÝ TUÂN THỦ
QUẢN LÝ TUÂN THỦ
Khách hàng Dịch vụ Kiểm thử Xâm nhập

Đội ngũ Musk-IS thực hiện Pentest theo đúng Rules of Engagement đã thống nhất, không gây gián đoạn hệ thống Production trong suốt quá trình kiểm thử.
PHỤ TRÁCH AN TOÀN THÔNG TIN
Khách hàng Dịch vụ Kiểm thử Xâm nhập

Báo cáo Pentest của Musk-IS giải thích rất rõ vì sao các lỗ hổng nhỏ khi kết hợp lại có thể trở thành một chuỗi tấn công nghiêm trọng, giúp ban lãnh đạo chúng tôi hiểu đúng mức độ ưu tiên.
ĐẠI DIỆN BAN QUẢN LÝ DỰ ÁN
Khách hàng Dịch vụ Kiểm thử Xâm nhập

Sau khi khắc phục, Musk-IS thực hiện kiểm thử lại và xác nhận từng phát hiện đã được xử lý, giúp chúng tôi có bằng chứng đầy đủ khi khách hàng yêu cầu chứng minh đã kiểm thử bảo mật.
TRƯỞNG BỘ PHẬN CNTT
TRƯỞNG BỘ PHẬN CNTT
Khách hàng Dịch vụ Kiểm thử Xâm nhập

Câu Hỏi Thường Gặp Về Kiểm Thử Xâm Nhập

Giải đáp thắc mắc phổ biến về phương pháp, phạm vi và quy trình thực hiện Penetration Testing.
Dịch vụ tư vấn liên quan

Các dịch vụ thường được doanh nghiệp triển khai cùng hoặc trước Kiểm thử Xâm nhập.

Dịch vụQuét Lỗ hổng Bảo mật

Rà soát diện rộng các lỗ hổng đã biết bằng công cụ chuyên dụng, thường thực hiện trước Pentest

Vulnerability ScanningDoanh nghiệp

Dịch vụĐánh giá An ninh Mạng

Security Health Check toàn diện cho hạ tầng, mạng và quy trình vận hành an toàn thông tin

Health CheckDoanh nghiệp

Dịch vụTấn công Phi Kỹ thuật

Đánh giá Social Engineering, kiểm tra nhận thức bảo mật của nhân sự trước các thủ đoạn lừa đảo

Social EngineeringDoanh nghiệp

Tư vấn chứng nhậnISO 27001

Xây dựng hệ thống quản lý an toàn thông tin ISMS, tận dụng kết quả Pentest làm bằng chứng đánh giá rủi ro

ISMSDoanh nghiệp