
Dịch vụ
Đánh Giá Tấn Công Phi Kỹ Thuật (Social Engineering)

Musk-IS mô phỏng có kiểm soát các tình huống Phishing, Vishing, Smishing và tấn công phi kỹ thuật trong phạm vi được doanh nghiệp phê duyệt, giúp đo lường rủi ro từ con người thực tế và xây dựng chương trình Security Awareness dựa trên hành vi nhân viên thay vì lý thuyết chung.
6Bước triển khai chiến dịch
Human RiskTrọng tâm đo lường
Follow-upĐánh giá lại sau đào tạo

Tấn Công Phi Kỹ Thuật (Social Engineering) Là Gì?

Tấn công Phi Kỹ thuật (Social Engineering) là hình thức tấn công tập trung khai thác yếu tố con người thông qua thao túng tâm lý, giả mạo danh tính hoặc tạo ra các tình huống có tính thuyết phục để khiến người dùng thực hiện hành động không an toàn. Thay vì trực tiếp khai thác lỗ hổng kỹ thuật, attacker có thể tìm cách khiến nhân viên nhấp vào liên kết giả mạo, cung cấp thông tin đăng nhập, tiết lộ thông tin nội bộ, chia sẻ mã xác thực hoặc thực hiện yêu cầu chuyển tiền, thay đổi thông tin thanh toán.


Các hình thức phổ biến gồm Phishing qua Email, Spear Phishing, Business Email Compromise (BEC), Smishing qua SMS, Vishing qua điện thoại, Pretexting, Impersonation, Baiting, QR Phishing, Physical Social Engineering và Tailgating.


Dịch vụ Đánh giá Tấn công Phi Kỹ thuật của Musk-IS mô phỏng có kiểm soát các tình huống Social Engineering trong phạm vi được doanh nghiệp phê duyệt nhằm đánh giá khả năng nhận diện, phản ứng và báo cáo của nhân viên trước các tình huống lừa đảo thực tế. Mục tiêu không phải là tìm cá nhân để quy trách nhiệm mà là xác định những khoảng trống về nhận thức, quy trình và cơ chế kiểm soát để doanh nghiệp có kế hoạch cải thiện phù hợp.

Doanh Nghiệp Nào Nên Ưu Tiên Đánh Giá Social Engineering?

Social Engineering Assessment phù hợp với phần lớn doanh nghiệp có nhân viên sử dụng Email, Internet hoặc tham gia xử lý thông tin quan trọng.
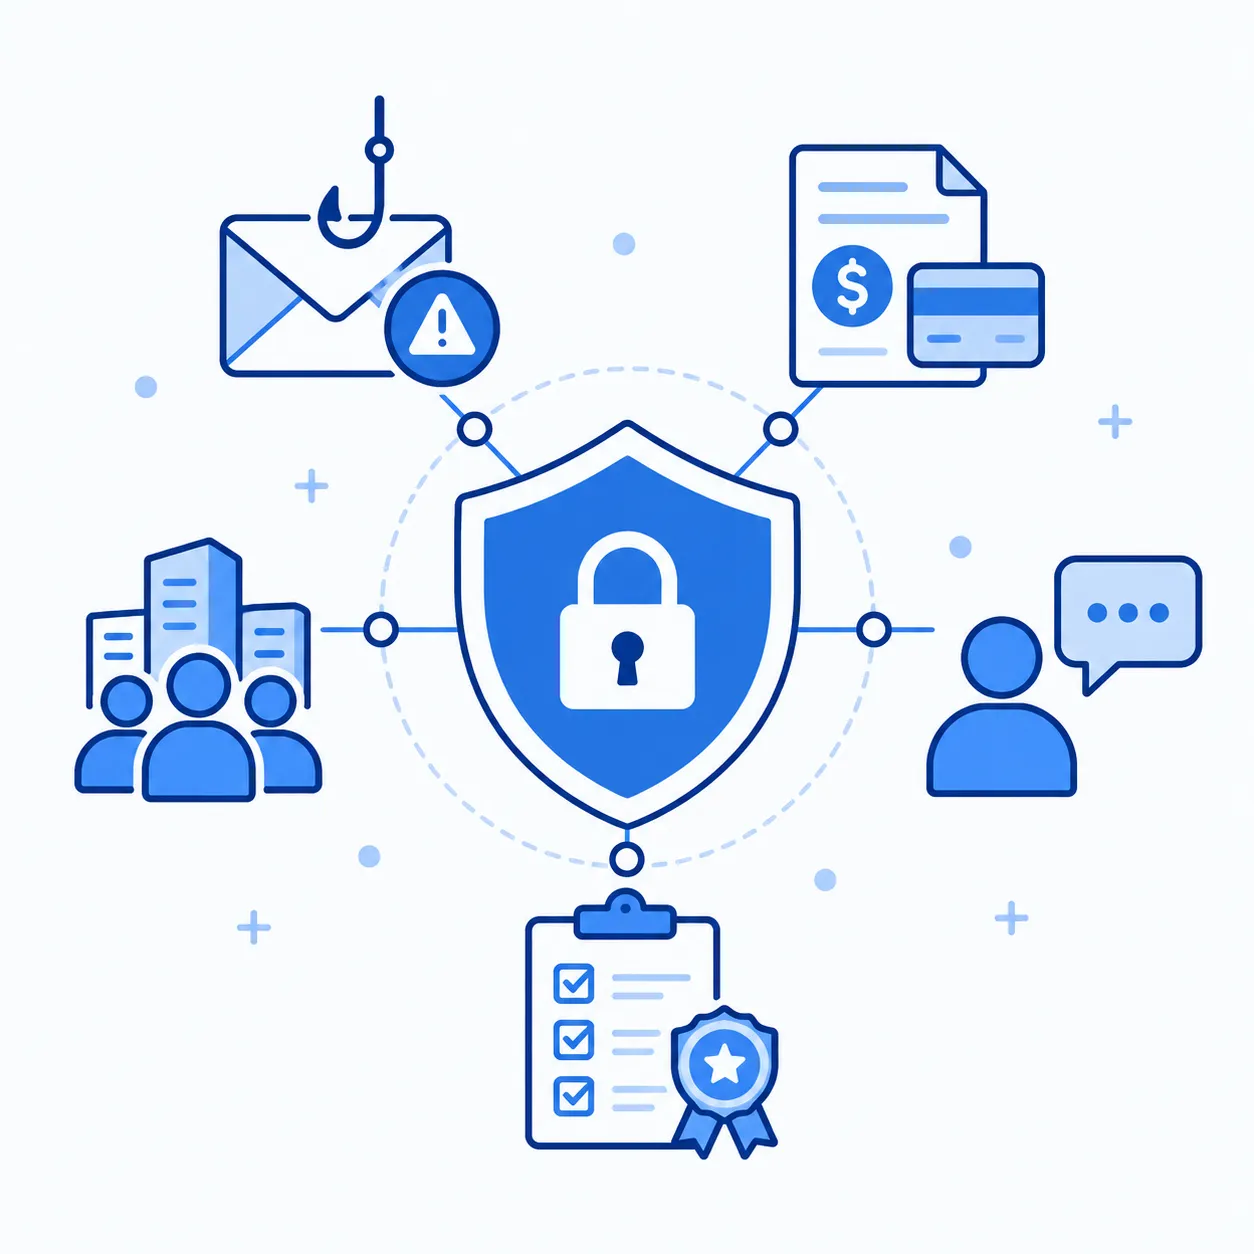
Doanh Nghiệp Nào Nên Ưu Tiên Đánh Giá Social Engineering?

Ngân hàng, tài chính, Fintech và bảo hiểm

Thường xuyên giao dịch chuyển khoản với đối tác, là mục tiêu ưu tiên của Business Email Compromise và giả mạo lãnh đạo.

Bộ phận Finance, Accounting và Procurement

Có quyền phê duyệt thanh toán, dễ bị nhắm đến bởi các kịch bản giả mạo yêu cầu thay đổi thông tin thanh toán.

Tập đoàn đa quốc gia, doanh nghiệp nhiều chi nhánh

Có lượng lớn nhân viên văn phòng, nhân viên làm việc từ xa, cần chương trình Security Awareness đồng bộ trên diện rộng.

Bộ phận HR, Sales, Customer Service và IT Administrator

Thường xuyên trao đổi thông tin với bên ngoài, dễ trở thành mục tiêu của Pretexting và Impersonation.

Doanh nghiệp triển khai ISO/IEC 27001

Cần bằng chứng đánh giá Security Awareness và thường xuyên nhận yêu cầu đánh giá an toàn thông tin từ khách hàng.

Hậu Quả Khi Không Phòng Ngừa Tấn Công Phi Kỹ Thuật

Social Engineering có thể là điểm khởi đầu của nhiều sự cố nghiêm trọng nếu nhân viên không xử lý đúng tình huống.

1–2 lần/nămVới chương trình cơ bản
Liên tụcSau đào tạo, thay đổi nhân sự lớn
01

Mất tài khoản Email

Attacker lấy được quyền truy cập ban đầu

02

Chuyển tiền sai

Giả mạo lãnh đạo, đối tác (BEC)

03

Rò rỉ dữ liệu

Lộ hợp đồng, thông tin khách hàng, nhân sự

04

Không biết báo cáo

Thiếu quy trình xác minh yêu cầu nhạy cảm

05

Đào tạo hình thức

Không đo được hiệu quả, không biết ai cần ưu tiên

Một nhân viên không tương tác với nội dung giả mạo nhưng cũng không báo cáo sự việc vẫn có thể cho thấy khoảng trống trong quy trình Security Awareness — đây là lý do cần đo lường cả tỷ lệ báo cáo, không chỉ tỷ lệ mắc bẫy.
Xem quy trình triển khai 6 bước

Vì Sao Doanh Nghiệp Cần Đánh Giá Social Engineering?

Doanh nghiệp có thể đầu tư Firewall, EDR, MFA, SIEM và nhiều giải pháp kỹ thuật nhưng attacker vẫn có thể tìm cách vượt qua các lớp bảo vệ bằng cách tác động trực tiếp đến con người.

Đo lường nhận thức an toàn thông tin thực tế

  • Kiểm tra khả năng nhận diện Email hoặc tin nhắn đáng ngờ
  • Đánh giá mức độ tuân thủ quy trình xác minh danh tính
  • Kiểm tra cách nhân viên phản ứng trước yêu cầu bất thường

Xác định nhóm rủi ro cao cần ưu tiên

  • Xác định phòng ban hoặc nhóm công việc có rủi ro cao
  • Phát hiện các thông tin công khai có thể bị attacker khai thác
  • Đánh giá tỷ lệ chủ động báo cáo sự kiện đáng ngờ

Xây dựng đào tạo dựa trên hành vi thực tế

  • Xây dựng nội dung đào tạo dựa trên hành vi thực tế thay vì lý thuyết chung
  • Đánh giá hiệu quả chương trình Security Awareness hiện tại
  • Kiểm tra hiệu quả của các quy trình báo cáo sự cố

Theo dõi cải thiện qua nhiều chu kỳ

  • Thông qua các chiến dịch mô phỏng theo chu kỳ, theo dõi sự thay đổi nhận thức theo thời gian
  • So sánh tỷ lệ bấm, tỷ lệ tương tác, tỷ lệ báo cáo giữa các đợt
  • Xây dựng văn hóa an toàn thông tin trong tổ chức

Hỗ trợ tuân thủ và thẩm định

  • Hỗ trợ các chương trình ISO/IEC 27001 và yêu cầu Security Awareness liên quan
  • Cung cấp bằng chứng đánh giá khi khách hàng, đối tác yêu cầu
  • Đáp ứng đánh giá an toàn thông tin từ khách hàng lớn, tập đoàn mẹ

Giảm rủi ro tài chính và uy tín

  • Giảm nguy cơ chuyển tiền sai tài khoản, gian lận thanh toán
  • Giảm nguy cơ rò rỉ dữ liệu khách hàng, nhân sự, bí mật kinh doanh
  • Bảo vệ niềm tin của khách hàng, đối tác trước khi sự cố xảy ra

Tại sao nên chọn Musk-IS?

Social Engineering Assessment không chỉ là gửi Email giả lập. Một chương trình hiệu quả cần xây dựng kịch bản phù hợp với môi trường doanh nghiệp, kiểm soát rủi ro, bảo vệ dữ liệu của nhân viên và chuyển kết quả thành hành động cải thiện cụ thể.

01. Đa dạng kịch bản: Email, SMS, Voice và Physical

Musk-IS xây dựng chiến dịch mô phỏng phù hợp với bối cảnh doanh nghiệp, từ Phishing qua Email đến Vishing, Smishing và Physical Social Engineering.
  • Email Phishing Simulation với kịch bản sát bối cảnh doanh nghiệp
  • Spear Phishing và BEC nhắm vào nhóm rủi ro cao: lãnh đạo, Finance, Procurement
  • Smishing, Vishing qua tin nhắn và điện thoại
  • Physical Social Engineering: Tailgating, kiểm tra kiểm soát ra vào

01. Đa dạng kịch bản: Email, SMS, Voice và Physical

02. Đo lường bằng chỉ số cụ thể, không chỉ cảm tính

Mỗi chiến dịch được đo lường bằng các chỉ số rõ ràng, giúp doanh nghiệp theo dõi rủi ro từ con người theo thời gian thay vì chỉ nhận xét chung chung.
  • Delivery Rate, tỷ lệ bấm, tỷ lệ tương tác, tỷ lệ báo cáo
  • Thời gian từ khi nhận Email đến khi báo cáo
  • Kết quả phân theo phòng ban, nhóm rủi ro
  • So sánh xu hướng cải thiện giữa các chiến dịch theo dõi tiếp

02. Đo lường bằng chỉ số cụ thể, không chỉ cảm tính

03. Rà soát OSINT và thông tin công khai

Attacker thường sử dụng thông tin công khai để xây dựng kịch bản có tính thuyết phục cao — Musk-IS giúp doanh nghiệp nhìn thấy trước những gì attacker có thể khai thác.
  • Rà soát cơ cấu tổ chức, Email, chức danh nhân sự công khai
  • Rà soát thông tin tuyển dụng, công nghệ, nhà cung cấp được công bố
  • Xác định dữ liệu công khai có thể hỗ trợ hoạt động giả mạo
  • Đề xuất điều chỉnh chính sách công bố thông tin khi cần

03. Rà soát OSINT và thông tin công khai

04. Đào tạo dựa trên kết quả thực tế, không quy trách nhiệm cá nhân

Musk-IS tiếp cận theo hướng đánh giá, đo lường và nâng cao khả năng phòng vệ của tổ chức, không tập trung tìm kiếm cá nhân mắc lỗi.
  • Xây dựng nội dung đào tạo trực tiếp từ hành vi và khoảng trống đã ghi nhận
  • Không thu thập hoặc lưu trữ mật khẩu thật, không gây tổn thương tâm lý người tham gia
  • Theo dõi tiếp Simulation đo lường mức độ cải thiện sau đào tạo
  • Kiểm soát dữ liệu chiến dịch theo Rules of Engagement và NDA

04. Đào tạo dựa trên kết quả thực tế, không quy trách nhiệm cá nhân

Từ Đánh giá phi kỹ thuật đến Nâng cao nhận thức

Social Engineering Assessment đạt hiệu quả cao hơn khi được kết hợp với chương trình đào tạo và đánh giá định kỳ, chuyển từ hoạt động một lần thành chu kỳ cải thiện có thể đo lường.
01

ĐÁNH GIÁ BAN ĐẦU – BASELINE

  • Xác định phạm vi, nhóm nhân viên và kênh mô phỏng
  • Rà soát thông tin công khai (OSINT) trong phạm vi được phép
  • Thực hiện chiến dịch Phishing Simulation ban đầu
  • Ghi nhận tỷ lệ bấm, tỷ lệ tương tác, tỷ lệ báo cáo

02

ĐÀO TẠO – TRAIN

  • Xây dựng nội dung đào tạo dựa trên kết quả Baseline
  • Đào tạo nhận diện Phishing, BEC, Smishing, Vishing
  • Targeted đào tạo cho nhóm rủi ro cao: Finance, Procurement, HR
  • Hướng dẫn quy trình xác minh và báo cáo sự cố

04

ĐÁNH GIÁ LẠI – FOLLOW-UP

  • Triển khai theo dõi tiếp Simulation để đo lường cải thiện
  • So sánh chỉ số giữa các chiến dịch theo phòng ban, nhóm rủi ro
  • Cập nhật kịch bản theo loại hình lừa đảo mới xuất hiện
  • Điều chỉnh nội dung đào tạo cho chu kỳ tiếp theo

03

DUY TRÌ – SUSTAIN

  • Đào tạo nhắc lại định kỳ cho toàn doanh nghiệp
  • Cập nhật chính sách công bố thông tin, quy trình xác minh
  • Theo dõi xu hướng rủi ro từ con người theo thời gian
  • Chuẩn bị bằng chứng cho ISO/IEC 27001 và các yêu cầu liên quan

Từ Đánh giá phi kỹ thuật đến Nâng cao nhận thức

Quy trình triển khai gồm 6 bước

Lộ trình Musk-IS thực hiện Đánh giá Tấn công Phi Kỹ thuật, từ xác định phạm vi đến báo cáo, đào tạo và kế hoạch cải thiện.

Bước 1: Khảo sát và xác định phạm vi

Xác định mục tiêu đánh giá, nhóm nhân viên tham gia, kênh mô phỏng, dữ liệu được phép thu thập và thống nhất Rules of Engagement.
Doanh nghiệp cần

cung cấp danh sách nhóm nhân viên tham gia và phê duyệt Rules of Engagement.

Kết quả bước

phạm vi, kênh mô phỏng và chỉ số đo lường được chốt.

Bước 2: Phân tích bối cảnh và kịch bản rủi ro

Tìm hiểu mô hình hoạt động doanh nghiệp, xác định nhóm nhân sự nguy cơ cao, rà soát thông tin công khai trong phạm vi cho phép.
Doanh nghiệp cần

cung cấp thông tin về mô hình hoạt động và cơ cấu phòng ban.

Kết quả bước

danh sách nhóm nguy cơ cao và kịch bản rủi ro.

Bước 3: Thiết kế và phê duyệt kịch bản

Xây dựng nội dung mô phỏng, xác định chỉ số cần đo lường, trình doanh nghiệp phê duyệt trước khi triển khai.
Doanh nghiệp cần

phê duyệt kịch bản bằng văn bản trước khi triển khai.

Kết quả bước

kịch bản được duyệt, sẵn sàng chạy chiến dịch.

Bước 4: Thực hiện mô phỏng

Triển khai theo phạm vi đã thống nhất, theo dõi và kiểm soát hoạt động trong suốt chiến dịch.
Doanh nghiệp cần

chỉ định đầu mối nắm thông tin chiến dịch để xử lý tình huống ngoài dự kiến.

Kết quả bước

dữ liệu tương tác của toàn chiến dịch.

Bước 5: Phân tích kết quả

Tổng hợp chỉ số theo nhóm, xác định điểm mạnh, khoảng trống và nội dung cần cải thiện.
Doanh nghiệp cần

xác nhận cơ cấu nhóm để phân tích kết quả theo phòng ban.

Kết quả bước

bảng chỉ số theo nhóm, chỉ rõ khoảng trống cần cải thiện.

Bước 6: Báo cáo, đào tạo và kế hoạch cải thiện

Trình bày kết quả, đề xuất biện pháp cải thiện, tổ chức đào tạo nhận thức an toàn thông tin và xây dựng kế hoạch theo dõi tiếp.
Doanh nghiệp cần

bố trí lịch đào tạo và buổi trình bày kết quả.

Kết quả bước

báo cáo, nội dung đào tạo và kế hoạch theo dõi tiếp.

Khách Hàng Nói Về Musk-IS

Phản hồi từ doanh nghiệp đã sử dụng dịch vụ Đánh giá Tấn công Phi Kỹ thuật của Musk-IS.

Musk-IS thiết kế chiến dịch Phishing rất sát với bối cảnh công việc thực tế của chúng tôi, giúp phát hiện đúng nhóm nhân sự cần đào tạo ưu tiên thay vì đánh giá chung chung.
QUẢN LÝ TUÂN THỦ
QUẢN LÝ TUÂN THỦ
Khách hàng Đánh giá Tấn công phi kỹ thuật

Đội ngũ Musk-IS cam kết không thu thập mật khẩu thật và trình bày kết quả theo hướng cải thiện, không quy trách nhiệm cá nhân, giúp chương trình được nhân viên đón nhận tích cực hơn.
PHỤ TRÁCH AN TOÀN THÔNG TIN
Khách hàng Đánh giá Tấn công phi kỹ thuật

Musk-IS phát hiện bộ phận kế toán của chúng tôi dễ bị tác động bởi kịch bản giả mạo yêu cầu thanh toán gấp, và tư vấn ngay quy trình xác minh độc lập để khắc phục.
ĐẠI DIỆN BAN QUẢN LÝ DỰ ÁN
Khách hàng Đánh giá Tấn công phi kỹ thuật

Sau đợt theo dõi tiếp Simulation, tỷ lệ nhân viên chủ động báo cáo Email đáng ngờ của chúng tôi tăng rõ rệt so với chiến dịch đầu tiên, cho thấy chương trình đào tạo thực sự hiệu quả.
TRƯỞNG BỘ PHẬN CNTT
TRƯỞNG BỘ PHẬN CNTT
Khách hàng Đánh giá Tấn công phi kỹ thuật

Câu Hỏi Thường Gặp Về Đánh Giá Tấn Công Phi Kỹ Thuật

Giải đáp thắc mắc phổ biến về phạm vi, quyền riêng tư và quy trình thực hiện Social Engineering Assessment.
Dịch vụ tư vấn liên quan

Các dịch vụ thường được doanh nghiệp triển khai cùng hoặc sau Đánh giá Tấn công Phi Kỹ thuật.

Dịch vụKiểm thử Xâm nhập

Mô phỏng kỹ thuật tấn công thực tế trên hệ thống, ứng dụng để bổ trợ lớp bảo mật kỹ thuật

PentestDoanh nghiệp

Dịch vụQuét Lỗ hổng Bảo mật

Rà soát diện rộng các lỗ hổng đã biết trên hạ tầng, mạng và ứng dụng

Vulnerability ScanningDoanh nghiệp

Dịch vụĐánh giá An ninh Mạng

Security Health Check toàn diện cho hạ tầng, mạng và quy trình vận hành an toàn thông tin

Health CheckDoanh nghiệp

Tư vấn chứng nhậnISO 27001

Xây dựng hệ thống quản lý an toàn thông tin ISMS, tận dụng kết quả Social Engineering làm bằng chứng Security Awareness

ISMSDoanh nghiệp