
Dịch vụ
Đánh Giá An Ninh Mạng (Security Health Check)

Musk-IS rà soát toàn diện hiện trạng an ninh mạng của doanh nghiệp trên nhiều khía cạnh — công nghệ, con người và quy trình — để trả lời câu hỏi hệ thống đang có khoảng trống nào, rủi ro nào cần xử lý trước và nên đầu tư vào đâu, thay vì chỉ kiểm tra một hệ thống hay nhóm lỗ hổng riêng lẻ.
6Bước đánh giá chuyên nghiệp
10+Domain đánh giá bao phủ
RoadmapNgắn – Trung – Dài hạn

Đánh Giá An Ninh Mạng Tổng Thể (Security Health Check) Là Gì?

Đánh giá an ninh mạng tổng thể (Security Health Check) là dịch vụ rà soát toàn diện hiện trạng bảo mật của doanh nghiệp, bao gồm hạ tầng mạng, máy chủ, Cloud, Microsoft 365, tài khoản và phân quyền, sao lưu, giám sát, chính sách an toàn thông tin và nhận thức nhân viên. Thay vì chỉ kiểm tra riêng một website hay máy chủ, dịch vụ cho doanh nghiệp cái nhìn tổng thể về mức độ an toàn và những điểm yếu của toàn tổ chức.


Quét lỗ hổng chỉ tìm lỗi kỹ thuật, Pentest chỉ kiểm tra khả năng khai thác. Đánh giá an ninh mạng tổng thể thì chỉ ra doanh nghiệp đang hổng ở đâu, rủi ro nào cần xử lý trước và nên đầu tư bảo mật vào đâu. Với vai trò đơn vị đánh giá độc lập, Musk-IS chuyển kết quả thành lộ trình cải thiện ngắn, trung và dài hạn, có thứ tự ưu tiên và phù hợp với nguồn lực thực tế.

Doanh Nghiệp Nào Nên Ưu Tiên Security Health Check?

Security Health Check phù hợp với doanh nghiệp muốn có một góc nhìn tổng thể về mức độ an ninh mạng, đặc biệt hữu ích khi doanh nghiệp phát triển hệ thống trong nhiều năm mà chưa có kiến trúc bảo mật rõ ràng.
Doanh Nghiệp Nào Nên Ưu Tiên Security Health Check?

Doanh nghiệp chưa từng đánh giá an ninh mạng tổng thể

Phát triển hệ thống CNTT trong nhiều năm nhưng chưa có kiến trúc bảo mật rõ ràng, cần bức tranh toàn cảnh trước khi đầu tư tiếp.

Doanh nghiệp nhiều chi nhánh, sử dụng Hybrid Cloud hoặc nhiều SaaS

Vận hành nhiều máy chủ, thiết bị mạng, Microsoft 365 và các nền tảng SaaS quan trọng, khó kiểm soát đồng bộ nếu không đánh giá tổng thể.

Doanh nghiệp FDI, tập đoàn nhiều công ty thành viên, nhà máy sản xuất

Thường xuyên nhận yêu cầu đánh giá từ tập đoàn mẹ hoặc khách hàng, cần chuẩn hóa mức độ an ninh mạng trên diện rộng.

Doanh nghiệp chuẩn bị ISO/IEC 27001 hoặc vừa xảy ra sự cố

Cần xác định khoảng trống trước khi xây dựng ISMS, hoặc đánh giá lại toàn diện sau khi trải qua sự cố an ninh mạng.

Doanh nghiệp chưa có đội bảo mật chuyên trách chuyên trách

Cần xác định nên bắt đầu đầu tư và cải thiện từ đâu, xây dựng lộ trình an ninh mạng 1 đến 3 năm.

Hậu Quả Khi Không Đánh Giá An Ninh Mạng

Hệ thống CNTT lâu ngày không được rà soát tổng thể sẽ tích tụ nhiều lỗ hổng mà các lần kiểm tra riêng lẻ không phát hiện hết.

Hàng nămTần suất đánh giá khuyến nghị
Đánh giá lại ngaySau sự cố, sáp nhập, chuyển Cloud
01

Mạng chưa phân vùng

Firewall Rule thừa, dịch vụ nội bộ bị lộ

02

Truy cập lỏng lẻo

Tài khoản cũ còn tồn tại, thiếu MFA

03

Giám sát chưa đủ

Thiếu log, chậm phát hiện sự cố

04

Phục hồi chưa kiểm chứng

Chưa test Restore, chưa rõ RPO/RTO

05

Ngân sách dàn trải

Không rõ rủi ro nào cần ưu tiên đầu tư

Ngân sách bảo mật bị phân bổ dàn trải là một trong những rủi ro quản trị phổ biến nhất — Security Health Check giúp xác định đúng thứ tự ưu tiên đầu tư thay vì đầu tư theo cảm tính.
Xem quy trình đánh giá 6 bước

Vì Sao Doanh Nghiệp Cần Đánh Giá An Ninh Mạng Tổng Thể?

Doanh nghiệp thường triển khai nhiều giải pháp bảo mật theo từng thời điểm nhưng không phải lúc nào cũng biết các giải pháp đó đã tạo thành một hệ thống phòng thủ hiệu quả hay chưa.

Hiểu rõ hiện trạng an ninh mạng toàn tổ chức

  • Phát hiện các khoảng trống giữa nhiều hệ thống và phòng ban
  • Xác định những tài sản và quy trình có mức độ rủi ro cao
  • Phát hiện tình trạng đầu tư nhiều công cụ nhưng thiếu quy trình vận hành

Kiểm tra hiệu quả các lớp kiểm soát đang triển khai

  • Kiểm tra việc quản lý tài khoản và quyền truy cập
  • Đánh giá hiệu quả quản lý bản vá và khả năng phát hiện hành vi bất thường
  • Đánh giá mức độ sẵn sàng ứng phó sự cố và khả năng sao lưu, Recovery

Xác định nhóm khắc phục nhanh (Quick Wins) và xây dựng lộ trình

  • Xác định nhóm khắc phục nhanh có thể thực hiện ngay
  • Xây dựng lộ trình cải thiện ngắn hạn, trung hạn và dài hạn
  • Hỗ trợ ban lãnh đạo phân bổ ngân sách an ninh mạng hợp lý

Hỗ trợ chuẩn bị ISO/IEC 27001 và các đánh giá liên quan

  • Hỗ trợ chuẩn bị cho ISO/IEC 27001 và các chương trình đánh giá liên quan
  • Hỗ trợ đáp ứng yêu cầu đánh giá an toàn thông tin từ khách hàng, đối tác, tập đoàn mẹ
  • Cung cấp bằng chứng đánh giá độc lập khi cần thẩm định

So sánh và theo dõi tiến độ theo điểm an toàn

  • Biểu diễn kết quả theo từng Domain để dễ theo dõi điểm mạnh, điểm yếu
  • So sánh kết quả giữa các kỳ đánh giá để đo lường cải thiện
  • Xác định khu vực yếu cần ưu tiên đầu tư trước

Giảm rủi ro gián đoạn và tổn thất tài chính

  • Giảm nguy cơ gián đoạn hoạt động khi xảy ra sự cố
  • Giảm tổn thất tài chính do đầu tư bảo mật dàn trải, thiếu trọng tâm
  • Chuẩn bị sẵn sàng hơn cho Audit hoặc chứng nhận trong tương lai

Tại sao nên chọn Musk-IS?

Security Health Check đòi hỏi đơn vị đánh giá phải có khả năng nhìn hệ thống từ cả góc độ kỹ thuật, quản trị và rủi ro kinh doanh.

01. Đánh giá toàn diện People, Process và Technology

Musk-IS xem xét đồng thời nhiều lớp kiểm soát thay vì chỉ tập trung vào công cụ, giúp nhìn thấy khoảng trống liên kết giữa các hệ thống và phòng ban.
  • Network, Server, Active Directory và hạ tầng Cloud, SaaS
  • Identity & Access Management, thiết bị đầu cuối, quản lý bản vá và lỗ hổng
  • Ghi nhật ký & Monitoring, ứng phó sự cố, sao lưu & Recovery
  • Chính sách, quy trình và mức độ trưởng thành quản trị an ninh mạng

01. Đánh giá toàn diện People, Process và Technology

02. Tiếp cận dựa trên rủi ro, không dàn trải nguồn lực

Kết quả được phân loại theo mức độ ưu tiên, giúp doanh nghiệp biết chính xác nên xử lý gì trước, gì sau, thay vì nhận một danh sách vấn đề không phân cấp.
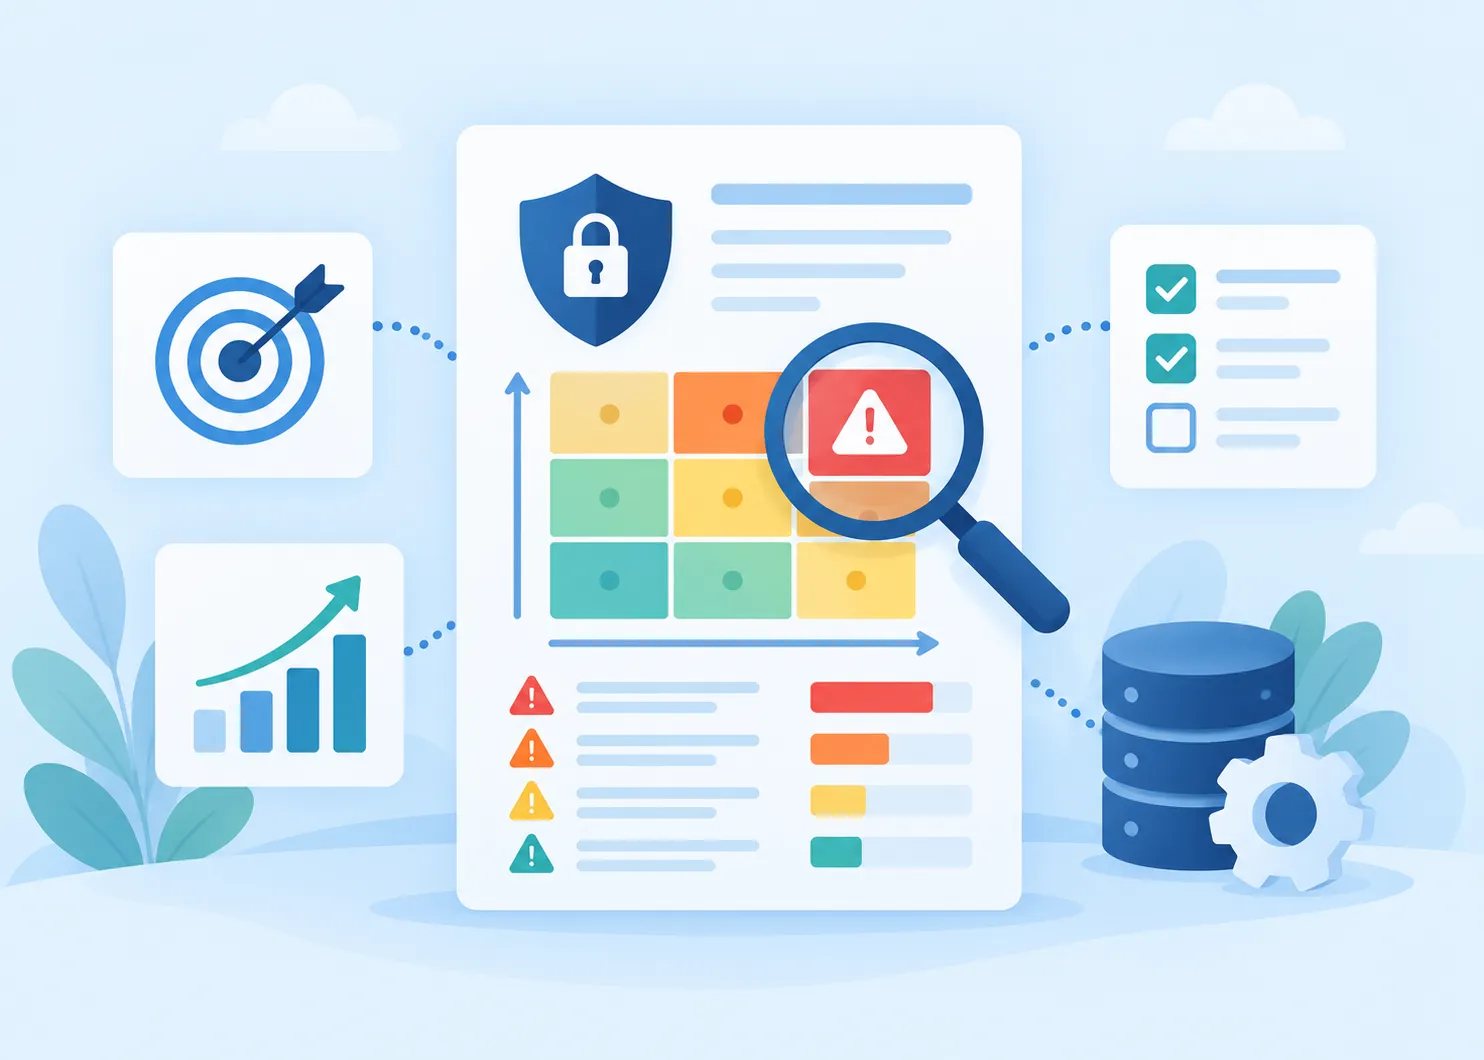
  • Xác định nhóm khắc phục nhanh có thể thực hiện ngay
  • Phân loại mức độ nghiêm trọng và Root Cause cho từng phát hiện
  • Xây dựng ma trận ưu tiên theo mức độ rủi ro và nguồn lực thực tế
  • Tham chiếu NIST CSF 2.0, CIS Controls, ISO/IEC 27001/27002 khi phù hợp

02. Tiếp cận dựa trên rủi ro, không dàn trải nguồn lực

03. Điểm an toàn theo từng Domain, dễ theo dõi qua thời gian

Mô hình chấm điểm giúp doanh nghiệp so sánh giữa các Domain, xác định khu vực yếu và theo dõi tiến độ cải thiện qua nhiều kỳ đánh giá.
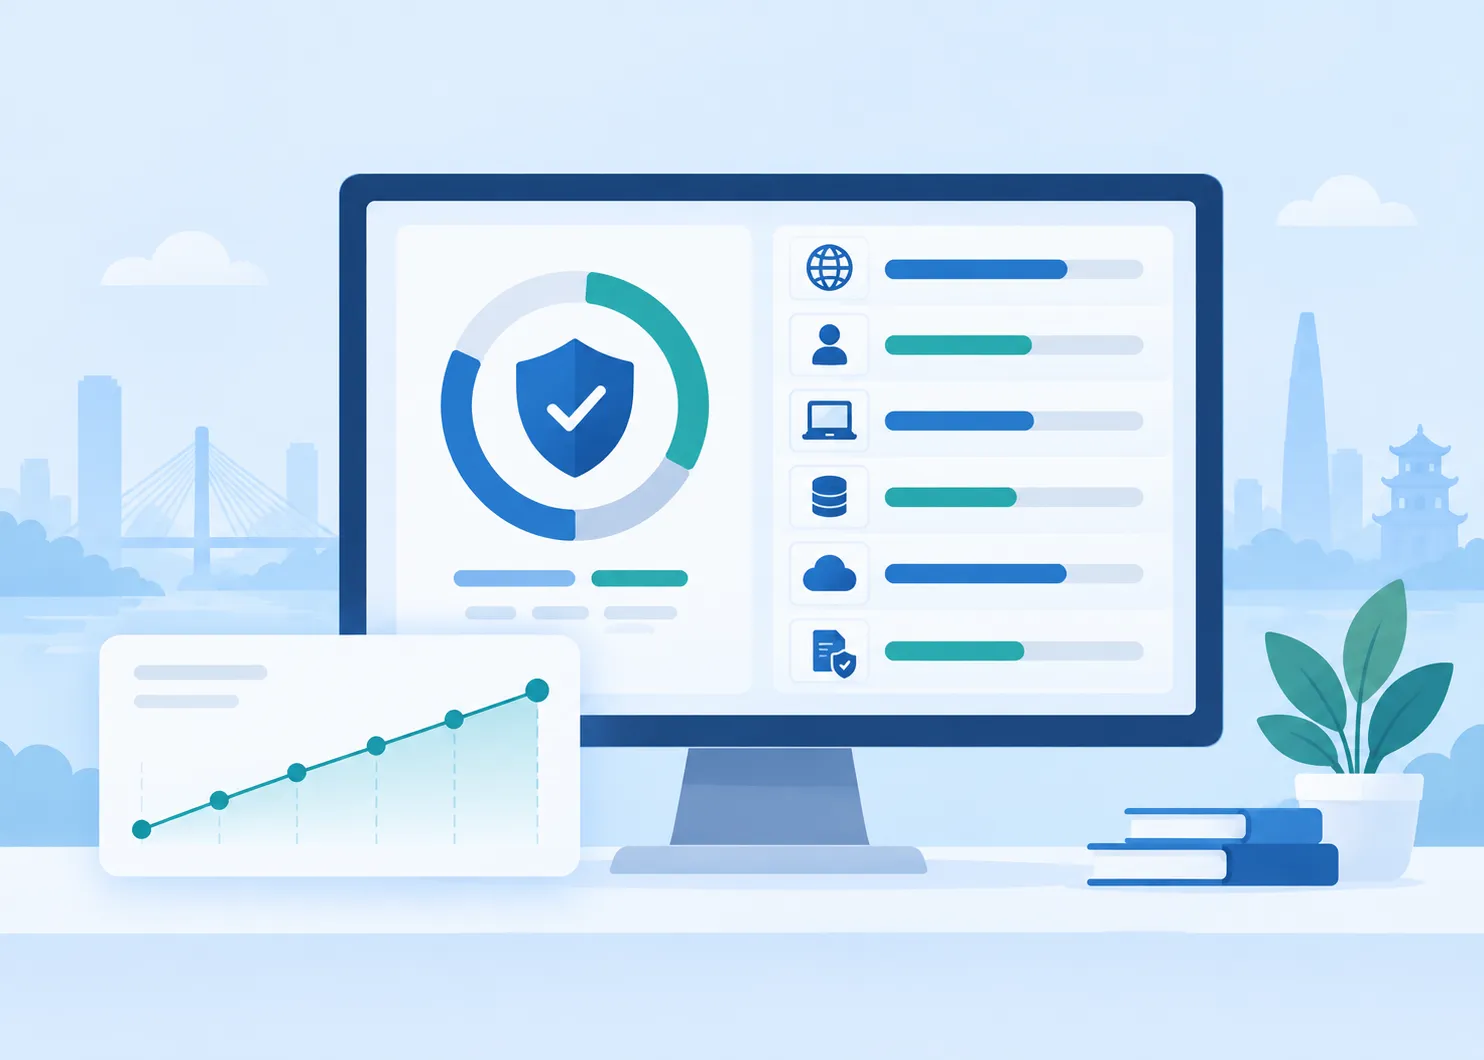
  • Chấm điểm theo Network, IAM, thiết bị đầu cuối, ghi nhật ký, sao lưu, quản trị...
  • Không phải chứng nhận an toàn tuyệt đối mà là công cụ quản trị
  • So sánh kết quả giữa các kỳ để đo lường mức độ cải thiện
  • Hỗ trợ ban lãnh đạo ra quyết định đầu tư dựa trên dữ liệu

03. Điểm an toàn theo từng Domain, dễ theo dõi qua thời gian

04. Lộ trình cải thiện theo giai đoạn, đồng hành đến khi triển khai

Báo cáo được chuyển thành kế hoạch hành động cụ thể theo từng mốc thời gian, và Musk-IS tiếp tục hỗ trợ doanh nghiệp trong quá trình khắc phục.
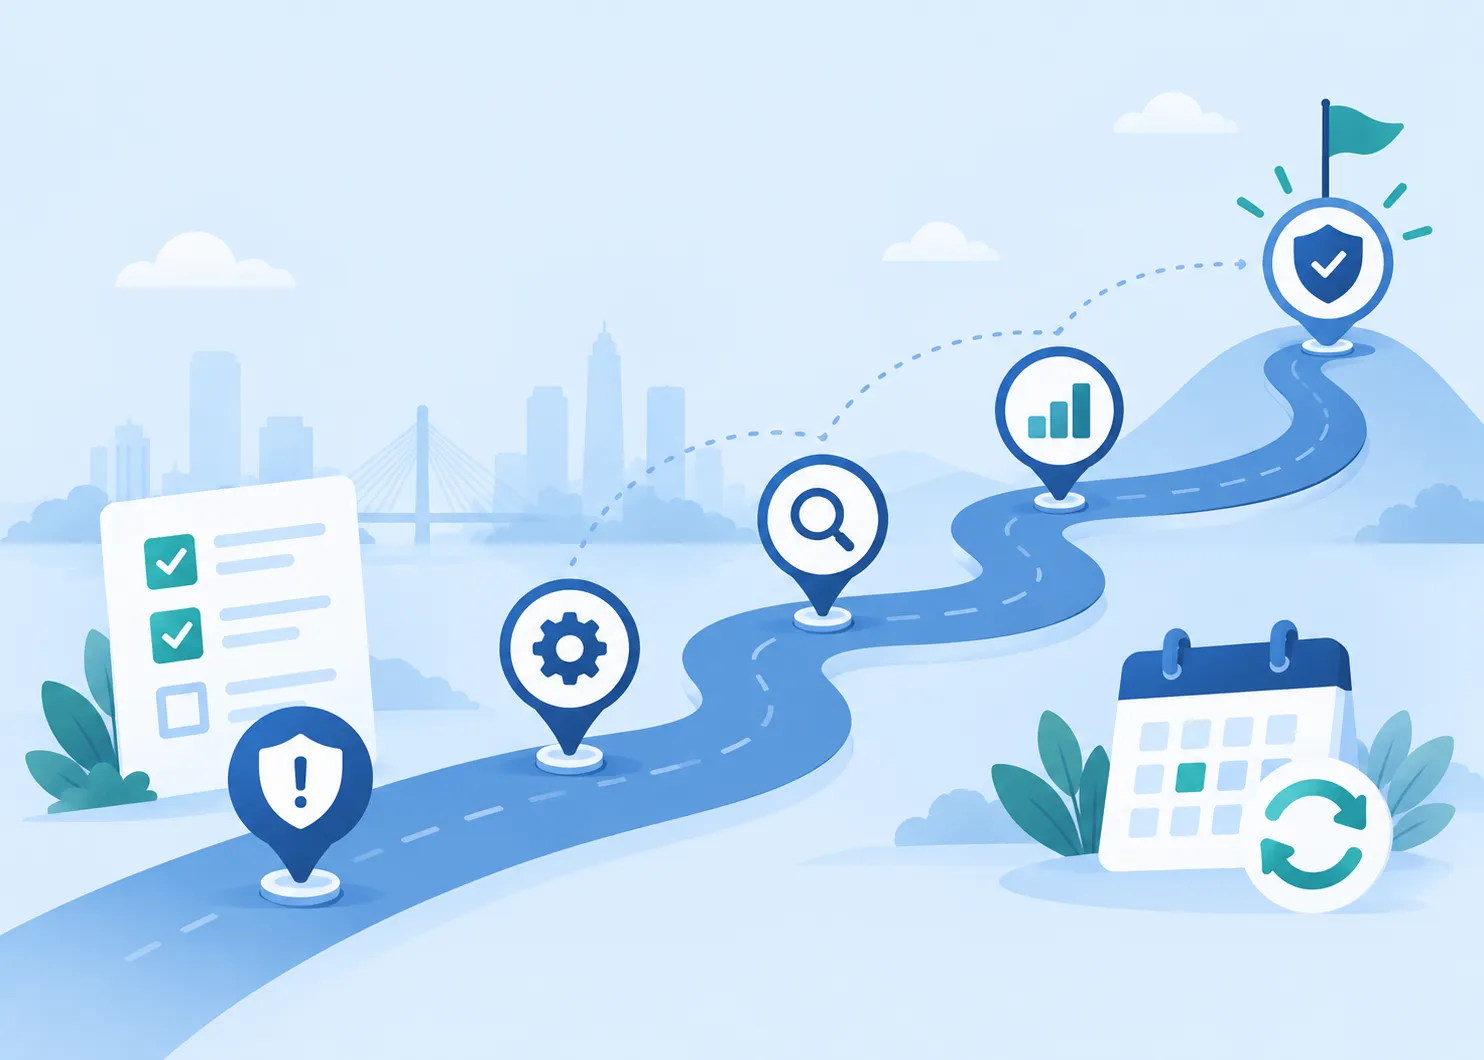
  • Immediate Action, 0–3 tháng, 3–6 tháng, 6–12 tháng, Long-term
  • Giải thích từng Finding, phân tích Root Cause, tư vấn khắc phục
  • Rà soát kế hoạch xử lý, tư vấn ưu tiên ngân sách và Security kiến trúc
  • Kiểm tra lại một số hạng mục sau cải thiện theo giai đoạn

04. Lộ trình cải thiện theo giai đoạn, đồng hành đến khi triển khai

Vòng Đời Cải Thiện An Ninh Mạng Theo lộ trình

Security Health Check không kết thúc khi bàn giao báo cáo — giá trị thực sự nằm ở việc theo dõi tiến độ lộ trình và đánh giá lại định kỳ khi hệ thống thay đổi.
01

ĐÁNH GIÁ – ASSESS

  • Rà soát kỹ thuật: Network, Server, Cloud, IAM, thiết bị đầu cuối, ghi nhật ký, sao lưu
  • Rà soát quy trình và phỏng vấn IT, Security, System, Network Team
  • Đối chiếu tài liệu chính sách, quy trình với thực tế vận hành
  • Xây dựng điểm an toàn theo từng Domain

02

ƯU TIÊN – PRIORITIZE

  • Tổng hợp phát hiện, phân tích Root Cause
  • Phân loại mức độ nghiêm trọng và xác định nhóm khắc phục nhanh
  • Xây dựng ma trận ưu tiên theo rủi ro và nguồn lực
  • Xây dựng lộ trình ngắn hạn, trung hạn, dài hạn

04

KHẮC PHỤC – REMEDIATE

  • Triển khai Immediate Action và nhóm khắc phục nhanh trước
  • Tư vấn phương án khắc phục theo từng giai đoạn lộ trình
  • Rà soát Security kiến trúc, chính sách và Process khi cần
  • Trao đổi trực tiếp với IT và đội bảo mật chuyên trách

03

ĐÁNH GIÁ LẠI – REASSESS

  • Kiểm tra lại một số hạng mục sau cải thiện
  • Đánh giá lại sau thay đổi lớn, mở rộng Cloud hoặc chi nhánh
  • Đánh giá lại sau sự cố nếu phát sinh
  • Cập nhật điểm an toàn và lộ trình theo rủi ro mới

Vòng Đời Cải Thiện An Ninh Mạng Theo lộ trình

Quy trình đánh giá gồm 6 bước

Lộ trình Musk-IS thực hiện Security Health Check, từ khởi động dự án đến báo cáo và xây dựng lộ trình cải thiện.

Bước 1: Khởi động và xác định phạm vi

Xác định mục tiêu đánh giá, đơn vị và chi nhánh thuộc phạm vi, hệ thống quan trọng và thống nhất kế hoạch dự án.
Doanh nghiệp cần

chỉ định đầu mối dự án, xác nhận danh sách đơn vị, chi nhánh và hệ thống trọng yếu thuộc phạm vi.

Kết quả bước

phạm vi và kế hoạch dự án được hai bên thống nhất bằng văn bản.

Bước 2: Thu thập tài liệu và thông tin

Thu thập sơ đồ mạng, danh mục tài sản, danh mục hệ thống, chính sách an toàn thông tin, quy trình và các tài liệu liên quan.
Doanh nghiệp cần

cung cấp sơ đồ mạng, danh mục tài sản, danh mục hệ thống, chính sách an toàn thông tin và quy trình hiện có.

Kết quả bước

bộ hồ sơ hiện trạng đủ để bước rà soát kỹ thuật.

Bước 3: Rà soát kỹ thuật

Rà soát Network, Server, Cloud, IAM, thiết bị đầu cuối, ghi nhật ký, sao lưu và cấu hình an toàn.
Doanh nghiệp cần

cấp quyền truy cập ở mức chỉ đọc và bố trí nhân sự kỹ thuật trực hỗ trợ.

Kết quả bước

danh sách phát hiện kỹ thuật kèm bằng chứng.

Bước 4: Rà soát quy trình và phỏng vấn

Phỏng vấn IT, Security, System và Network Team, đối chiếu tài liệu với thực tế vận hành.
Doanh nghiệp cần

sắp xếp lịch phỏng vấn cho IT, Security, System và Network Team.

Kết quả bước

bảng đối chiếu giữa tài liệu và thực tế vận hành, chỉ rõ khoảng cách.

Bước 5: Risk Analysis và Prioritization

Tổng hợp phát hiện, phân loại mức độ nghiêm trọng, xác định nhóm khắc phục nhanh và thứ tự ưu tiên xử lý.
Doanh nghiệp cần

xác nhận mức độ quan trọng của từng hệ thống theo góc nhìn nghiệp vụ.

Kết quả bước

bảng phát hiện đã phân loại mức độ nghiêm trọng kèm nhóm khắc phục nhanh và thứ tự ưu tiên.

Bước 6: Reporting và lộ trình

Tóm tắt cho lãnh đạo (Executive Summary), phát hiện kỹ thuật, điểm an toàn, khắc phục Plan và lộ trình ngắn/trung/dài hạn.
Doanh nghiệp cần

bố trí buổi trình bày cho ban lãnh đạo và đội kỹ thuật.

Kết quả bước

báo cáo hoàn chỉnh và lộ trình ngắn, trung, dài hạn.

Khách Hàng Nói Về Musk-IS

Phản hồi từ doanh nghiệp đã sử dụng dịch vụ Đánh giá An ninh Mạng Tổng thể của Musk-IS.

Musk-IS giúp chúng tôi thấy được bức tranh tổng thể mà trước đây chỉ nhìn từng mảnh rời rạc — từ mạng, tài khoản đến quy trình sao lưu — và xác định đúng thứ tự cần đầu tư.
QUẢN LÝ TUÂN THỦ
QUẢN LÝ TUÂN THỦ
Khách hàng Đánh giá An ninh mạng tổng thể

Đội ngũ Musk-IS phát hiện chúng tôi có sao lưu nhưng chưa từng kiểm tra Restore thực tế, và hỗ trợ xây dựng quy trình kiểm thử phục hồi định kỳ ngay sau đó.
PHỤ TRÁCH AN TOÀN THÔNG TIN
Khách hàng Đánh giá An ninh mạng tổng thể

điểm an toàn theo từng Domain giúp ban lãnh đạo chúng tôi dễ dàng phân bổ ngân sách đúng chỗ, thay vì đầu tư dàn trải như trước đây.
ĐẠI DIỆN BAN QUẢN LÝ DỰ ÁN
Khách hàng Đánh giá An ninh mạng tổng thể

Musk-IS xây dựng lộ trình rất thực tế, chia theo từng giai đoạn ngắn hạn và dài hạn phù hợp với nguồn lực của chúng tôi, không đưa ra danh sách yêu cầu bất khả thi.
TRƯỞNG BỘ PHẬN CNTT
TRƯỞNG BỘ PHẬN CNTT
Khách hàng Đánh giá An ninh mạng tổng thể

Câu Hỏi Thường Gặp Về Security Health Check

Giải đáp thắc mắc phổ biến về phạm vi, phương pháp và kết quả của dịch vụ Đánh giá An ninh Mạng Tổng thể.
Dịch vụ tư vấn liên quan

Các dịch vụ thường được doanh nghiệp triển khai cùng hoặc sau Đánh giá An ninh Mạng Tổng thể.
Dịch vụQuét Lỗ hổng Bảo mật

Rà soát diện rộng các lỗ hổng kỹ thuật đã biết, bổ sung dữ liệu chuyên sâu cho Domain Vulnerability Management

Vulnerability ScanningDoanh nghiệp

Dịch vụKiểm thử Xâm nhập

Mô phỏng tấn công thực tế để xác minh khả năng khai thác trong phạm vi xác định

PentestDoanh nghiệp

Dịch vụTấn công Phi Kỹ thuật

Đánh giá Social Engineering, đo lường rủi ro từ con người và nhận thức bảo mật của nhân sự

Social EngineeringDoanh nghiệp

Tư vấn chứng nhậnISO 27001

Xây dựng hệ thống quản lý an toàn thông tin ISMS, kế thừa kết quả Security Health Check làm nền tảng đánh giá rủi ro

ISMSDoanh nghiệp